150 миллионов снимков Kik оказались доступны посторонним
Следите за новостями по этой теме!
Подписаться на «Гик Гайд (3 апельсина) / Цифра сегодня»
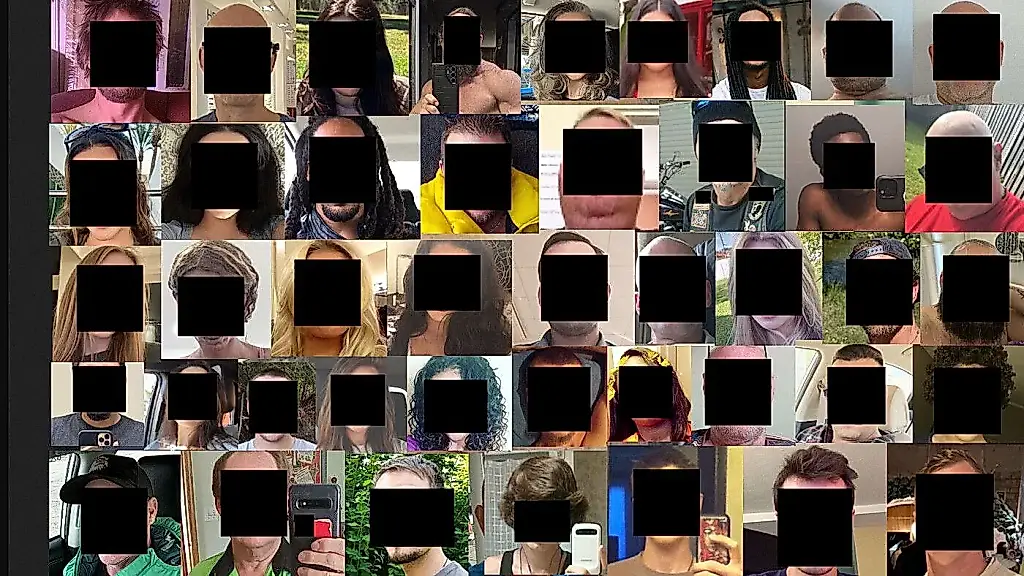
Американский мессенджер Kik допустил утечку фотографий профилей: более 150 миллионов изображений оказались в открытом доступе. Среди них могли быть снимки детей и молодых людей, а часть материалов показалась исследователю настолько тревожной, что он сообщил о них в Национальный центр США по делам пропавших и эксплуатируемых детей.
Специалист по кибербезопасности Джеремайя Фаулер обнаружил незашифрованную базу данных без пароля. Получить к ней доступ мог любой, у кого были браузер и подключение к интернету, — при условии, что он знал, где искать. Изображения загрузили в период с 2021 по 2026 год. Файлы были помечены как миниатюры и оригиналы: по оценке Фаулера, около 75 миллионов из них могли быть уникальными фотографиями в полном размере. В базе они обозначались как изображения профилей и были связаны с Kik.
Мессенджер запустили в 2010 году. Ранее компания сообщала более чем о 300 миллионах зарегистрированных аккаунтов, однако актуальное число активных пользователей публично не раскрывается. В Google Play у приложения более 100 миллионов загрузок. Фаулер оценивает число зарегистрированных пользователей Kik более чем в 120 миллионов, а активных — примерно в 15 миллионов.
Kik принадлежит американской компании MediaLab, которой также принадлежат социальная сеть Whisper и другие цифровые медиапроекты. По словам Фаулера, файлы хранились в облачной базе и открывались через прямой адрес хранения, а также через подпапку на основном домене Kik. Название базы и поддомен, связанный с Kik, указывали на связь записей с платформой.
Исследователь сообщил о проблеме Kik, после чего доступ к базе быстро закрыли. Компания не ответила на запрос журналистов. Поэтому неизвестно, сколько пользователей могли пострадать, как долго база оставалась открытой, кто отвечал за её настройку — Kik, MediaLab или сторонний подрядчик — и успели ли обнаружить её злоумышленники. Кроме того, 75 миллионов оригинальных снимков не обязательно соответствуют 75 миллионам людей: в базе могли быть дубликаты и фальшивые аккаунты.
Особенно тревожной оказалась выборочная проверка примерно двух тысяч изображений. Фаулер отметил, что 66 фотографий профилей, по его оценке, могли содержать материалы сексуального насилия над детьми. Он передал часть изображений в Национальный центр США по делам пропавших и эксплуатируемых детей (NCMEC) и генеральную прокуратуру штата Коннектикут. Исследователь также обнаружил в выборке много снимков с наготой или контентом для взрослых.
Фаулер указывает, что Kik особенно популярен среди подростков и молодых людей. По его данным, в 2016 году мессенджером пользовались около 40% американских подростков, а публикация American Enterprise Institute утверждала, что 70% аудитории Kik составляют люди в возрасте от 13 до 24 лет. В 2025 году условия использования приложения обновили: теперь оно предназначено только для людей старше 18 лет.
При этом исследователь подчёркивает ограниченность проверки: по одному изображению нельзя достоверно установить возраст человека или подтвердить характер материала. Тем не менее наличие потенциально опасных снимков в открытой базе и отсутствие ответов компании оставляют важные вопросы о защите пользователей и контроле за данными.
PEREC.RU
В цифровой индустрии безопасность часто устроена как табличка «посторонним вход воспрещён», приклеенная к двери, которая вообще не закрывается. А когда за дверью лежат пользовательские фотографии, проблему уже нельзя списать на эстетический недостаток интерфейса: это вопрос того, кто отвечает за данные и почему базовые настройки оказались необязательными.
Особенно выразителен контраст между возрастным порогом в правилах сервиса и тем, что исследователь обнаружил в открытых файлах. Правила хорошо смотрятся в юридическом документе — примерно как спасательный жилет на картинке в инструкции. Но защита несовершеннолетних начинается не с формулировки «только с 18 лет», а с реального контроля доступа, модерации и понятной ответственности за хранилища.
Компания быстро закрыла базу после уведомления, что лучше, чем оставить её открытой навсегда, но хуже, чем не допустить такой ситуации. При этом молчание в ответ на вопросы не помогает понять, где именно произошёл сбой и какие меры приняты. В корпоративной коммуникации тишина иногда продаётся как осторожность; для пользователей она выглядит скорее как отсутствие внятного объяснения.
Есть и неудобная арифметика: число файлов не равно числу пострадавших, выборочная проверка не позволяет вынести окончательный вердикт по каждому снимку, а подозрение — не доказательство. Эти оговорки необходимы, но они не превращают открытую базу в безобидную случайность. Они лишь напоминают, что последствия нужно расследовать аккуратно, не подменяя проверку громкими цифрами.
Владелец сервиса, облачный подрядчик и оператор платформы могут долго выяснять, чья именно была кнопка, оставившая данные доступными. Пользователю от этой корпоративной игры в горячую картошку не легче: он доверил приложению фотографию, а не участие в аудите чужой инфраструктуры.
Главный вывод стар как пароль «123456»: цифровой сервис обязан защищать сведения независимо от того, кто формально нажимал кнопку настройки. Если в цепочке есть подрядчик, ответственность не растворяется — она лишь получает больше адресов для пересылки. А доверие после таких историй восстанавливают не новыми правилами на бумаге, а проверяемыми ответами, независимым аудитом и доказательством, что открытая дверь действительно заперта.