150 millones de imágenes de Kik quedaron al alcance de cualquiera

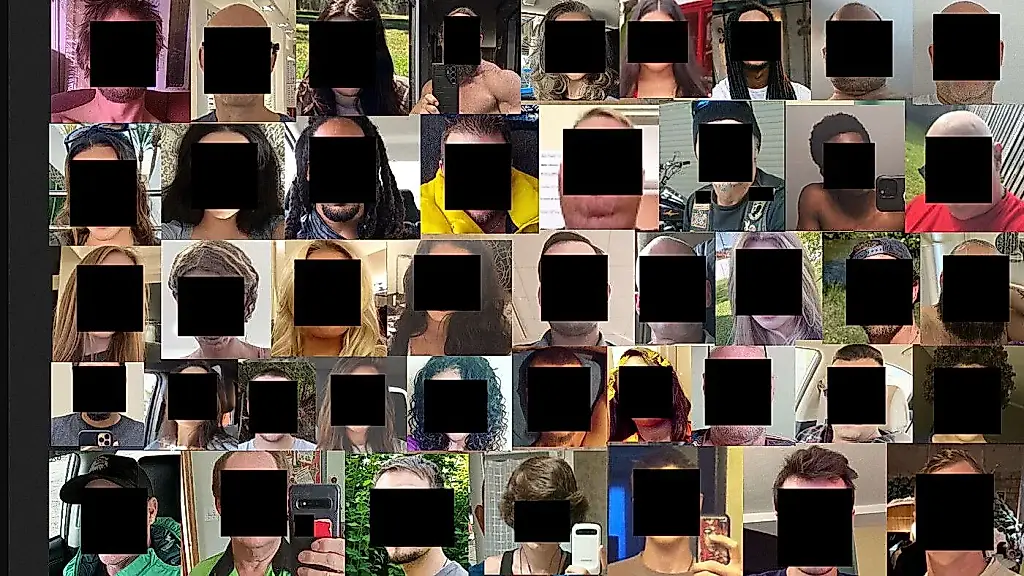
El servicio de mensajería estadounidense Kik sufrió una filtración de fotografías de perfil: más de 150 millones de imágenes quedaron expuestas al público. Entre ellas podría haber fotos de niños y jóvenes, y parte del material preocupó tanto a un investigador que lo comunicó al Centro Nacional para Niños Desaparecidos y Explotados de Estados Unidos.
El especialista en ciberseguridad Jeremiah Fowler descubrió una base de datos sin cifrar ni contraseña. Cualquiera con un navegador y conexión a internet podía acceder a ella, siempre que supiera dónde buscar. Las imágenes se habían subido entre 2021 y 2026. Los archivos estaban marcados como miniaturas y originales: según los cálculos de Fowler, unos 75 millones podrían ser fotografías únicas en tamaño completo. En la base figuraban como imágenes de perfil y estaban vinculadas a Kik.
La aplicación de mensajería se lanzó en 2010. La empresa había informado anteriormente de que contaba con más de 300 millones de cuentas registradas, pero no divulga públicamente la cifra actual de usuarios activos. La aplicación supera los 100 millones de descargas en Google Play. Fowler estima que Kik tiene más de 120 millones de usuarios registrados y unos 15 millones activos.
Kik pertenece a la empresa estadounidense MediaLab, propietaria también de la red social Whisper y de otros proyectos de medios digitales. Según Fowler, los archivos se almacenaban en una base de datos en la nube y se podía acceder a ellos mediante una dirección directa de almacenamiento y una subcarpeta del dominio principal de Kik. El nombre de la base de datos y el subdominio asociado a Kik apuntaban a que los registros estaban relacionados con la plataforma.
El investigador informó a Kik del problema y, poco después, se cerró el acceso a la base de datos. La empresa no respondió a las preguntas de los periodistas. Por eso se desconoce cuántos usuarios podrían haberse visto afectados, cuánto tiempo estuvo expuesta la base, quién se encargaba de su configuración —Kik, MediaLab o un contratista externo— y si algún atacante llegó a encontrarla. Además, 75 millones de imágenes originales no equivalen necesariamente a 75 millones de personas: la base podía contener duplicados y cuentas falsas.
Una revisión selectiva de unas 2.000 imágenes resultó especialmente preocupante. Fowler señaló que, a su juicio, 66 fotografías de perfil podrían contener material de abuso sexual infantil. Entregó parte de las imágenes al Centro Nacional para Niños Desaparecidos y Explotados de Estados Unidos (NCMEC) y a la Fiscalía General de Connecticut. El investigador también encontró en la muestra muchas fotos de desnudos o contenido para adultos.
Fowler señala que Kik es especialmente popular entre adolescentes y jóvenes. Según sus datos, en 2016 alrededor del 40 % de los adolescentes estadounidenses usaba la aplicación, y una publicación del American Enterprise Institute afirmaba que el 70 % de la audiencia de Kik tenía entre 13 y 24 años. En 2025 se actualizaron las condiciones de uso: ahora la aplicación está destinada exclusivamente a mayores de 18 años.
El investigador subraya, no obstante, las limitaciones de la revisión: no es posible determinar con certeza la edad de una persona ni confirmar la naturaleza del material a partir de una sola imagen. Aun así, la presencia de fotos potencialmente peligrosas en una base de datos abierta y la falta de respuesta de la empresa plantean importantes preguntas sobre la protección de los usuarios y el control de los datos.
PEREC.RU
En la industria digital, la seguridad suele consistir en un cartel de «Prohibido el paso a personas ajenas» pegado a una puerta que ni siquiera se cierra. Y cuando detrás de esa puerta hay fotografías de usuarios, ya no se puede despachar el asunto como un defecto estético de la interfaz: la cuestión es quién responde por los datos y por qué las medidas básicas de seguridad parecían opcionales.
El contraste entre la edad mínima establecida en las condiciones del servicio y lo que el investigador encontró en los archivos expuestos es especialmente elocuente. Las normas quedan muy bien en un documento legal, más o menos como un chaleco salvavidas en el dibujo de un manual. Pero proteger a los menores no empieza con la frase «solo para mayores de 18 años», sino con controles de acceso reales, moderación y responsabilidades claras sobre los sistemas de almacenamiento.
La empresa cerró rápidamente la base de datos tras recibir el aviso, lo cual es mejor que dejarla abierta para siempre, pero peor que haber evitado la situación. Y el silencio ante las preguntas no ayuda a entender dónde se produjo exactamente el fallo ni qué medidas se han tomado. En la comunicación corporativa, a veces el silencio se vende como prudencia; para los usuarios, se parece más bien a la ausencia de una explicación convincente.
También hay una aritmética incómoda: el número de archivos no equivale al de personas afectadas, una revisión selectiva no permite emitir un veredicto definitivo sobre cada imagen y una sospecha no es una prueba. Estas cautelas son necesarias, pero no convierten una base de datos expuesta en un accidente inofensivo. Solo recuerdan que las consecuencias deben investigarse con rigor, sin sustituir la verificación por cifras llamativas.
El propietario del servicio, el proveedor de la nube y el operador de la plataforma pueden pasarse mucho tiempo aclarando de quién era el botón que dejó los datos al descubierto. Al usuario, este juego corporativo de pasarse la patata caliente no le sirve de consuelo: confió una foto a una aplicación, no se apuntó a una auditoría de la infraestructura ajena.
La conclusión es tan antigua como la contraseña «123456»: un servicio digital tiene la obligación de proteger la información, con independencia de quién pulsara formalmente el botón de configuración. Si hay un contratista en la cadena, la responsabilidad no se evapora: solo se multiplica el número de direcciones a las que reenviar el problema. Y la confianza no se recupera con nuevas reglas sobre el papel, sino con respuestas verificables, una auditoría independiente y pruebas de que la puerta abierta está de verdad cerrada.