Главная утечка — человеческая глупость: как базы данных становятся золотыми приисками для хакеров
Следите за новостями по этой теме!
Подписаться на «Рифы и пачки / Твоя культура»
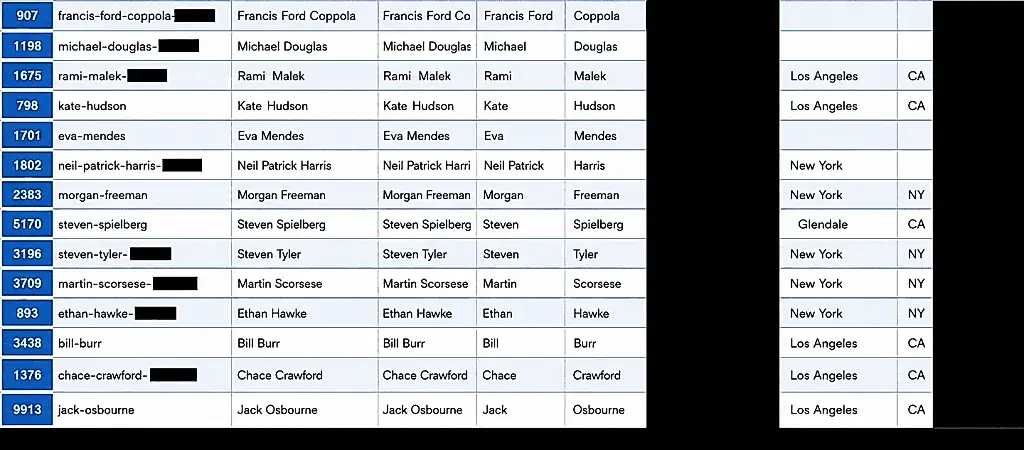
Самый большой виновник утечек данных – это вовсе не мифический хакер, а обычная человеческая халатность. В мире, где утечки данных стали фоновым шумом, главная их причина – незащищённые базы данных, которые владельцы забывают, не умеют или ленятся защищать. В результате – все, кто знает, что искать, получают доступ к личной информации, корпоративным тайнам и прочим пикантным деталям.
Эта, к сожалению, вполне будничная ошибка оставляет и организации, и людей на растерзание хищникам цифровой эры. Пока вы читаете эти строки, десятки компаний не удосужились закрыть свои базы, оставив их как на витрине – заходи, кто хочешь, бери, что найдёшь. Тут и неправильные настройки доступа, и пароли по умолчанию, и отключённые журналы безопасности — словом, полный список того, что нельзя делать, но все делают. А ещё — хранят важные данные в открытом виде, раздают права администратора всем подряд и даже не включают базовую защиту.
Большинство людей не догадываются, насколько это массовое явление: мы говорим о десятках тысяч серьёзных утечек. Сколько открытых баз ещё болтается в сети — не сможет сказать никто. Вот всего три свежих примера:
- В 2026 году европейский облачный провайдер Nextcloud «забыл» закрыть 367 000 записей сотрудников и клиентов.
- В 2025-м американская фирма IMDataCenter слила 38 ГБ личных данных — база лежала вообще без пароля.
- В 2024-м спортивный техногигант TrackMan оставил без присмотра 110 ТБ (!) информации о клиентах.
Все вышеописанные случаи раскопал известный исследователь безопасности Jeremiah Fowler, который недавно нашёл уязвимость даже у Tribeca Film Festival — в четырёх открытых базах было 666 369 записей: фамилии, телефоны, e-mail, IP-адреса, пароли. Среди пострадавших — звёзды кино и известные режиссёры. Ещё приятный бонус: в одной из таблиц лежали сведения для «цифровых отпечатков» пользователей — от версии браузера до устройства и приложения.
Часто базы с резервными копиями забывают или не считают важными, хотя там — весь набор для аферы: архивы, бэкапы, черновики, тестовые среды. Как отмечает тот же Fowler, именно на них компании забивают — а зря.
Думаете, только частники палятся? Ха-ха. Крупнейшие косяки — у госведомств. Америка в этом отношении чемпион: в 2011-м органы Техаса случайно открыли на сайт данные 3,5 млн граждан с номерами соцстраха и прав. В 2015-м обнаружили базу с инфой на 191 млн избирателей. В 2017-м на сервере Республиканского комитета две недели свободно знались все данные по почти каждому избирателю страны — в разгар кампании Трампа.
Не отстаёт и Бразилия: открытые базы в 2018-м (120 млн человек, половина страны); в 2020-м — публичный доступ к медкартам 243 млн пациентов. Иногда сотрудники просто выкладывали пароли в исходный код сайта.
Последствия — финансовые потери, иски, утрата доверия и жене оправдываться, почему звонят мошенники. Хакеры вымогают бабки, продавцы рынка ворованных данных ликуют. Жертва – всегда человек, чей телефон и паспорт внезапно санитар мирового рынка данных.
Доступ к внутренним данным фестивалей открывает аферистам кучу инсайдов, а массивы про избирателей — полный пакет для спамеров и манипуляторов любого уровня. Данные пациентов – вообще мечта шантажиста.
Не забываем: сервисы типа AWS и Azure отвечают только за инфраструктуру. За настройки и безопасность базы – только сам владелец. Не забыл поставить пароль? Значит, твой улов ждёт на тёмном рынке.
Базы без защиты – топ-причина утечек. И их станет только больше. Хакеры любят халатных — за них вся работа уже сделана!
PEREC.RU
Почему данные утекают в сеть не благодаря злым киберпреступникам, а из-за банальной человеческой халатности? Если вам казалось, что за любой крупной утечкой стоит загадочный хакер-гений — пора разбираться, откуда ноги растут у нынешних фиаско.
Начнём с банального: базы данных в компаниях и госведомствах чаще всего «светятся» из-за лени или невежества админов. Причины до смешного бездарные: пароль забыли, настройки доступа оставили «по умолчанию», логи не ведутся, резервные копии лежат без защиты. Самое забавное — масштабы гигантские: Nextcloud «проспал» 367 тысяч записей, американцы из IMDataCenter оставили так на улице 38 гигабайт персональных данных, а спортивная TrackMan и вовсе дала миру 110 терабайт чужих результатов.
Страдают не безликие корпорации, а люди: их паспортные данные, телефоны, пароли оказывается в открытом сетевом доступе, и мошенники спешат этим воспользоваться. Госорганы США и Бразилии отличились массовыми слитыми перечнями избирателей и пациентов — и всё из-за рук, выросших не из того места. При этом инфраструктурные гиганты AWS и Azure рассказывают, что их задача — защищать сервера, а безопасность каждой конкретной базы — забота клиента.
«Совместная ответственность» по-русски: забыл защитить — сам виноват. Итог: миллионы на шантажах, спаме и махинациях зарабатывают те, кто просто нашёл забытые «чемоданы» с ценностями без замков. И кто теперь виноват — киберпреступник или тот, кто сам оставил дверь открытой? Именно этим и славится современная цифровая действительность.