La mayor filtración es la estupidez humana: cómo las bases de datos se convierten en minas de oro para los hackers

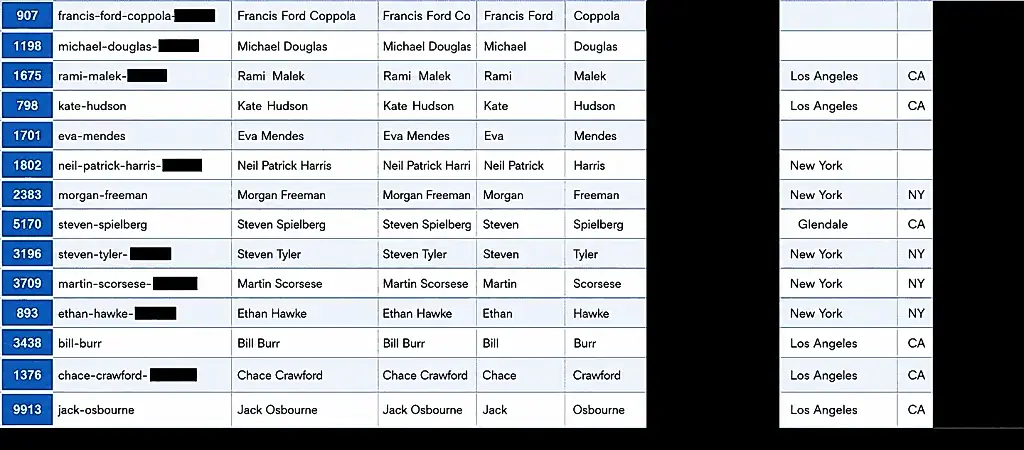
El principal responsable de las filtraciones de datos no es ningún hacker mítico, sino la negligencia humana de toda la vida. En un mundo donde las filtraciones se han convertido en ruido de fondo, su causa principal son las bases de datos desprotegidas que sus propietarios olvidan proteger, no saben proteger o no se molestan en proteger. El resultado: cualquiera que sepa qué buscar accede a información personal, secretos corporativos y otros detalles jugosos.
Este error, por desgracia de lo más corriente, deja a organizaciones y personas a merced de los depredadores de la era digital. Mientras lees estas líneas, decenas de empresas ni siquiera se han molestado en cerrar sus bases de datos y las dejan a la vista, como en un escaparate: pasa quien quieras y llévate lo que encuentres. Configuraciones de acceso incorrectas, contraseñas predeterminadas, registros de seguridad desactivados… En resumen, toda la lista de cosas que no hay que hacer y que todo el mundo hace. Además, guardan datos importantes en texto sin cifrar, conceden permisos de administrador a cualquiera y ni siquiera activan las medidas básicas de protección.
La mayoría de la gente no imagina lo generalizado que está el problema: hablamos de decenas de miles de filtraciones graves. Nadie puede decir cuántas bases abiertas siguen expuestas en la red. He aquí solo tres casos recientes:
- En 2026, el proveedor europeo de servicios en la nube Nextcloud «se olvidó» de proteger 367.000 registros de empleados y clientes.
- En 2025, la empresa estadounidense IMDataCenter filtró 38 GB de datos personales: la base estaba completamente desprotegida con una contraseña.
- En 2024, el gigante de la tecnología deportiva TrackMan dejó sin vigilancia nada menos que 110 TB de información de clientes.
Todos los casos anteriores los destapó el conocido investigador de seguridad Jeremiah Fowler, quien hace poco encontró una vulnerabilidad incluso en el Tribeca Film Festival: cuatro bases abiertas contenían 666.369 registros con apellidos, teléfonos, correos electrónicos, direcciones IP y contraseñas. Entre los afectados había estrellas de cine y directores conocidos. Como extra, una de las tablas contenía datos para crear «huellas digitales» de los usuarios: desde la versión del navegador hasta el dispositivo y la aplicación.
A menudo se olvidan las bases de datos con copias de seguridad o no se les da importancia, aunque contienen todo lo necesario para una estafa: archivos, copias de seguridad, borradores y entornos de prueba. Como señala el mismo Fowler, las empresas las descuidan, y no deberían.
¿Crees que solo quedan en evidencia las empresas privadas? Ja, ja. Los mayores desaguisados son cosa de organismos públicos. Estados Unidos es campeón en este terreno: en 2011, las autoridades de Texas publicaron por error en una web datos de 3,5 millones de ciudadanos, incluidos sus números de la Seguridad Social y del permiso de conducir. En 2015 se descubrió una base con información de 191 millones de votantes. En 2017, durante la campaña de Trump, todos los datos de casi todos los votantes del país estuvieron expuestos durante dos semanas en un servidor del Comité Nacional Republicano.
Brasil tampoco se queda atrás: bases de datos abiertas en 2018 (120 millones de personas, la mitad del país); en 2020, acceso público a los historiales médicos de 243 millones de pacientes. A veces, los empleados simplemente publicaban contraseñas en el código fuente de la web.
Las consecuencias son pérdidas económicas, demandas, pérdida de confianza y tener que dar explicaciones a tu pareja sobre por qué llaman los estafadores. Los hackers extorsionan para sacar pasta y los vendedores del mercado de datos robados se frotan las manos. La víctima siempre es una persona cuyo teléfono y documento de identidad se convierten de pronto en mercancía del mercado mundial de datos.
El acceso a los datos internos de festivales da a los estafadores un montón de información confidencial, y los conjuntos de datos sobre votantes ofrecen un paquete completo para spammers y manipuladores de cualquier nivel. Los datos de pacientes son directamente el sueño de un chantajista.
No lo olvidemos: servicios como AWS y Azure solo responden de la infraestructura. La configuración y la seguridad de la base de datos son responsabilidad exclusiva de su propietario. ¿Te olvidaste de poner una contraseña? Entonces tu botín te espera en el mercado negro.
Las bases de datos sin protección son la principal causa de las filtraciones. Y cada vez habrá más. A los hackers les encantan los negligentes: ya les han hecho todo el trabajo.
PEREC.RU
¿Por qué se filtran datos a la red, no por obra de ciberdelincuentes malvados, sino por pura negligencia humana? Si creías que detrás de cada gran filtración había un misterioso genio hacker, toca averiguar de dónde vienen los desastres de hoy.
Empecemos por lo obvio: las bases de datos de empresas y organismos públicos suelen quedar expuestas por la pereza o la ignorancia de los administradores. Las causas son de una incompetencia casi cómica: se olvidó la contraseña, se dejaron los permisos predeterminados, no se guardan registros, las copias de seguridad están desprotegidas. Lo más gracioso es la escala: Nextcloud «se durmió» y dejó expuestos 367.000 registros; los estadounidenses de IMDataCenter dejaron en la calle 38 gigabytes de datos personales, y la empresa deportiva TrackMan regaló al mundo nada menos que 110 terabytes de resultados ajenos.
Quienes sufren no son corporaciones sin rostro, sino personas: sus documentos de identidad, teléfonos y contraseñas quedan expuestos en la red, y los estafadores se apresuran a aprovecharlo. Los organismos públicos de Estados Unidos y Brasil destacaron por sus listas masivas de votantes y pacientes filtradas, todo por culpa de chapuzas de campeonato. Mientras tanto, los gigantes de infraestructura AWS y Azure dicen que su trabajo es proteger los servidores; la seguridad de cada base concreta es cosa del cliente.
«Responsabilidad compartida», dicho en cristiano: si te olvidaste de protegerla, es culpa tuya. Resultado: unos cuantos ganan millones con extorsiones, spam y fraudes porque encontraron «maletas» llenas de objetos de valor abandonadas y sin cerradura. Y ahora, ¿quién tiene la culpa: el ciberdelincuente o quien dejó la puerta abierta? Así funciona la realidad digital de hoy.