Synology NAS под ударом: обновление больше не терпит
Следите за новостями по этой теме!
Подписаться на «Рифы и пачки / Твоя культура»
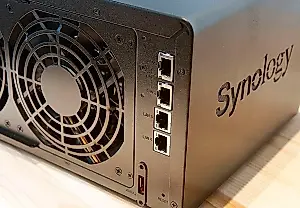
Компания Synology предупредила о продолжающихся атаках программ-вымогателей на сетевые устройства хранения NAS, работающие на устаревших версиях системы DSM. Производитель призвал пользователей немедленно установить исправления и защитить устройства. По данным Synology, злоумышленники используют уязвимость, для которой исправление выпустили в декабре 2024 года. Их цель, судя по всему, — зашифровать данные и потребовать выкуп.
Подробностей компания почти не раскрыла: не назвала конкретную уязвимость, способы атак, их географию и число пострадавших устройств. Shadowserver Foundation отслеживает около 380 тысяч подключённых к интернету узлов Synology, однако неизвестно, сколько из них используют уязвимые версии: многие устройства могли уже получить обновления.
При этом издание BleepingComputer сообщило о массовых жалобах владельцев Synology: данные на их устройствах, предположительно, блокирует шифровальщик C3rb3r. Пострадавшим якобы предлагают заплатить тысячи долларов за ключ расшифровки. Первые сообщения об атаках появились более двух недель назад. Synology не сообщила, кто стоит за ними.
Речь, по всей видимости, не о ранее неизвестной уязвимости, а о давно исправленной ошибке на устройствах, которые не обновили. В уведомлении Synology указана уязвимость, исправление для которой компания выпустила в декабре 2024 года; она связана с бюллетенем безопасности за ноябрь 2024-го. В нём перечислены три исправленные проблемы: CVE-2024-10441 позволяла выполнять произвольный код, CVE-2024-50629 — читать произвольные файлы, а CVE-2024-10445 — записывать файлы на скомпрометированное устройство.
Для защиты владельцам нужно установить версию DSM не ниже указанной для их системы: DSM 7.2.2 — 7.2.2-72806-1; DSM 7.2.1 — 7.2.1-69057-6; DSM 7.2 — 7.2-64570-4; DSM 7.1 — 7.1.1-42962-7; DSM 6.2 — 6.2.4-25556-8. Для каждой ветки подходят и более новые версии. Уязвимости во всех перечисленных ветках, кроме DSM 6.2, Synology присвоила критический уровень опасности; для DSM 6.2 уровень обозначен как умеренный. Компания также советует включить автоматическое обновление DSM.
NAS (Network Attached Storage, сетевое хранилище) — отдельное устройство для хранения файлов, подключённое к локальной сети. Сотрудники могут получать доступ к общим документам из единого места. Такие системы часто используют малые и средние компании, которым не хватает ресурсов на сложную корпоративную инфраструктуру хранения.
NAS может выполнять роль своего рода гибридного облака, хранить рабочие документы и служить централизованной резервной копией. Относительно низкая цена, простая установка и возможность наращивать объём делают такие устройства альтернативой файловому серверу или платной облачной подписке. Но из-за ценных данных они становятся привлекательной целью для вымогателей.
Чтобы снизить риск атаки, специалисты советуют не выставлять NAS в открытый интернет либо разрешать доступ только ограниченному кругу проверенных пользователей. Важно также своевременно обновлять прошивку и программное обеспечение. Встроенные функции резервного копирования и RAID — технология, позволяющая хранить данные на нескольких дисках для повышения отказоустойчивости, — не гарантируют защиту от шифровальщика: он может зашифровать и сами сохранённые файлы, и доступные ему копии.
PEREC.RU
Индустрия цифровой безопасности любит говорить о «надёжных решениях», словно наличие коробки с дисками автоматически превращает её в неприступный сейф. На практике сейф стоит в сети, ключи от него годами не меняют, а табличка «обновить систему» воспринимается как предложение, которое можно обсудить после квартального отчёта.
Самая неудобная часть этой истории — не изобретательность вымогателей, а экономика невнимания. Исправление уже существует, но его установка требует нескольких минут и человека, который помнит, что серверное оборудование тоже нуждается в уходе. Для руководства это часто невидимая работа: пока всё открывается, профилактика кажется лишней строкой расходов; после шифрования та же строка внезапно получает бюджет, срочность и драматическую музыку.
NAS особенно удобен малому бизнесу: он дешевле большой корпоративной инфраструктуры и не требует облачной подписки за каждый вдох. Удобство, однако, не отменяет простой сделки с реальностью: если в одном месте собраны документы, рабочие файлы и копии, то в одном месте собран и интерес злоумышленников. Экономия на архитектуре не обязана быть ошибкой — ошибкой становится вера, что компактность сама по себе равна безопасности.
Отдельное удовольствие — надежда на RAID и встроенные резервные копии. RAID помогает пережить отказ диска, но не обязан спасать от программы, которая методично шифрует всё доступное ей; резервная копия, подключённая к той же среде, иногда оказывается не запасным выходом, а второй комнатой того же горящего здания. Слово «резервная» звучит успокаивающе, но это не заклинание и не независимость от основной системы.
Остаётся скучная, зато рабочая дисциплина: устанавливать исправления, ограничивать доступ, не выставлять хранилище всему интернету и держать копии так, чтобы атакующий не мог добраться до них теми же правами. Никакой эффектной технологии, никаких обещаний абсолютной защиты — только рутинные действия, которые редко попадают в презентации и часто решают, будет ли компания работать завтра.
Именно поэтому подобные атаки выгодны не только тем, кто требует выкуп. Они ещё и продают рынок срочных аудитов, восстановлений и «комплексной защиты» — иногда от вполне случайно аффилированных спасателей. Подозревать тайный заговор здесь необязательно: обычной человеческой привычки откладывать скучное до момента, когда оно станет дорогим, вполне хватает. Цифровая гигиена скучна; счёт за её отсутствие обычно умеет развлекать.