PHP2Shell добралась до NAS: обновления есть не у всех
Следите за новостями по этой теме!
Подписаться на «Рифы и пачки / Твоя культура»
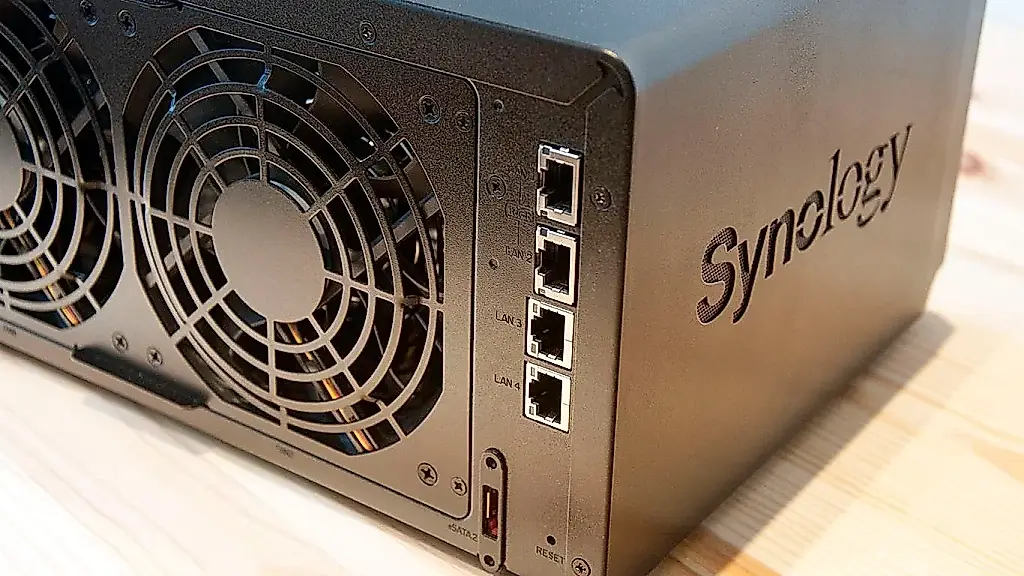
Уязвимость PHP2Shell угрожает не только сайтам и веб-серверам. Под ударом оказались и сетевые хранилища NAS — устройства для хранения файлов, резервных копий и запуска приложений через сеть. Особенно неприятно, что уязвимости уже пытаются использовать в реальных атаках, а некоторые крупные производители ещё не выпустили исправления.
Как отмечает Apple Insider, проблема затрагивает программное обеспечение производителей NAS, а также приложения, которые работают отдельно в контейнерах Docker. Если хранилище доступно из интернета, риск выше: злоумышленник может попытаться атаковать его удалённо.
Synology сообщила, что уязвимы версии PHP с 7.3 по 8.4, а также Mail Station и Synology Calendar. Компания выпустила обновлённые пакеты PHP для устранения проблемы. Владельцам устройств Synology следует открыть Package Center, найти архив и проверить наличие обновлений PHP 8.2 и PHP 8.4.
При этом Synology уточнила важное различие: отдельно установленные пакеты PHP — не то же самое, что PHP-компоненты внутри DiskStation Manager (DSM), операционной системы хранилища. По заявлению компании, встроенный PHP не доступен из публичного интернета и поэтому, вероятнее всего, не подвержен риску таким же образом.
QNAP подтвердила, что затронуты многие продукты: QTS 5.2.11 и более ранние версии, QTS 6.1.9, QuTS hero, QuTScloud и Note Station 3. Производитель пока готовит исправление и не назвал срок его выпуска. Свидетельств атак на устройства QNAP в реальных условиях пока нет, однако компания рекомендует убрать хранилища из открытого доступа, отключить ненужную переадресацию портов, UPnP и службы удалённого доступа.
Над исправлениями также работают TerraMaster, Ugreen и Asustor. Владельцам NAS стоит проверять уведомления безопасности и обновления именно для своей модели.
Риск касается сразу двух мест: PHP может использоваться и в операционной системе NAS, и в приложениях внутри Docker-контейнеров. Если в контейнере работают сервисы на PHP, нужно проверить их версию и как можно скорее обновить образ — готовый шаблон контейнера с программами и настройками.
Отдельная проблема — старые устройства, срок поддержки которых закончился. Для них новые исправления могут уже не появиться. Специалисты советуют закрыть такие NAS от доступа из интернета, блокировать незапрошенные входящие подключения и пользоваться ими только в локальной сети. Если удалённый доступ необходим, безопаснее подключаться через VPN — защищённый канал связи, — а не открывать наружу порты управления хранилищем.
PHP2Shell — общее название двух критических уязвимостей в языке PHP: CVE-2026-109618 и CVE-2026-109619. Они позволяют удалённо выполнить код и потенциально захватить сайт или устройство, похитить данные либо установить вредоносное ПО. История, начавшаяся с веб-сайтов и приложений, теперь затронула и NAS.
Масштаб PHP2Shell уже сравнивают с уязвимостями Spectre и Meltdown, обнаруженными восемь лет назад. По данным Amazon, сведения о проблеме утекли за четыре дня до выхода исправлений. Число попыток эксплуатации выросло с нескольких сотен за десять часов до публичного раскрытия до миллионов к настоящему времени. Большинство попыток, судя по имеющимся данным, не увенчались успехом.
Почему атаки пока часто не срабатывают, специалисты ещё выясняют. Одна из версий состоит в том, что для выполнения кода злоумышленникам нужно преодолеть ASLR — механизм, который случайным образом размещает данные в памяти и затрудняет удалённую атаку. Но это не повод считать угрозу безобидной: исследователи предупреждают, что успешный взлом может стать лишь вопросом времени. Поэтому производителям нужно выпускать исправления, а владельцам — устанавливать их без промедления.
PEREC.RU
У цифровой безопасности есть занятная привычка: она становится срочной ровно в тот момент, когда уязвимость уже обсуждают миллионы раз. До этого производители, вероятно, предпочитали считать, что их хранилища стоят за надёжной дверью. Дверь, как выясняется, иногда оказывается открыта в интернет — потому что так удобнее, а осторожность в настройках не приносит ярких квартальных презентаций.
Производители обещают исправления, владельцам советуют ставить их немедленно. В этой знакомой пьесе каждый исполняет свою роль: компания выпускает бюллетень, администратор ищет нужную версию PHP, а пользователь обнаруживает, что контейнер Docker с сервисом давно живёт самостоятельной жизнью. Цифровой дом построен из обновлений, которые никто не проверял, и портов, которые открыли «на минутку».
Особенно выразительно выглядит ситуация с устройствами, у которых закончилась поддержка. Техника продолжает хранить данные, но производитель уже не обязан чинить её — удобное разделение ответственности: пользователь владеет коробкой, а вместе с ней получает билет в музей устаревшего ПО. Если NAS всё ещё выставлен наружу, экономия на замене может внезапно превратиться в щедрый подарок тому, кто первым подберёт ключ.
Пока большинство попыток эксплуатации неуспешно, и это, конечно, прекрасный повод расслабиться — если считать статистику временной защитой. Механизм ASLR усложняет удалённый взлом, но не превращает уязвимость в декоративную. Когда масштаб атак растёт от сотен до миллионов, надежда на то, что «нас не заметят», выглядит не стратегией, а способом отложить неприятный разговор.
Здесь нет особенно загадочного злодея: достаточно сочетания уязвимого кода, незакрытых портов и привычки откладывать обслуживание. Выгода от удобного удалённого доступа заметна сразу, а цена риска проявляется позже — и обычно её платит не тот, кто включил UPnP по умолчанию. Поэтому производителям предстоит не только выпускать патчи, но и яснее объяснять, что именно затронуто; владельцам — перестать считать NAS безобидным шкафчиком с дисками.
VPN вместо открытых портов, отключение лишних служб и своевременные обновления звучат не так эффектно, как очередная презентация «умной экосистемы». Зато это редкий случай, когда скучная профилактика действительно дешевле последствий. В индустрии, где слово «подключённый» часто продают как синоним слова «безопасный», такой вывод почти революционен — и оттого особенно неприятен.