Synology NAS, en el punto de mira: ya no se puede aplazar la actualización

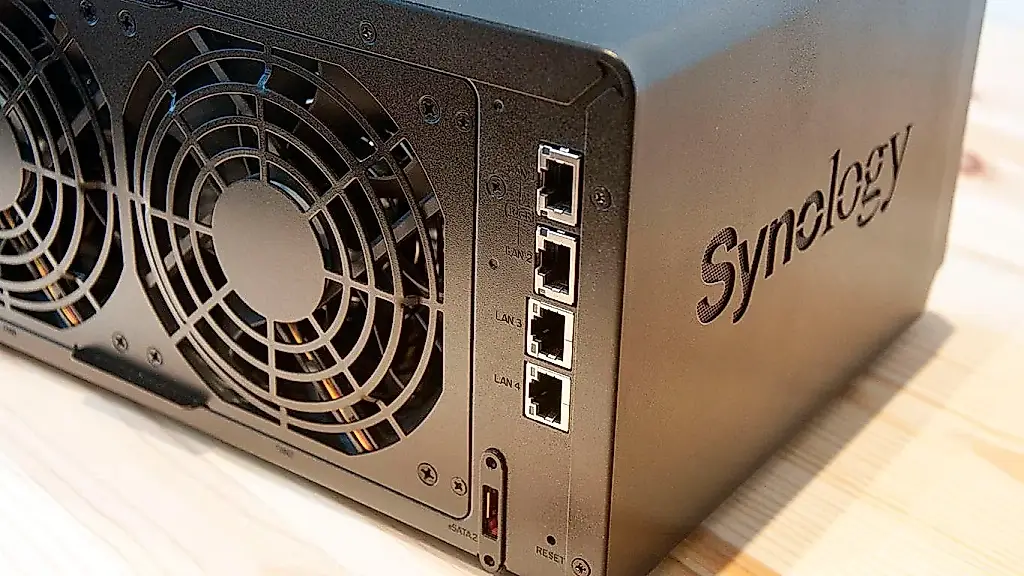
La empresa Synology ha advertido de que continúan los ataques de ransomware contra dispositivos de almacenamiento en red NAS que funcionan con versiones obsoletas del sistema DSM. El fabricante ha instado a los usuarios a instalar de inmediato los parches y proteger sus dispositivos. Según Synology, los atacantes están aprovechando una vulnerabilidad cuyo parche se publicó en diciembre de 2024. Al parecer, su objetivo es cifrar los datos y exigir un rescate.
La empresa apenas ha dado detalles: no ha identificado la vulnerabilidad concreta ni los métodos de ataque, su alcance geográfico o el número de dispositivos afectados. Shadowserver Foundation sigue la pista de unos 380.000 nodos Synology conectados a internet, pero se desconoce cuántos utilizan versiones vulnerables: muchos dispositivos podrían haber recibido ya las actualizaciones.
Por su parte, el medio BleepingComputer ha informado de numerosas quejas de propietarios de Synology: al parecer, el ransomware C3rb3r está bloqueando los datos de sus dispositivos. Supuestamente, a las víctimas les piden miles de dólares por la clave de descifrado. Los primeros avisos sobre los ataques aparecieron hace más de dos semanas. Synology no ha indicado quién está detrás de ellos.
Todo apunta a que no se trata de una vulnerabilidad hasta ahora desconocida, sino de un fallo corregido hace tiempo en dispositivos que no se han actualizado. En el aviso de Synology se menciona una vulnerabilidad para la que la empresa publicó un parche en diciembre de 2024; está relacionada con el boletín de seguridad de noviembre de ese año. En él se enumeran tres problemas corregidos: CVE-2024-10441 permitía ejecutar código arbitrario, CVE-2024-50629, leer archivos arbitrarios, y CVE-2024-10445, escribir archivos en un dispositivo comprometido.
Para protegerse, los propietarios deben instalar una versión de DSM no inferior a la indicada para su sistema: DSM 7.2.2 — 7.2.2-72806-1; DSM 7.2.1 — 7.2.1-69057-6; DSM 7.2 — 7.2-64570-4; DSM 7.1 — 7.1.1-42962-7; DSM 6.2 — 6.2.4-25556-8. También sirven las versiones posteriores de cada rama. Synology ha calificado como crítico el nivel de peligrosidad de las vulnerabilidades en todas las ramas citadas, salvo DSM 6.2, donde el nivel es moderado. La empresa también recomienda activar las actualizaciones automáticas de DSM.
NAS (Network Attached Storage, almacenamiento conectado a la red) es un dispositivo independiente para guardar archivos, conectado a una red local. El personal puede acceder a documentos compartidos desde un único lugar. Las pequeñas y medianas empresas suelen utilizar estos sistemas cuando no cuentan con recursos para una infraestructura de almacenamiento corporativa compleja.
Un NAS puede funcionar como una especie de nube híbrida, almacenar documentos de trabajo y servir como copia de seguridad centralizada. Su precio relativamente bajo, su sencilla instalación y la posibilidad de ampliar la capacidad lo convierten en una alternativa a un servidor de archivos o a una suscripción de pago a la nube. Pero, debido a los valiosos datos que guarda, también resulta un objetivo atractivo para los ciberdelincuentes que exigen rescates.
Para reducir el riesgo de ataque, los especialistas aconsejan no exponer el NAS directamente a internet o permitir el acceso solo a un grupo limitado de usuarios de confianza. También es importante actualizar a tiempo el firmware y el software. Las funciones integradas de copia de seguridad y RAID —una tecnología que permite almacenar datos en varios discos para mejorar la tolerancia a fallos— no garantizan la protección frente al ransomware: este puede cifrar tanto los archivos guardados como las copias a las que tenga acceso.
PEREC.RU
A la industria de la seguridad digital le encanta hablar de «soluciones fiables», como si tener una caja con discos la convirtiera automáticamente en una caja fuerte inexpugnable. En la práctica, la caja fuerte está conectada a la red, sus llaves llevan años sin cambiarse y el cartel de «actualizar el sistema» se interpreta como una sugerencia que puede debatirse después del informe trimestral.
Lo más incómodo de esta historia no es la inventiva de los extorsionadores, sino la economía de la desatención. El parche ya existe, pero instalarlo requiere unos minutos y alguien que recuerde que los equipos de servidor también necesitan mantenimiento. Para la dirección, a menudo es un trabajo invisible: mientras todo se abre, la prevención parece una partida de gastos superflua; después del cifrado, esa misma partida aparece de repente con presupuesto, urgencia y música dramática.
El NAS resulta especialmente práctico para las pequeñas empresas: cuesta menos que una gran infraestructura corporativa y no exige una suscripción a la nube por cada respiración. Pero la comodidad no cambia una simple realidad: si se reúnen en un mismo sitio documentos, archivos de trabajo y copias, también se concentra allí el interés de los atacantes. Ahorrar en arquitectura no tiene por qué ser un error; el error es creer que lo compacto equivale por sí solo a seguro.
Y qué decir de la esperanza depositada en RAID y en las copias de seguridad integradas. RAID ayuda a sobrellevar el fallo de un disco, pero no tiene por qué salvarte de un programa que cifra metódicamente todo lo que alcanza; una copia de seguridad conectada al mismo entorno puede no ser una salida de emergencia, sino la segunda habitación del mismo edificio en llamas. La palabra «copia de seguridad» suena tranquilizadora, pero no es un conjuro ni garantiza independencia del sistema principal.
Queda la disciplina aburrida, pero eficaz: instalar los parches, limitar el acceso, no exponer el almacenamiento a todo internet y guardar copias de forma que el atacante no pueda alcanzarlas con los mismos permisos. Nada de tecnologías espectaculares ni promesas de protección absoluta: solo tareas rutinarias que rara vez aparecen en las presentaciones y que a menudo deciden si la empresa podrá trabajar mañana.
Por eso este tipo de ataques no solo beneficia a quienes exigen un rescate. También alimenta el mercado de auditorías urgentes, recuperaciones y «protección integral», a veces de salvadores con vínculos bastante casuales con el problema. No hace falta sospechar de una conspiración secreta: basta con la humana costumbre de aplazar lo aburrido hasta que sale caro. La higiene digital es aburrida; la factura por descuidarla suele saber cómo entretenernos.