Умный телевизор в ботнете
Следите за новостями по этой теме!
Подписаться на «Рифы и пачки / Твоя культура»
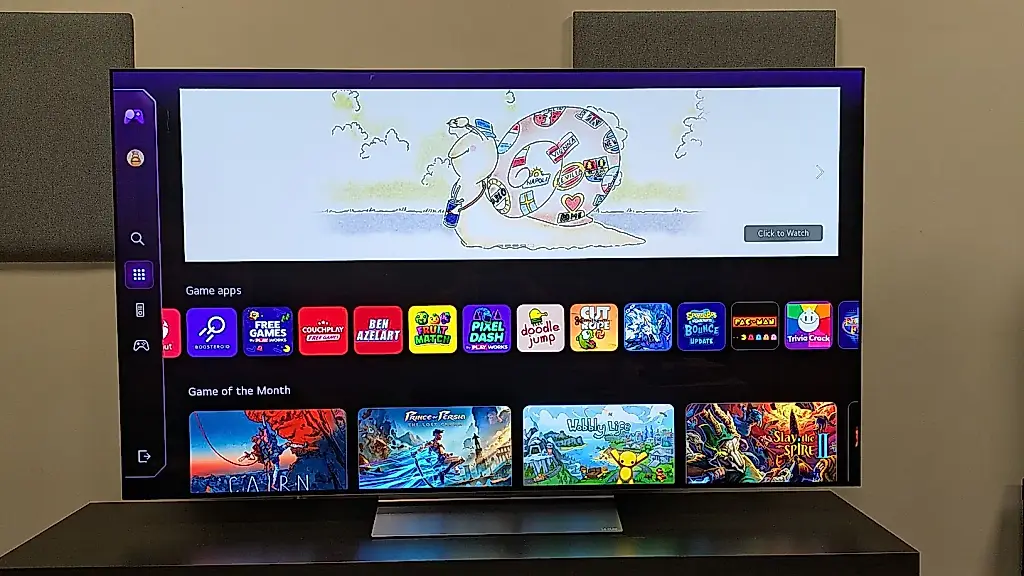
Телевизоры давно научились показывать фильмы, рекламу и обновлять пользовательские соглашения так часто, будто это их главная жизненная цель. Теперь выяснилось, что некоторые приложения для Smart TV могли превращать устройства в узлы вредоносной сети — ботнета, то есть сети заражённых устройств, которыми управляют удалённо.
Под угрозой оказались телевизоры и устройства LG, Samsung, Roku и Fire TV. LG и Samsung уже пообещали удалить из своих магазинов приложения с функцией residential proxy — «резидентского прокси». Она передаёт чужой интернет-трафик через домашнее устройство так, чтобы внешнему наблюдателю казалось, будто запросы отправляет сам телевизор.
Сама технология не обязательно вредоносна. Её могут применять для тестирования сайтов и рекламы. Но в руках злоумышленников она позволяет скрывать автоматизированные действия, обходить географические ограничения и блокировки по IP-адресам, а также уклоняться от систем, которые оценивают репутацию источника трафика.
По данным, собранным из расследований FlatpanelsHD, проблема стала публичной ещё в апреле. Тогда выяснилось, что такая функция присутствует во множестве приложений и игр. Один из известных примеров — сервис IPIDEA, который, по имеющимся данным, подключил миллионы Smart TV к сети. Эти устройства могли использоваться для обхода ограничений, наложенных на диапазоны IP-адресов дата-центров, работающих с искусственным интеллектом: у каждого телевизора свой адрес, поэтому поток запросов выглядел как обычный трафик от множества реальных пользователей.
Телевизору при этом не требовалось, чтобы приложение было открыто. Владелец мог спокойно смотреть сериал, не подозревая, что его устройство параллельно помогает собирать данные для обучения ИИ или участвует в координированных атаках. В качестве возможных заказчиков или участников таких операций упоминались группы, связанные с Китаем, Северной Кореей, Ираном и Россией. Сам факт такого использования не означает, что каждый владелец телевизора стал соучастником атаки: устройство могло работать в сети без его ведома.
Исследователь безопасности Harrison Sand из компании Mnemonic сообщил, что среди заражённых приложений была детская игра Pac-Man. Особенно неловко выглядит то, что Samsung ранее включала её в подборку Editor’s Choice — «Выбор редакции».
Компания Spur оценила масштаб потенциальной проблемы ещё жёстче: к ботнету могли быть подключены 26,5% приложений для телевизоров Samsung на платформе Tizen и более 42,5% приложений для LG на webOS. Это не означает, что все они доказанно вредоносны или уже использовались для атак, однако в них могли присутствовать соответствующие компоненты.
Специалисты также допускают, что часть разработчиков не намеревалась создавать вредоносные программы. Они могли использовать программные комплекты разработки, SDK, в которых функция residential proxy была встроена заранее и недостаточно заметно описана. В результате разработчик добавлял в приложение один набор инструментов, а вместе с ним получал маленький портал в чужую ботнет-экономику.
LG заявила, что сотрудничает с разработчиками и требует удалить такую функциональность. Приложения, которые этого не сделают, компания намерена приостанавливать. Samsung ограничила регистрацию новых приложений и ищет уже опубликованные программы с подобными компонентами, чтобы удалить их. IPIDEA ранее запретили Amazon, Roku и Google TV; эти платформы также ограничили новую сеть Bright Data.
Главная проблема теперь не только в существовании вредоносного кода. Чем больше телевизор похож на компьютер, тем больше компьютерных угроз к нему приходит. Тревожнее другое: о проблеме сообщили ещё в апреле, но значительная часть потенциально опасных приложений могла оставаться доступной и после этого.
Smart TV уже собирают данные о просмотре с помощью Automatic Content Recognition, показывают рекламу и могут менять интерфейс в интересах платформы. Частые обновления условий использования обычно тоже не обещают пользователю больше приватности. Поэтому разумный вариант для владельца — относиться к телевизору не как к самостоятельному компьютеру, а как к экрану: отключить лишние функции и использовать отдельную приставку, например Apple TV 4K.
PEREC.RU
Материал рассказывает о потенциально масштабной проблеме безопасности в экосистеме Smart TV. Телевизоры и устройства LG, Samsung, Roku и Fire TV могли быть подключены к вредоносным ботнетам через приложения, в которых присутствовала функция residential proxy, или «резидентского прокси». Такая технология передаёт интернет-запросы через пользовательское устройство, делая видимым для внешних сервисов именно его IP-адрес. Владелец телевизора при этом может ничего не замечать, поскольку приложение не обязано быть открытым.
Residential proxy сама по себе не является вредоносной: её применяют для тестирования сайтов, анализа рекламы и других легальных задач. Однако злоумышленники могут использовать её для маскировки автоматизированного трафика, обхода IP-блокировок и географических ограничений, а также уклонения от систем, оценивающих репутацию источника. Один из примеров — IPIDEA, которая, согласно приведённым данным, подключила миллионы Smart TV к сети. Такие устройства могли использоваться для веб-скрейпинга при сборе данных для обучения ИИ и для координированных атак. Упоминались группы, связанные с Китаем, Северной Кореей, Ираном и Россией.
По словам исследователя безопасности Harrison Sand из Mnemonic, среди заражённых приложений была детская игра Pac-Man. Samsung ранее включила её в подборку Editor’s Choice, что подчёркивает недостаточность проверки приложений. Компания Spur оценила потенциальный масштаб следующим образом: 26,5% приложений для Samsung Tizen и более 42,5% приложений для LG webOS могли содержать компоненты, способные использоваться в ботнете. Эти цифры не доказывают, что все названные приложения были вредоносными или участвовали в атаках, но указывают на широкий круг потенциально затронутых программ.
Часть разработчиков могла не иметь злого умысла. Опасная функция могла попасть в приложение вместе с SDK — программным набором для разработки, где наличие residential proxy не было очевидным.
LG заявила, что сотрудничает с разработчиками для удаления этой функции и будет приостанавливать приложения, которые не исправят проблему. Samsung ограничила регистрацию новых приложений и проводит поиск уже опубликованных программ с соответствующими компонентами. IPIDEA ранее заблокировали Amazon, Roku и Google TV; эти платформы также ограничили сеть Bright Data.
Ключевой повод для беспокойства — не только наличие вредоносного кода, но и скорость реакции. О проблеме стало известно ещё в апреле, однако потенциально опасные приложения могли оставаться доступными. Ситуация усиливает сомнения в безопасности Smart TV, которые используют Automatic Content Recognition для анализа просмотра, размещают рекламу и часто меняют пользовательские условия. Практический вывод автора — использовать телевизор преимущественно как экран для внешней приставки, например Apple TV 4K, и не включать лишние функции без необходимости.