Un televisor inteligente en una botnet

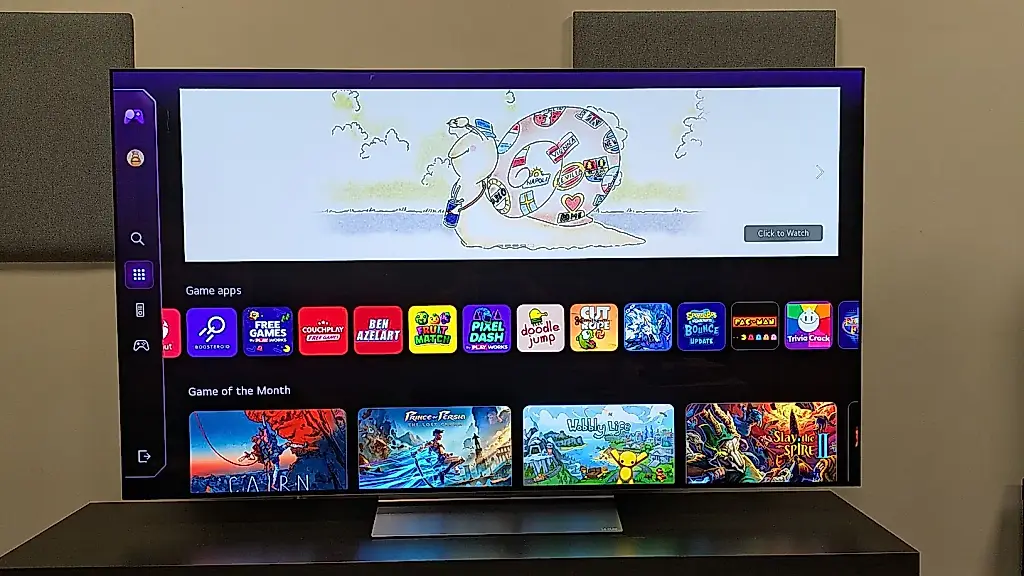
Hace tiempo que los televisores aprendieron a mostrar películas y anuncios, y a actualizar los acuerdos de usuario tan a menudo que parece su principal propósito en la vida. Ahora se ha descubierto que algunas aplicaciones para Smart TV podrían convertir los dispositivos en nodos de una red maliciosa —una botnet, es decir, una red de dispositivos infectados controlados a distancia—.
Los televisores y dispositivos de LG, Samsung, Roku y Fire TV podrían estar afectados. LG y Samsung ya han prometido retirar de sus tiendas las aplicaciones con función de residential proxy, o «proxy residencial». Esta función canaliza el tráfico de internet de terceros a través de un dispositivo doméstico, de modo que para un observador externo parece que las solicitudes las envía el propio televisor.
La tecnología no es necesariamente maliciosa. Puede utilizarse para probar sitios web y anuncios. Pero en manos de delincuentes permite ocultar acciones automatizadas, sortear restricciones geográficas y bloqueos de direcciones IP, y eludir los sistemas que evalúan la reputación del origen del tráfico.
Según los datos recopilados a partir de las investigaciones de FlatpanelsHD, el problema salió a la luz en abril. Entonces se descubrió que esta función estaba presente en numerosas aplicaciones y juegos. Un ejemplo conocido es el servicio IPIDEA, que, según la información disponible, conectó millones de Smart TV a su red. Estos dispositivos podrían haberse utilizado para sortear las restricciones impuestas a los rangos de direcciones IP de los centros de datos que trabajan con inteligencia artificial: cada televisor tiene su propia dirección, así que el flujo de solicitudes parecía tráfico normal procedente de muchos usuarios reales.
Para ello no hacía falta que la aplicación estuviera abierta en el televisor. El propietario podía ver tranquilamente una serie sin sospechar que, en paralelo, su dispositivo ayudaba a recopilar datos para entrenar sistemas de IA o participaba en ataques coordinados. Entre los posibles responsables o participantes en estas operaciones se mencionaron grupos vinculados a China, Corea del Norte, Irán y Rusia. Que un dispositivo se utilizara así no significa que su propietario participara en el ataque: podía estar conectado a la red sin que lo supiera.
El investigador de seguridad Harrison Sand, de la empresa Mnemonic, informó de que entre las aplicaciones infectadas había un juego infantil de Pac-Man. Resulta especialmente incómodo que Samsung lo hubiera incluido antes en su selección Editor’s Choice, «Selección del editor».
La empresa Spur calculó que el alcance potencial del problema era aún mayor: el 26,5 % de las aplicaciones para televisores Samsung con Tizen y más del 42,5 % de las aplicaciones para LG con webOS podrían haber estado conectadas a la botnet. Esto no significa que se haya demostrado que todas fueran maliciosas o que se utilizaran para lanzar ataques, pero sí que podrían contener los componentes necesarios.
Los especialistas también contemplan que algunos desarrolladores no tuvieran intención de crear programas maliciosos. Quizá utilizaron kits de desarrollo de software, SDK, que ya incluían la función de proxy residencial y no la describían con suficiente claridad. Así, el desarrollador añadía un conjunto de herramientas a la aplicación y, de paso, obtenía un pequeño portal a la economía de las botnets ajenas.
LG afirmó que está colaborando con los desarrolladores y les exige retirar esta funcionalidad. La compañía tiene previsto suspender las aplicaciones que no lo hagan. Samsung ha limitado el registro de nuevas aplicaciones y está buscando programas ya publicados que incluyan componentes similares para retirarlos. Amazon, Roku y Google TV ya habían prohibido IPIDEA; estas plataformas también limitaron la nueva red Bright Data.
El principal problema ya no es solo que exista código malicioso. Cuanto más se parece un televisor a un ordenador, más amenazas informáticas le llegan. Hay algo aún más preocupante: el problema se comunicó en abril, pero es posible que una parte considerable de las aplicaciones potencialmente peligrosas siguiera disponible después de esa fecha.
Los Smart TV ya recopilan datos sobre lo que vemos mediante Automatic Content Recognition, muestran anuncios y pueden modificar la interfaz en beneficio de la plataforma. Las frecuentes actualizaciones de las condiciones de uso tampoco suelen prometer más privacidad a los usuarios. Por eso, una opción sensata para el propietario es tratar el televisor como una pantalla, no como un ordenador independiente: desactivar las funciones innecesarias y usar un dispositivo externo, por ejemplo, un Apple TV 4K.
PEREC.RU
El artículo habla de un posible problema de seguridad de gran alcance en el ecosistema de Smart TV. Televisores y dispositivos de LG, Samsung, Roku y Fire TV podrían haberse conectado a botnets maliciosas a través de aplicaciones que incluían una función de residential proxy, o «proxy residencial». Esta tecnología transmite solicitudes de internet a través del dispositivo del usuario, de modo que los servicios externos ven su dirección IP. El propietario puede no darse cuenta, ya que la aplicación no tiene por qué estar abierta.
El proxy residencial no es malicioso por sí mismo: se utiliza para probar sitios web, analizar anuncios y otros fines legítimos. Sin embargo, los delincuentes pueden aprovecharlo para ocultar tráfico automatizado, sortear bloqueos de IP y restricciones geográficas, y eludir los sistemas que evalúan la reputación del origen. Un ejemplo es IPIDEA, que, según los datos citados, conectó millones de Smart TV a una red. Estos dispositivos podrían haberse utilizado para extraer datos de la web con los que entrenar sistemas de IA y para lanzar ataques coordinados. Se mencionaron grupos vinculados a China, Corea del Norte, Irán y Rusia.
Según Harrison Sand, investigador de seguridad de Mnemonic, entre las aplicaciones infectadas había un juego infantil de Pac-Man. Samsung lo había incluido anteriormente en su selección Editor’s Choice, lo que pone de manifiesto las deficiencias en la revisión de aplicaciones. La empresa Spur calculó el posible alcance del problema: el 26,5 % de las aplicaciones para Samsung Tizen y más del 42,5 % de las aplicaciones para LG webOS podrían contener componentes aprovechables por una botnet. Estas cifras no demuestran que todas las aplicaciones mencionadas fueran maliciosas o participaran en ataques, pero sí apuntan a un amplio conjunto de programas potencialmente afectados.
Es posible que algunos desarrolladores no tuvieran malas intenciones. La función peligrosa pudo llegar a sus aplicaciones a través de un SDK, un kit de desarrollo de software que incorporaba el proxy residencial sin dejar clara su presencia.
LG afirmó que colabora con los desarrolladores para eliminar esta función y que suspenderá las aplicaciones que no corrijan el problema. Samsung ha limitado el registro de nuevas aplicaciones y está buscando componentes similares en programas ya publicados. Amazon, Roku y Google TV ya habían bloqueado IPIDEA; estas plataformas también limitaron la red Bright Data.
El principal motivo de preocupación no es solo la presencia de código malicioso, sino también la lentitud de la respuesta. El problema se conocía desde abril, pero las aplicaciones potencialmente peligrosas podrían haber seguido disponibles. La situación agrava las dudas sobre la seguridad de los Smart TV, que usan Automatic Content Recognition para analizar lo que vemos, muestran anuncios y cambian con frecuencia las condiciones de uso. La recomendación práctica del autor es utilizar el televisor principalmente como pantalla para un dispositivo externo, como el Apple TV 4K, y no activar funciones innecesarias.