Framework customer information was accessed as part of a data breach
Следите за новостями по этой теме!
Подписаться на «Рифы и пачки / Твоя культура»
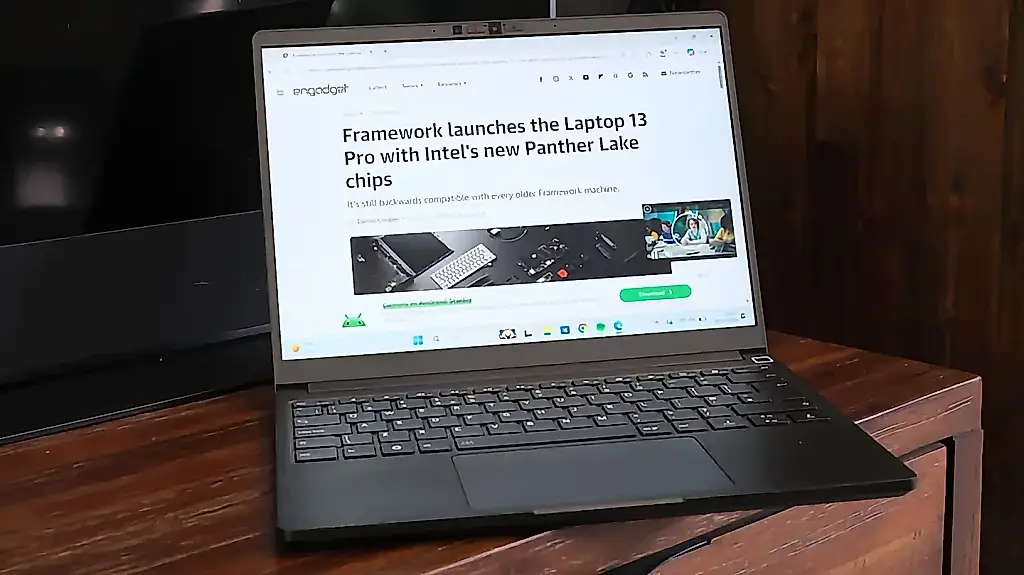
Информация о клиентах компании Framework оказалась в руках злоумышленников после инцидента с утечкой данных. Framework – производитель модульных ноутбуков с открытым исходным кодом, который позиционирует себя как сторонник прозрачности и экологичности ИТ-индустрии, сообщил о взломе, в результате которого были получены доступы к личным данным покупателей.
В числе пострадавших – клиенты, совершавшие заказы и регистрировавшие свои устройства на сайте компании. Скомпрометированные сведения включают имена, адреса электронной почты, номера телефонов и, возможно, адреса доставки. Информация о способе оплаты (например, данные банковских карт) или пароли пользователей не фигурирует среди украденных данных.
Компания утверждает, что обнаружила инцидент быстро, провела внутреннее расследование и уведомила всех пострадавших, а также контролирующие органы. В заявлении отмечено, что Framework принимает дополнительные меры по усилению безопасности внутренней инфраструктуры и рекомендует клиентам быть внимательными к попыткам фишинга (мошеннических писем).
Framework принесла извинения клиентам за неудобства и выразила уверенность, что предпринятые меры снизят риск подобных происшествий в будущем. Несмотря на прозрачность, руководство оказалось в неудобной ситуации: их главная ценность – открытость – теперь обернулась против них из-за инцидента, который стал достоянием широкой публики. Пострадавшим советуют не открывать подозрительные письма и перепроверять любую информацию, связанную с их устройствами или личной перепиской.
PEREC.RU
Framework, производитель модульных ноутбуков с открытым исходным кодом, снова попал в новости — на этот раз из-за утечки данных клиентов. Компания позиционировала себя как бастион прозрачности и экологичности: пользователь сам ремонтирует или меняет детали, занимается апгрейдом.
Но вот ирония: чем больше открытости — тем легче открываются данные. Хакеры получили список покупателей, их e-mail, номера телефонов и даже адреса доставки. Платежные данные не тронули, пароли тоже — тут либо нечего было брать, либо защитили разработчики. Но после такого «прозрачного» инцидента Framework пришлось лихорадочно рассылать извинения и объяснять, как они теперь будут укреплять безопасность, чтобы истории не повторились.
Клиентам остаётся ждать новых фишинговых попыток — и радоваться, что хотя бы номер карты у злоумышленников не оказался. Урок (не только для Framework): все эти модные слова — открытый код, модульность, «мы такие зеленые» — не всегда помогают, когда речь идёт о цифровой безопасности. Как ни крути, а дырка в системе найдётся и в самом прозрачном проекте. Кто следующий?