Se accedió a la información de clientes de Framework durante una filtración de datos

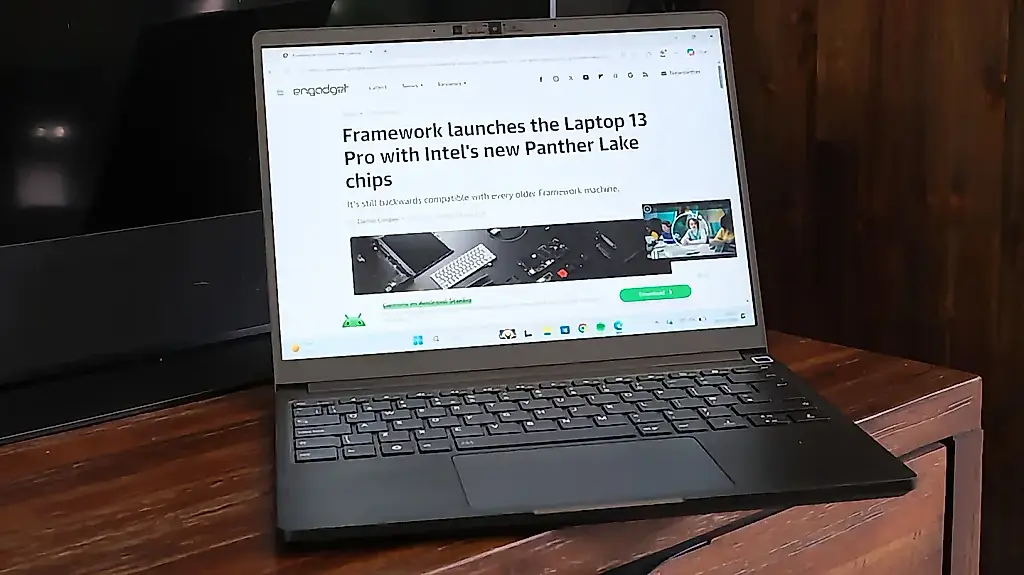
La información de los clientes de Framework cayó en manos de delincuentes tras un incidente de filtración de datos. Framework, fabricante de portátiles modulares de código abierto que se presenta como defensor de la transparencia y la sostenibilidad en el sector de las tecnologías de la información, informó de un ataque en el que se accedió a datos personales de sus compradores.
Entre los afectados hay clientes que hicieron pedidos y registraron sus dispositivos en la web de la empresa. Los datos comprometidos incluyen nombres, direcciones de correo electrónico, números de teléfono y posiblemente direcciones de entrega. Los datos de pago —por ejemplo, los de tarjetas bancarias— y las contraseñas de los usuarios no figuran entre la información sustraída.
La empresa afirma que detectó rápidamente el incidente, llevó a cabo una investigación interna y avisó a todos los afectados y a las autoridades reguladoras. En su comunicado, señala que Framework está tomando medidas adicionales para reforzar la seguridad de su infraestructura interna y recomienda a sus clientes que estén atentos a los intentos de phishing (correos fraudulentos).
Framework pidió disculpas a sus clientes por las molestias y expresó su confianza en que las medidas adoptadas reducirán el riesgo de que se repitan incidentes similares. Pese a su apuesta por la transparencia, la dirección se encuentra en una situación incómoda: su principal valor, la apertura, se ha vuelto en su contra tras un incidente que ha llegado al conocimiento del público. Se recomienda a los afectados que no abran correos sospechosos y que verifiquen cualquier información relacionada con sus dispositivos o su correspondencia personal.
PEREC.RU
Framework, fabricante de portátiles modulares de código abierto, vuelve a ser noticia, esta vez por una filtración de datos de clientes. La empresa se presentaba como un bastión de la transparencia y la sostenibilidad: el usuario repara o cambia las piezas y se encarga de las actualizaciones.
Pero ahí está la ironía: cuanto más abierta es la empresa, más expuestos quedan los datos. Los hackers consiguieron la lista de compradores, sus correos electrónicos, sus teléfonos e incluso sus direcciones de entrega. Los datos de pago no se tocaron; las contraseñas tampoco. O no había nada que llevarse o los desarrolladores sí las protegieron. Pero, tras este incidente «transparente», Framework tuvo que apresurarse a enviar disculpas y explicar cómo piensa reforzar la seguridad para que no vuelva a ocurrir.
A los clientes les queda esperar nuevos intentos de phishing y alegrarse de que al menos los delincuentes no se llevaran el número de su tarjeta. La lección —y no solo para Framework— es que palabras de moda como código abierto, modularidad y «somos muy verdes» no siempre sirven de ayuda cuando se trata de seguridad digital. Por mucho que se mire, hasta el proyecto más transparente tiene alguna brecha. ¿Quién será el siguiente?