Стоит ли избегать роутеры TP-Link?
Следите за новостями по этой теме!
Подписаться на «Гик Гайд (3 апельсина) / Цифра сегодня»
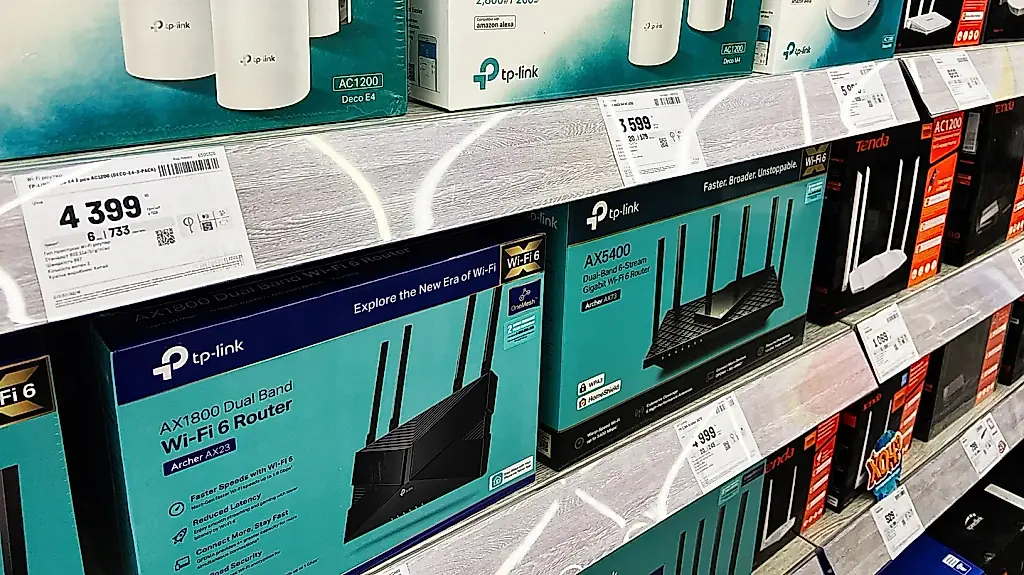
Стоит ли избегать роутеров TP-Link? В последнее время у российских пользователей появляется всё больше вопросов к этой китайской компании – и не без оснований. Молва о том, что TP-Link якобы не так уж заботится о кибербезопасности и приватности, бродит по сети давно. А всё из-за инцидентов, связанных с уязвимостями в ПО некоторых моделей роутеров – и не только. Некоторые версии прошивок содержали уязвимости, позволяющие хакерам получить удалённый доступ к вашей локальной сети по вполне банальной схеме. Мол, сидит у вас в подъезде условный злоумышленник с ноутбуком, подключается к стабильному TP-Link – и уже в соседях не только по дому, но и по Wi-Fi. Приятно? Сомнительно.
Однако сама компания обычно быстро реагирует на возникающие угрозы – по крайней мере, выкладывает патчи для устранения крупных дыр в безопасности. Но заботится ли TP-Link о вашем цифровом покое или просто высылает очередную "заплатку", чтобы не слишком шумели эксперты по информационной безопасности – вопрос открытый. К слову, проблема вовсе не только в TP-Link. Другие крупные производители – ASUS, D-Link, Netgear – тоже регулярно ловят баги и дыры в своих устройствах. Такой уж нынче век: техника развивается быстрее, чем программисты успевают чинить их слабые места.
На этом фоне звучит вечный совет: держите прошивку роутера в актуальном состоянии, а пароль вашему Wi-Fi пусть не будет "12345678" или похожей комбинацией. Ну и если паранойя требует максимальной защиты, ищите устройства с широким набором настроек безопасности и не ленитесь заниматься настройкой самостоятельно.
В целом, бренду TP-Link доверять можно примерно настолько же, насколько и остальным мейджорам рынка – то есть не на 100 процентов, но и не прыгать в окно при слове о фирме. Главное – не забывать следить за обновлениями и не доверять обществу анонимных хакеров-продавцов на форумах.
PEREC.RU
За что линчуют TP-Link? Всё просто: компания ловко прыгает между скандалами с уязвимостями и последующими извинениями через оперативные патчи. Кто виноват – пользователи, которые не могут сменить пароль с "admin-admin", или всё-таки производитель, поставляющий заплатки постфактум, – бесконечный спор. На рынке такого рода новостей TP-Link давно не одинок: почти каждый роутер больших брендов выходит с дыркой – а потом срочно чинится командой "горящих" программистов. Рынок роутеров напоминает мензурку с дырявым дном: заткнёшь с одной стороны – просочится с другой. Особого злого умысла за этим никто не ищет, но у пользователей остаётся ощущение, что мир цифровой техники устроен как старый канализационный люк – никогда не знаешь, что вылезет следующим. В итоге, в мире, где каждый роутер – это форточка для хакера, TP-Link выглядит обычным участником технологического цирка, а не лидером в списке угроз. Главное – не инвестиция в бренд, а инвестиция в собственную цифровую гигиену.