Студенческий развод

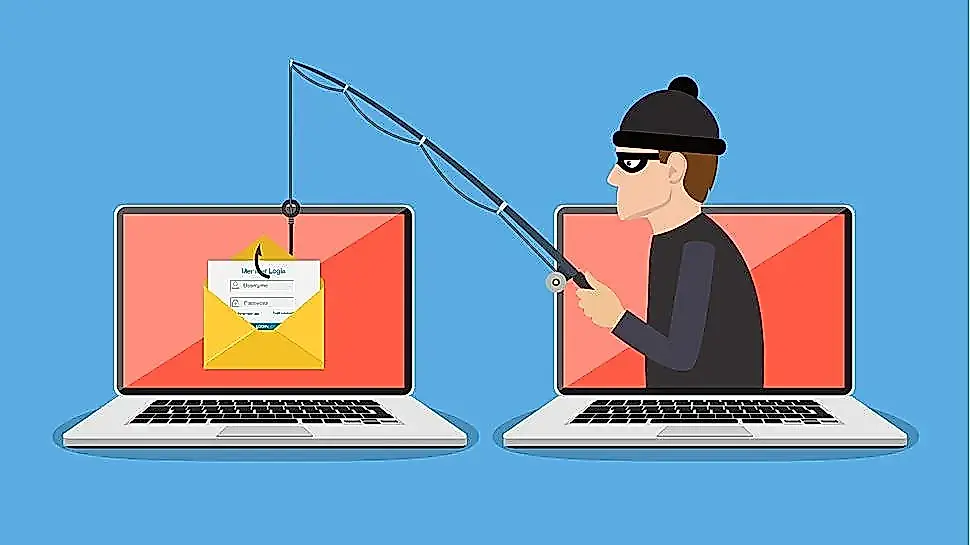
Мошенники из Нигерии атакуют студентов западных университетов, используя взломанные адреса электронной почты с доменом .edu. Их схема относится к advance fee fraud (AFF) — мошенничеству с требованием предварительной оплаты, когда жертву убеждают сначала перевести деньги или купить ценные товары, обещая взамен заработок или другую выгоду.
Каманию обнаружили специалисты компании Proofpoint. Злоумышленники заставляют студентов покупать подарочные карты за собственные деньги и отправлять им коды. Сколько человек уже пострадало и как долго работает схема, неизвестно. Однако исследователи считают, что университетская аудитория выбрана не случайно.
Первокурсники и другие молодые студенты могут хуже ориентироваться в деловой переписке и впервые сталкиваются с предложениями подработки. У выпускников университетские адреса иногда остаются активными, но используются редко — это упрощает захват контактов. Сотрудники и преподаватели ежедневно получают письма от студентов, родителей и представителей разных организаций, поэтому необычное сообщение может не сразу вызвать подозрения.
Особую ценность для мошенников представляет сам домен .edu. Он связан с учебными заведениями и придает письму видимость официального сообщения. Получив доступ к такому аккаунту, преступники могут использовать доверие к университету как внутри организации, так и за ее пределами.
Атака проходит в несколько этапов. Сначала владельцу адреса .edu отправляют фишинговое письмо. В нем утверждается, что аккаунт скоро отключат из-за выдуманной причины: выпуска, перевода, выхода на пенсию или другой формальной процедуры. Получателя просят «подтвердить» адрес, а вместе с этим — указать пароль.
После захвата почты злоумышленники рассылают с нее второе фишинговое сообщение. Его получают студенты из списка контактов и другие владельцы университетских адресов. В письме предлагают откликнуться на якобы настоящую вакансию.
Тем, кто «получает работу», присылают копию чека на 1000 долларов. Жертве предлагают внести его на счет, оставить себе 500 долларов в качестве зарплаты, а оставшуюся сумму потратить на подарочные карты и отправить мошенникам коды с этих карт.
Чек оказывается поддельным. Банк обнаруживает это не сразу: к моменту проверки жертва уже покупает карты и передает их преступникам. Затем банк отменяет зачисление, и пострадавший остается без 500 долларов, а иногда и без дополнительных средств, потраченных на комиссию или переводы.
Исследователи Proofpoint сами откликнулись на одну из таких вакансий и смогли восстановить всю схему. Они выяснили, что отказ от выполнения инструкций может вызвать давление и угрозы. Мошенники предлагают другие платежные сервисы, звонят по телефону, а иногда выдают себя за сотрудников ФБР и обещают жертве судебное преследование и арест.
Точно связать операцию с конкретной преступной группировкой исследователям не удалось. Однако мошенников удалось заставить использовать Grabify — сервис сокращения ссылок и регистрации IP-адресов, который обычно применяют интернет-маркетологи. Такие ссылки собирают сведения об устройстве и IP-адресе человека, открывшего их.
Анализ сотен взаимодействий показал, что обращения к ссылкам поступали из Нигерии. Proofpoint считает эту привязку достаточно надежной. Преступники могут подменять инфраструктуру или применять VPN, но часто переходят по ссылкам со своих настоящих мобильных устройств. Причина проста: они общаются сразу через несколько платформ и стремятся не упустить возможность заработать, даже рискуя раскрыть свое местоположение.
PEREC.RU
Материал рассказывает о мошеннической кампании, нацеленной на студентов западных университетов. Преступники, которых Proofpoint связывает с Нигерией, используют университетские адреса электронной почты с доменом .edu, чтобы придать своим письмам видимость официальной переписки. Схема относится к advance fee fraud — мошенничеству, при котором жертву заставляют сначала потратить собственные деньги в расчете на последующую выгоду.
Атака начинается с фишингового сообщения владельцу адреса .edu. Получателю сообщают, что его аккаунт скоро отключат из-за выдуманной причины, например выпуска, перевода или выхода на пенсию. Для подтверждения адреса просят ввести пароль, после чего преступники получают доступ к почте и контактам.
Захваченный аккаунт используют для рассылки новых писем студентам и другим адресатам университетского домена. В сообщениях публикуют фальшивую вакансию. Тем, кто откликается, отправляют копию чека на 1000 долларов и предлагают внести его на банковский счет. Половину суммы разрешают оставить как зарплату, а на вторую половину требуют купить подарочные карты и передать мошенникам коды.
Чек оказывается поддельным. Банк позже отменяет зачисление, поскольку деньги фактически не поступили. К этому моменту жертва уже передала коды подарочных карт и остается без 500 долларов, а также без любых дополнительных средств, потраченных в рамках схемы.
При отказе выполнять указания мошенники усиливают давление: предлагают другие платежные сервисы, звонят по телефону и могут представляться сотрудниками ФБР, угрожая юридическими последствиями и арестом.
Исследователи Proofpoint раскрыли подробности, сами откликнувшись на одну из вакансий. Для отслеживания переходов преступники применяли Grabify — сервис сокращения ссылок и регистрации IP-адресов. Сотни зафиксированных взаимодействий указывали на Нигерию. Proofpoint допускает применение VPN и подмену инфраструктуры, но считает, что злоумышленники часто используют настоящие мобильные устройства.
Студенты особенно привлекательны для преступников из-за недостатка опыта в деловой переписке и поиске работы. Выпускники могут редко проверять старые университетские аккаунты, а сотрудники и преподаватели привыкли к большому количеству писем от студентов, родителей и внешних отправителей. Домен .edu дополнительно создает ложное ощущение надежности. Главные признаки схемы — запрос пароля, неожиданная вакансия, поддельный чек и требование купить подарочные карты. Настоящий работодатель не просит кандидата оплачивать рабочие расходы таким способом.