La estafa de los estudiantes

Estafadores de Nigeria atacan a estudiantes de universidades occidentales usando direcciones de correo electrónico .edu pirateadas. Su método pertenece al advance fee fraud (AFF), una estafa que exige un pago por adelantado: convencen a la víctima para que primero transfiera dinero o compre artículos de valor, a cambio de prometerle un sueldo u otro beneficio.
La campaña fue descubierta por especialistas de la empresa Proofpoint. Los delincuentes obligan a los estudiantes a comprar tarjetas regalo con su propio dinero y enviarles los códigos. Se desconoce cuántas personas han caído ya en la trampa y desde cuándo opera la campaña. Sin embargo, los investigadores creen que la elección del público universitario no es casual.
Los estudiantes de primer curso y otros jóvenes pueden tener menos soltura con la correspondencia profesional y enfrentarse por primera vez a ofertas de trabajo. A veces, las direcciones universitarias de los graduados siguen activas, pero apenas se utilizan, lo que facilita apoderarse de sus contactos. El personal y los profesores reciben a diario correos de estudiantes, padres y representantes de distintas organizaciones, así que un mensaje inusual puede no despertar sospechas de inmediato.
El propio dominio .edu tiene un valor especial para los estafadores. Está asociado a centros educativos y da al correo una apariencia oficial. Una vez que consiguen acceder a una cuenta de este tipo, los delincuentes pueden aprovechar la confianza que inspira la universidad tanto dentro como fuera de la institución.
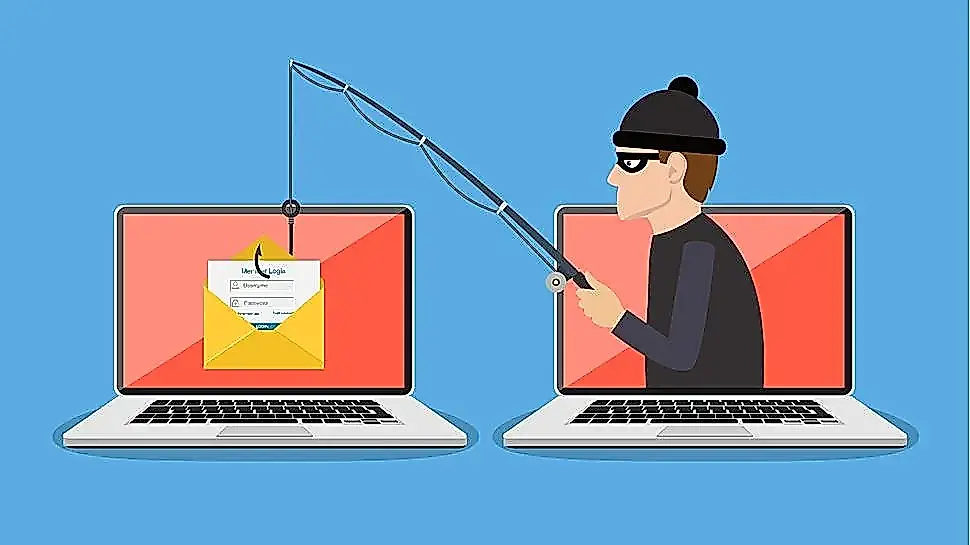
El ataque se desarrolla en varias fases. Primero envían un correo de phishing al titular de una dirección .edu. El mensaje afirma que la cuenta se desactivará pronto por una razón inventada: la graduación, un traslado, la jubilación u otro trámite formal. Se pide al destinatario que «confirme» la dirección y, para ello, que introduzca su contraseña.
Después de hacerse con el correo, los atacantes envían desde esa cuenta un segundo mensaje de phishing. Lo reciben estudiantes de la lista de contactos y otros titulares de direcciones universitarias. El correo les invita a solicitar una oferta de trabajo supuestamente auténtica.
A quienes «consiguen el puesto» les envían una copia de un cheque de 1.000 dólares. Les proponen ingresarlo en su cuenta, quedarse con 500 dólares como salario y gastar el resto en tarjetas regalo para enviar después los códigos a los estafadores.
El cheque es falso. El banco no se da cuenta de inmediato: cuando lo comprueba, la víctima ya ha comprado las tarjetas y entregado los códigos a los delincuentes. Entonces el banco anula el ingreso y la persona afectada se queda sin los 500 dólares y, a veces, también sin el dinero adicional que haya gastado en comisiones o transferencias.
Los investigadores de Proofpoint respondieron a una de esas ofertas de trabajo y lograron reconstruir todo el método. Averiguaron que negarse a seguir las instrucciones puede provocar presiones y amenazas. Los estafadores proponen otros servicios de pago, llaman por teléfono y, en ocasiones, se hacen pasar por agentes del FBI y amenazan a la víctima con acciones judiciales y la detención.
Los investigadores no consiguieron vincular la operación con una banda criminal concreta. Sin embargo, lograron que los estafadores utilizaran Grabify, un servicio para acortar enlaces y registrar direcciones IP que suelen emplear los profesionales del marketing online. Estos enlaces recopilan información sobre el dispositivo y la dirección IP de quien los abre.
El análisis de cientos de interacciones mostró que las visitas a los enlaces procedían de Nigeria. Proofpoint considera bastante fiable esta atribución. Los delincuentes pueden cambiar la infraestructura o utilizar VPN, pero a menudo abren los enlaces desde sus propios teléfonos móviles. La razón es sencilla: se comunican a través de varias plataformas a la vez y no quieren dejar escapar una oportunidad de ganar dinero, aunque se arriesguen a revelar dónde están.
PEREC.RU
El artículo cuenta una campaña de estafas dirigida a estudiantes de universidades occidentales. Los delincuentes, a quienes Proofpoint vincula con Nigeria, utilizan direcciones de correo universitarias con el dominio .edu para dar a sus mensajes apariencia de correspondencia oficial. El método es el advance fee fraud: una estafa en la que se obliga a la víctima a gastar primero su propio dinero con la promesa de obtener un beneficio después.
El ataque empieza con un mensaje de phishing al titular de una dirección .edu. Le dicen que su cuenta se desactivará pronto por un motivo inventado, como graduarse, trasladarse o jubilarse. Para confirmar la dirección, le piden que introduzca la contraseña; así, los delincuentes acceden al correo y a los contactos.
La cuenta pirateada se utiliza para enviar nuevos mensajes a estudiantes y otras personas con direcciones del dominio universitario. Los correos anuncian una oferta de trabajo falsa. A quienes responden les envían una copia de un cheque de 1.000 dólares y les proponen ingresarlo en su cuenta bancaria. Les permiten quedarse con la mitad como sueldo y les exigen gastar la otra mitad en tarjetas regalo y entregar los códigos a los estafadores.
El cheque resulta ser falso. Más tarde, el banco anula el ingreso porque el dinero nunca llegó. Para entonces, la víctima ya ha entregado los códigos de las tarjetas y se queda sin 500 dólares, además de cualquier otra cantidad que haya gastado como parte de la estafa.
Si se niegan a seguir las instrucciones, los estafadores aumentan la presión: proponen otros servicios de pago, llaman por teléfono y pueden hacerse pasar por agentes del FBI, amenazando con consecuencias legales y la detención.
Los investigadores de Proofpoint descubrieron los detalles al responder ellos mismos a una de las ofertas. Para rastrear los clics, los delincuentes utilizaban Grabify, un servicio para acortar enlaces y registrar direcciones IP. Cientos de interacciones registradas apuntaban a Nigeria. Proofpoint contempla que se utilicen VPN y que se cambie la infraestructura, pero cree que los atacantes suelen usar sus propios teléfonos móviles.
Los estudiantes resultan especialmente atractivos para los delincuentes por su falta de experiencia con la correspondencia profesional y la búsqueda de empleo. Los graduados pueden consultar poco sus antiguas cuentas universitarias, mientras que el personal y los profesores están acostumbrados a recibir numerosos correos de estudiantes, padres y remitentes externos. El dominio .edu, además, crea una falsa sensación de seguridad. Las señales principales de la estafa son pedir la contraseña, una oferta de trabajo inesperada, un cheque falso y la exigencia de comprar tarjetas regalo. Un empleador legítimo no pide a los candidatos que paguen gastos de trabajo de esta forma.