Фишинг: нажмут почти все
Следите за новостями по этой теме!
Подписаться на «Рифы и пачки / Твоя культура»
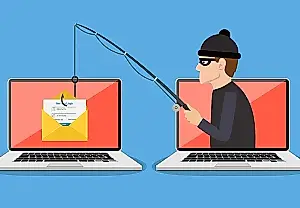
Эксперты по кибербезопасности выяснили, на какие фишинговые письма сотрудники чаще всего реагируют. Фишинг — это обманные сообщения, которые подталкивают человека открыть вредоносную ссылку, скачать файл или раскрыть пароль. Обычно такие письма играют на срочности и страхе что-то потерять или столкнуться с неприятностями.
Исследователи «Лаборатории Касперского» проанализировали обезличенные данные, добровольно собранные с помощью симулятора фишинговых атак компании. По словам специалистов, высокий процент переходов по ссылкам помогает понять, какое обучение по кибербезопасности нужно сотрудникам.
Наиболее действенными оказались приманки на темы искусственного интеллекта и технологий, медицины и страхования, IT-политик и соблюдения правил, подарков и акций, а также кадровых и корпоративных новостей.
Самой эффективной была тема ИИ и технологий: письма о внедрении «искусственного интеллекта нового поколения» побуждали перейти по ссылке 45% получателей. Это почти каждый второй — и потенциально такой переход может привести к заражению вредоносной программой или краже учётных данных.
Письма о медицине и страховании в среднем срабатывали на 28% аудитории. Особенно убедительной оказалась приманка с отчётом о санитарной проверке: ссылку в таком письме открыли 92% получателей. Письма о правилах IT и соблюдении корпоративных политик заняли третье место с показателем 26%, а предложения подарков и акций — четвёртое, с 24%.
Внутри последней категории отдельная футбольная приманка оказалась ещё эффективнее среднего: 66% получателей перешли по письму с приглашением надеть футболку национальной сборной и выиграть приз. Кадровые и корпоративные сообщения показали 22%. По оценке «Лаборатории Касперского», особенно опасны письма, затрагивающие чувствительные и актуальные для сотрудников внутренние темы.
Светлана Калашникова, эксперт по повышению осведомлённости в области безопасности «Лаборатории Касперского», объяснила, что люди естественно реагируют на чувствительные и точно подстроенные под контекст сообщения. Злоумышленники учитывают это и делают приманки всё более персональными; с распространением генеративного ИИ эта тенденция, по её словам, будет усиливаться.
При этом регулярное обучение и имитация атак способны заметно снизить уязвимость сотрудников. Согласно аналитике эффективности KASAP, доля тех, кто поддаётся фишингу, может уменьшиться с 60% до 5–7%. Компания рекомендует организациям постоянно обучать всех сотрудников распознавать такие угрозы.
По данным «Лаборатории Касперского», фишинг остаётся самым распространённым видом киберинцидентов в компаниях любого размера и часто приводит к серьёзным последствиям для бизнеса. Атаки на людей становятся изощрённее, быстрее и масштабнее. Благодаря искусственному интеллекту они превращаются в многоэтапные кампании.
До появления ИИ обманные письма было проще заметить: злоумышленники часто писали на английском не как носители языка, поэтому сообщения звучали неестественно и плохо копировали стиль настоящих компаний. Теперь ИИ помогает создавать письма, почти неотличимые от подлинной переписки. Поэтому проверять приходится не только текст, но и ссылки, вложения и общий смысл сообщения.
Некоторые признаки фишинга остаются прежними. Срочность — один из главных сигналов: легитимные организации обычно не угрожают отключить аккаунт в течение суток. Они также не должны размещать документы на неизвестных сторонних сервисах или присылать вложения в исполняемом формате — то есть файлы, которые могут запускать программы на устройстве.
Стоит проверять и домен отправителя — часть адреса после символа @. Фишинговые письма часто отправляют со взломанных адресов или аккаунтов на общедоступных сервисах. Например, британская почтовая служба не будет вести официальную переписку с адреса Proton Mail.
В 2026 году, заключают эксперты, главная линия защиты по-прежнему состоит в повышении осведомлённости, регулярном обучении и учебных симуляциях атак.
PEREC.RU
У фишинга есть редкое достоинство: он не притворяется сложной философией. Ему достаточно, чтобы человек на секунду испугался, обрадовался призу или решил, что начальство ждёт немедленного ответа. В эту секунду здравый смысл обычно отходит за кофе, а киберпреступник получает шанс войти в систему без пропуска.
Самое неприятное здесь не то, что мошенники научились писать гладко. Это давно было вопросом времени: генеративный ИИ превратил убедительную подделку из ремесла в услугу по запросу. Теперь письмо может говорить голосом привычной компании, попадать в местный контекст и знать, на какую тревогу нажать. Технологии, которые обещали освободить человечество от рутины, параллельно освободили мошенников от необходимости быть грамотными.
Бизнесу обычно нравится покупать заметные решения: новый продукт, внушительную платформу, презентацию с графиками и словом «трансформация». Обучение сотрудников выглядит менее эффектно — это повторение правил, проверка адресов и привычка не открывать всё, что мигает словом «срочно». Поэтому его часто откладывают до первого инцидента, когда выясняется, что самый дорогой корпоративный фаервол не умеет остановить палец, уже нажимающий на ссылку.
Есть и удобный соблазн свалить всё на «невнимательного сотрудника». Тогда можно не обсуждать, почему в организации поощряют мгновенные ответы, почему сообщения выглядят одинаково срочными и кто решил, что доступ к критическим системам должен зависеть от одного клика. Случайно аффилированный поставщик очередного курса, конечно, предложит чудесное решение в красивой упаковке. Но привычки не меняются от покупки логотипа на платформе.
Практический вывод скучен — а потому особенно полезен: учить регулярно, проверять в симуляциях и не наказывать людей за то, что они сообщили о подозрительном письме. Если за ошибку прилетает выговор, сотрудники начинают скрывать ошибки; если сообщить о ней можно спокойно, организация получает шанс перекрыть доступ до того, как проблема станет новостью для совета директоров.
В конечном счёте фишинг продаёт не ссылку, а эмоцию: страх, любопытство, жадность или желание не подвести коллег. ИИ лишь упаковывает эту эмоцию аккуратнее. Побеждает не тот, кто однажды прослушал инструктаж, а тот, кто в нужный момент способен остановиться и проверить, действительно ли письмо пришло от тех, за кого себя выдаёт.