Роутер за три фунта с тайным входом
Следите за новостями по этой теме!
Подписаться на «Рифы и пачки / Твоя культура»
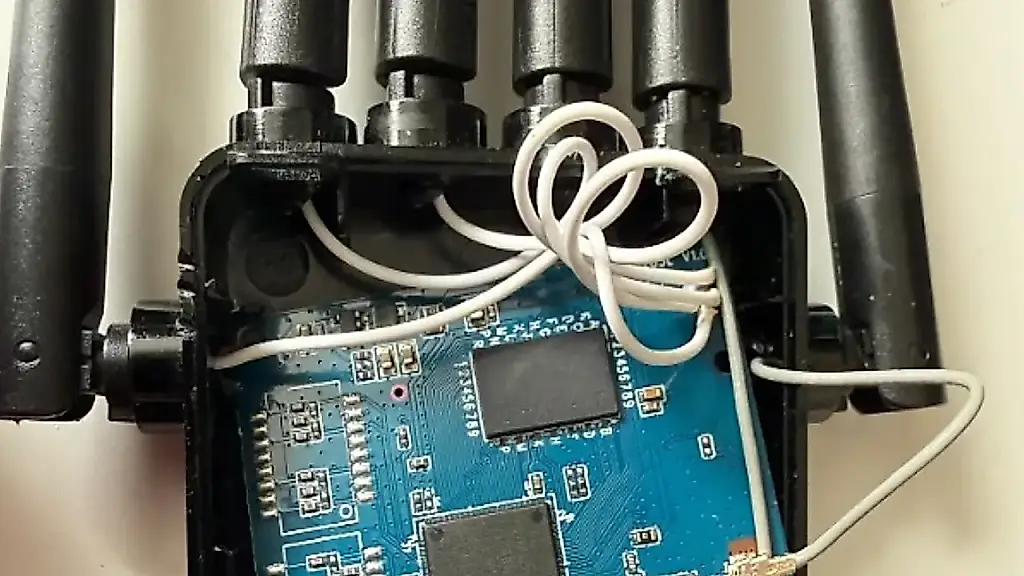
Дешёвый Wi‑Fi-усилитель, купленный через Temu за 3 фунта стерлингов, оказался не таким уж безобидным устройством для улучшения домашнего интернета. Исследование показало: внутри него были скрытые функции доступа, о которых обычный владелец не узнал бы при стандартном использовании.
Устройство изучил специалист по безопасности Keiran Smith, имеющий сертификат в области тестирования на проникновение. Он обратил внимание на шестиантенный усилитель после того, как увидел его рекламу, настроенную под интересы пользователя, в приложении Temu.
Сначала исследователь разобрал аппаратную часть. В устройстве обнаружился процессор MediaTek MT7620 — распространённая для недорогого сетевого оборудования модель. Затем Smith извлёк прошивку, то есть программное обеспечение, управляющее работой усилителя.
В прошивке нашлась скрытая учётная запись администратора с полным контролем над функциями устройства. Для входа использовался пароль, жёстко зашитый в программный код. Это означает, что все устройства с такой же прошивкой имели одинаковые учётные данные.
Обычная смена пароля администратора через настройки не устраняла скрытый доступ: отдельная учётная запись продолжала существовать. Более того, усилитель поддерживал удалённый вход с использованием этих скрытых данных, поэтому физический доступ к устройству для потенциального злоумышленника не требовался.
Smith подчеркнул, что термин «жёстко заданный пароль» может описывать разные по тяжести проблемы. В данном случае риск выше, потому что пароль не был уникальным для каждого экземпляра. Он представлял собой постоянное значение, записанное в момент компиляции программы, а не комбинацию, рассчитанную на основе MAC-адреса или серийного номера. Поэтому пароль был одинаковым у всех проданных устройств.
Исследователь сравнил это с обычными заводскими учётными данными. Стандартный пароль владелец может увидеть, о нём могут предупредить в инструкции, и его можно изменить. Найденная скрытая запись не соответствовала ни одному из этих условий.
Даже если технически подготовленный пользователь обнаружил бы эту учётную запись и попытался закрыть доступ, изменения могли исчезнуть после перезапуска усилителя. Кроме того, Smith выявил уязвимость типа command injection — внедрение команд. Она могла позволить атакующему передавать устройству не предусмотренные производителем инструкции и выполнять их.
Отдельной проблемой стала слабая защита обновлений программного обеспечения. В результате появлялась потенциальная возможность установить изменённую прошивку, если злоумышленник получал подходящий способ вмешательства в процесс обновления.
Smith не утверждал, что производитель намеренно создавал опасные функции. По его мнению, скрытый доступ мог остаться от заводских процедур тестирования и случайно попасть в потребительскую версию устройства. Но для владельца итог одинаков: функция, оставленная «для проверки на производстве», всё равно превращается в дыру, если её можно использовать удалённо.
История с усилителем Temu показывает, что цена подключённого устройства не отражает его реальную безопасность. Покупатель видит экономию в несколько фунтов, но не видит решений, спрятанных в прошивке. Это не доказывает, что каждый дешёвый сетевой прибор уязвим, однако напоминает: перед подключением оборудования к домашней сети полезно проверять производителя, поддержку обновлений и независимые исследования безопасности.
По мере того как в домах становится больше подключённых устройств, скрытые программные функции будут создавать всё больше проблем и для пользователей, и для производителей. В данном случае трёхфунтовая покупка оказалась не столько усилителем сигнала, сколько усилителем недоверия к дешёвому интернету вещей.
PEREC.RU
История с дешёвым Wi‑Fi-усилителем, купленным через Temu за 3 фунта стерлингов, показывает, почему цена подключённого устройства не равна уровню его безопасности. Устройство исследовал специалист по кибербезопасности Keiran Smith, сертифицированный в области тестирования на проникновение. Он обратил внимание на шестиленточный усилитель после того, как увидел его в таргетированной рекламе приложения Temu.
В аппаратной части исследователь обнаружил процессор MediaTek MT7620, часто используемый в недорогом сетевом оборудовании. После извлечения прошивки — программного обеспечения, управляющего устройством — Smith нашёл скрытую учётную запись администратора с полным контролем над функциями усилителя.
Ключевая проблема заключалась в пароле: он был жёстко зашит в код и одинаков для всех устройств с этой прошивкой. Пользователь не видел скрытую запись и не мог удалить её обычной сменой административного пароля через настройки. Исследователь также установил, что скрытые учётные данные можно было использовать для удалённого входа, то есть злоумышленнику не обязательно было получать физический доступ к прибору.
Smith пояснил, что такой случай серьёзнее обычного заводского пароля. Заводские данные обычно сообщают владельцу, а сам пароль можно изменить. Здесь же использовалось постоянное значение, заданное во время компиляции программы, а не уникальный пароль, рассчитанный по MAC-адресу или серийному номеру. Поэтому одинаковый секрет применялся на всех проданных экземплярах с этой прошивкой.
Даже после обнаружения скрытой записи попытки закрыть доступ могли оказаться ненадёжными: изменения исчезали после перезапуска усилителя. Кроме того, устройство содержало уязвимость типа command injection — внедрение команд, при котором атакующий потенциально может передавать системе собственные инструкции. Защита механизма обновлений также была слабой, что создавало возможность установки изменённой прошивки.
Исследователь не утверждал, что производитель намеренно создавал опасный функционал. Скрытая учётная запись могла предназначаться для заводской диагностики и случайно остаться в версии для покупателей. Однако для владельца это не меняет практического риска: удалённо доступная скрытая запись и уязвимости в обновлениях могут поставить под угрозу домашнюю сеть.
Случай не доказывает, что все дешёвые роутеры и усилители небезопасны. Но он показывает, почему перед покупкой подключённого устройства важно учитывать не только цену, но и репутацию производителя, наличие обновлений и результаты независимых проверок. По мере роста числа умных устройств в домах скрытые программные функции будут становиться всё более значимой проблемой для пользователей и компаний.