Un router de tres libras con una puerta trasera

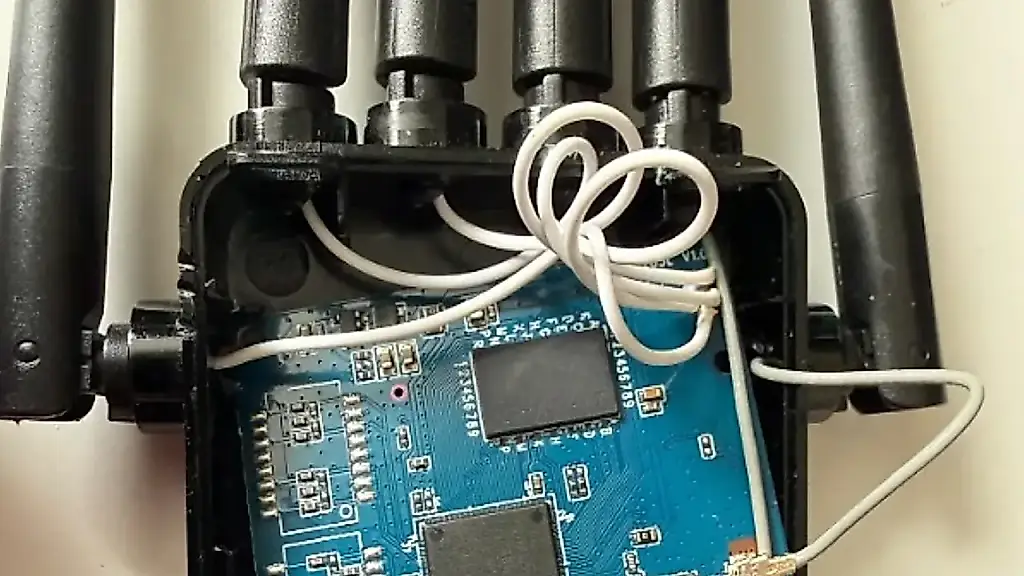
El barato repetidor Wi-Fi comprado en Temu por 3 libras esterlinas resultó no ser un dispositivo tan inofensivo para mejorar la conexión a Internet en casa. Un análisis reveló que escondía funciones de acceso que un usuario normal no habría descubierto con un uso corriente.
El dispositivo fue examinado por el especialista en seguridad Keiran Smith, que cuenta con una certificación en pruebas de penetración. Se fijó en el repetidor de seis antenas tras ver un anuncio personalizado en la aplicación de Temu.
Primero examinó el hardware. El dispositivo llevaba un procesador MediaTek MT7620, un modelo habitual en equipos de red baratos. Después, Smith extrajo el firmware, es decir, el software que controla el funcionamiento del repetidor.
En el firmware encontró una cuenta de administrador oculta con control total sobre las funciones del dispositivo. Para acceder se utilizaba una contraseña codificada directamente en el software. Eso significa que todos los aparatos con el mismo firmware tenían las mismas credenciales.
Cambiar la contraseña de administrador desde los ajustes no eliminaba el acceso oculto: la cuenta independiente seguía existiendo. Además, el repetidor permitía iniciar sesión a distancia con esas credenciales, por lo que un posible atacante no necesitaba tener acceso físico al dispositivo.
Smith subrayó que la expresión «contraseña codificada» puede referirse a problemas de distinta gravedad. En este caso, el riesgo era mayor porque la contraseña no era única para cada unidad. Era un valor fijo, escrito al compilar el programa, y no una combinación calculada a partir de la dirección MAC o del número de serie. Por tanto, todos los dispositivos vendidos compartían la misma contraseña.
El investigador comparó este caso con las credenciales de fábrica habituales. El propietario puede ver la contraseña estándar, el manual puede advertir de ella y es posible cambiarla. La cuenta oculta descubierta no cumplía ninguna de esas condiciones.
Aunque un usuario con conocimientos técnicos hubiera encontrado la cuenta e intentado bloquear el acceso, los cambios podrían desaparecer al reiniciar el repetidor. Además, Smith detectó una vulnerabilidad de inyección de comandos. Esta podía permitir que un atacante enviase al dispositivo instrucciones ajenas a las previstas por el fabricante y las ejecutase.
Otro problema era la débil protección de las actualizaciones de software. Esto abría la posibilidad de instalar un firmware modificado si un atacante encontraba la forma adecuada de intervenir en el proceso de actualización.
Smith no afirmó que el fabricante hubiera creado funciones peligrosas deliberadamente. En su opinión, el acceso oculto podría haber quedado de los procedimientos de prueba en fábrica y haberse incorporado por accidente a la versión de consumo. Pero para el propietario el resultado es el mismo: una función «para las pruebas de fábrica» se convierte en un agujero de seguridad si se puede utilizar a distancia.
El caso del repetidor de Temu demuestra que el precio de un dispositivo conectado no refleja su seguridad real. El comprador ve que se ahorra unas pocas libras, pero no las decisiones escondidas en el firmware. Esto no demuestra que todos los aparatos de red baratos sean vulnerables, pero sí recuerda que conviene comprobar quién los fabrica, si reciben actualizaciones y si hay análisis de seguridad independientes antes de conectarlos a la red doméstica.
A medida que haya más dispositivos conectados en los hogares, las funciones ocultas del software darán cada vez más problemas tanto a los usuarios como a los fabricantes. En este caso, la compra de tres libras resultó ser menos un amplificador de señal que un amplificador de la desconfianza hacia el internet de las cosas barato.
PEREC.RU
El caso del barato repetidor Wi-Fi comprado en Temu por 3 libras esterlinas demuestra por qué el precio de un dispositivo conectado no equivale a su nivel de seguridad. El aparato fue analizado por el especialista en ciberseguridad Keiran Smith, certificado en pruebas de penetración. Se fijó en el repetidor de seis antenas después de verlo en un anuncio personalizado de la aplicación Temu.
En el hardware, el investigador encontró un procesador MediaTek MT7620, habitual en equipos de red baratos. Tras extraer el firmware —el software que controla el dispositivo—, Smith descubrió una cuenta de administrador oculta con control total sobre las funciones del repetidor.
El problema principal era la contraseña: estaba codificada en el software y era igual en todos los dispositivos con ese firmware. El usuario no veía la cuenta oculta ni podía eliminarla cambiando la contraseña de administrador desde los ajustes. El investigador también comprobó que esas credenciales permitían iniciar sesión a distancia, así que un atacante no tenía por qué acceder físicamente al aparato.
Smith explicó que este caso es más grave que el de una contraseña de fábrica corriente. Normalmente, el propietario conoce las credenciales de fábrica y puede cambiar la contraseña. Aquí se utilizaba un valor fijo establecido al compilar el programa, en vez de una contraseña única calculada a partir de la dirección MAC o del número de serie. Por eso, todos los ejemplares vendidos con ese firmware compartían el mismo secreto.
Incluso después de descubrir la cuenta oculta, los intentos de bloquear el acceso podían ser poco fiables: los cambios desaparecían al reiniciar el repetidor. Además, el dispositivo tenía una vulnerabilidad de inyección de comandos, que permite a un atacante transmitir instrucciones propias al sistema. La protección del mecanismo de actualización también era débil, lo que podía facilitar la instalación de un firmware modificado.
El investigador no afirmó que el fabricante hubiera creado funciones peligrosas deliberadamente. La cuenta oculta podría haberse destinado al diagnóstico en fábrica y haber quedado por error en la versión para los compradores. Sin embargo, eso no cambia el riesgo práctico para el propietario: una cuenta oculta accesible a distancia y las vulnerabilidades en las actualizaciones pueden poner en peligro la red doméstica.
El caso no demuestra que todos los routers y repetidores baratos sean inseguros. Sí muestra por qué, antes de comprar un dispositivo conectado, conviene tener en cuenta no solo el precio, sino también la reputación del fabricante, la disponibilidad de actualizaciones y los resultados de análisis independientes. A medida que crezca el número de dispositivos inteligentes en los hogares, las funciones ocultas del software serán un problema cada vez más importante para los usuarios y las empresas.