n8n без облачной удавки
Следите за новостями по этой теме!
Подписаться на «Рифы и пачки / Твоя культура»
Как самостоятельно установить n8n
Если облачные платформы автоматизации раздражают ограничениями на число рабочих процессов и оплатой за каждый токен, n8n предлагает другой путь. Это платформа автоматизации с лицензией fair-code: её можно развернуть на собственном компьютере, сервере или виртуальной машине и не зависеть от облачных лимитов. При этом n8n не является полностью открытым ПО: для личных и внутренних корпоративных сценариев использование бесплатно, а коммерциализация сервиса как пользовательского продукта требует коммерческой лицензии.
Ниже описан вариант установки на Linux с помощью Docker и Docker Compose.
Установка Docker
Откройте терминал Linux и обновите каталог программного обеспечения:
sudo apt-get update
Команда обновит сведения о пакетах, установит необходимые сертификаты и подготовит систему. Затем установите Docker, Docker Compose и зависимости:
sudo apt-get install -y docker-ce docker-ce-cli containerd.io docker-buildx-plugin docker-compose-plugin
Проверить установку можно командами:
docker --version
docker compose version
Подготовка n8n
Создайте отдельную папку и перейдите в неё:
mkdir n8n-compose
cd n8n-compose
В этой папке создайте файл .env:
DOMAIN_NAME=example.com
SUBDOMAIN=n8n
GENERIC_TIMEZONE=Europe/London
SSL_EMAIL=you@example.com
Замените домен, часовой пояс и адрес электронной почты своими значениями. Для локальной установки можно удалить строки DOMAIN_NAME, SUBDOMAIN и SSL_EMAIL, оставив только GENERIC_TIMEZONE.
Затем создайте рядом файл compose.yaml со следующим содержимым:
services:
n8n:
image: docker.n8n.io/n8nio/n8n
restart: always
ports:
- "127.0.0.1:5678:5678"
environment:
- N8N_HOST=${SUBDOMAIN}.${DOMAIN_NAME}
- N8N_PORT=5678
- N8N_PROTOCOL=https
- NODE_ENV=production
- WEBHOOK_URL=https://${SUBDOMAIN}.${DOMAIN_NAME}/
- GENERIC_TIMEZONE=${GENERIC_TIMEZONE}
- TZ=${GENERIC_TIMEZONE}
volumes:
- n8n_data:/home/node/.n8n
- ./local-files:/files
volumes:
n8n_data:
Такая конфигурация связывает n8n с портом 5678 и сохраняет рабочие процессы, учётные данные и ключ шифрования в Docker-томе. При локальной установке строки N8N_HOST, N8N_PROTOCOL и WEBHOOK_URL можно убрать.
Создайте папку для локальных файлов:
mkdir local-files
Запуск и первый вход
Запустите контейнер в фоновом режиме:
docker compose up -d
Примерно через минуту проверьте журнал работы:
docker compose logs -f n8n
После запуска редактор n8n можно открыть в браузере по адресу https://localhost:5678 для локальной установки. При первом входе система попросит указать электронную почту, имя и пароль минимум с одной заглавной буквой и одной цифрой. Созданная учётная запись станет владельцем экземпляра — фактически супер-администратором с полным доступом ко всем рабочим процессам и учётным данным.
Если n8n будут использовать другие люди, создайте для них отдельные аккаунты с уровнем участника. Это позволит ограничивать доступ и отслеживать изменения.
Что умеет редактор
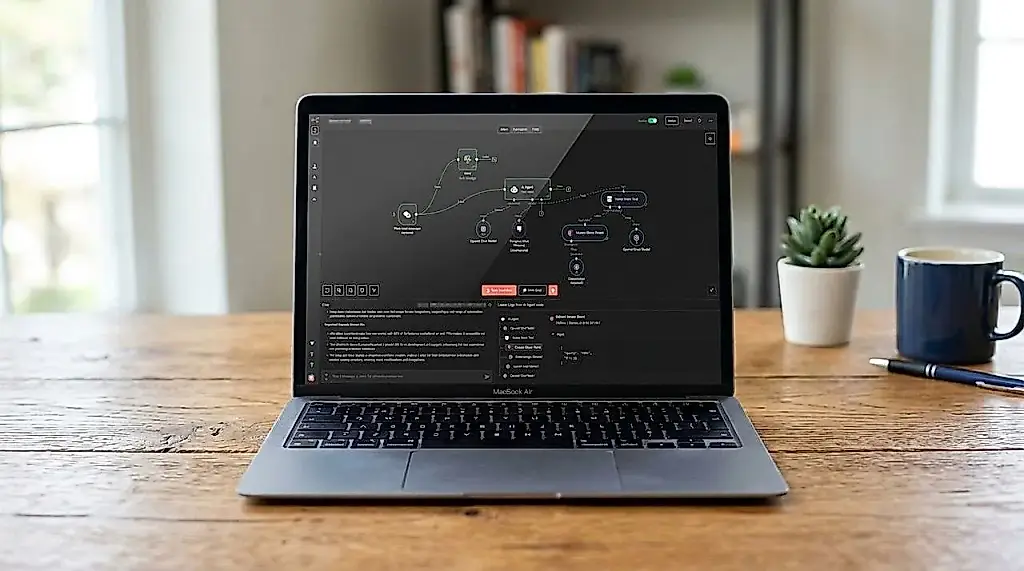
Редактор n8n представляет собой визуальную схему из узлов. В неё добавляют триггеры и действия, собирая автоматизации — от простых цепочек до сложных сценариев. Пользователям Zapier или Make базовая логика будет знакома.
Кнопка Execute step запускает отдельные части рабочего процесса во время редактирования. Это удобно для тестирования и поиска ошибок. Когда сценарий проверен, его можно сохранить и включить, чтобы он продолжал работать автоматически.
Стоимость и безопасность
Самостоятельный запуск требует расходов на сервер или виртуальную машину. Однако они обычно ниже стоимости подписки на облачную платформу, а при наличии достаточно мощного домашнего компьютера расходы на хостинг можно исключить.
В каждой установке n8n уже есть SQLite — для внутренних задач этого достаточно. Для производственных сценариев с несколькими пользователями лучше перейти на PostgreSQL, который устойчивее работает со сложными многопользовательскими нагрузками.
Используйте HTTPS, а не обычный HTTP. Если n8n работает на внешнем сервере или в сети, доступной другим людям, особенно тщательно защищайте ключи шифрования. Не размещайте секреты и API-ключи непосредственно в файле .env: при утечке исходных файлов злоумышленник сможет их прочитать. Для защиты секретов можно применять менеджеры вроде Azure Key Vault или Google Cloud Secret Manager. Самостоятельный хостинг даёт контроль, но не превращает безопасность в автоматическую функцию — увы, Docker тоже не умеет отвечать за человеческую беспечность.
PEREC.RU
Статья объясняет, как самостоятельно развернуть платформу автоматизации n8n на Linux с использованием Docker и Docker Compose. Такой вариант подходит тем, кого не устраивают ограничения облачных сервисов автоматизации, включая лимиты на рабочие процессы и оплату за операции или токены. n8n можно запускать на собственном компьютере, сервере или виртуальной машине.
Процесс начинается с обновления каталога пакетов Linux командой sudo apt-get update. После этого устанавливаются Docker, Docker Compose и необходимые зависимости. Проверить успешную установку можно командами docker --version и docker compose version.
Затем создаётся рабочая папка n8n-compose. В ней размещают файл .env с доменным именем, поддоменом, часовым поясом и адресом электронной почты для SSL. При локальной установке доменные параметры и SSL_EMAIL можно убрать, оставив часовой пояс.
Второй обязательный файл — compose.yaml. В нём указывается официальный образ n8n, автоматический перезапуск контейнера, порт 5678, параметры среды HTTPS и часового пояса. Docker-том n8n_data сохраняет рабочие процессы, учётные данные и ключ шифрования, а папка local-files используется для локальных файлов. После подготовки контейнер запускают командой docker compose up -d, а его журналы проверяют командой docker compose logs -f n8n.
Для локальной установки редактор открывается в браузере по адресу https://localhost:5678. При первом запуске пользователь создаёт аккаунт с почтой, именем и паролем, содержащим хотя бы одну заглавную букву и одну цифру. Первый аккаунт становится владельцем экземпляра n8n и получает полный доступ к рабочим процессам и учётным данным. Для командной работы рекомендуется создавать отдельные аккаунты участников, чтобы контролировать доступ и отслеживать изменения.
Редактор n8n использует визуальную узловую схему. Пользователь соединяет триггеры и действия, создавая автоматизированные сценарии. Кнопка Execute step позволяет проверять отдельные этапы во время настройки, а после тестирования рабочий процесс можно сохранить и активировать.
n8n распространяется по fair-code-лицензии. Платформа не является полностью open source. Личное и внутреннее корпоративное использование допускается бесплатно, но коммерциализация n8n как пользовательского продукта требует коммерческой лицензии. Главные расходы при самостоятельном размещении связаны с сервером или хостингом; при наличии мощного локального компьютера они могут отсутствовать.
SQLite поставляется вместе с n8n и подходит для внутренних задач. Для производственных и сложных многопользовательских сценариев рекомендуется PostgreSQL. Установка должна работать по HTTPS, а ключи шифрования и API-ключи нельзя хранить в открытом виде в .env, особенно на внешнем или общем сервере. Для управления секретами можно использовать Azure Key Vault или Google Cloud Secret Manager.