Российский SplitVPN нарушил свою политику скрытности?.
Следите за новостями по этой теме!
Подписаться на «Рифы и пачки / Твоя культура»
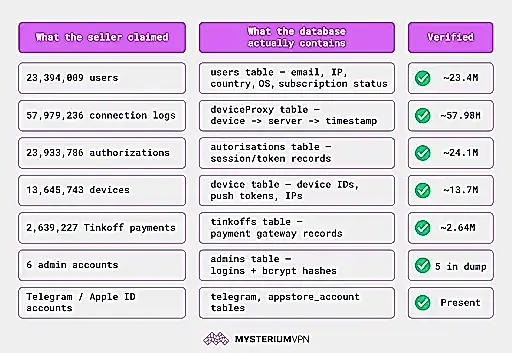
Российский VPN-сервис SplitVPN (ранее известный как NotVPN), который многие используют для обхода интернет-блокировок, оказался в центре скандала: в сеть утекла база данных MySQL, в которой, по заявлениям исследователей, содержалось ошеломляющее количество — около 58 миллионов логов соединений. Это противоречит заявленной политике "никаких логов" (no-log) — якобы SplitVPN не фиксирует и не хранит личные данные пользователей.
На практике политика "no-log" обещает пользователям, что сервисы не следят за их действиями: не записывают, какие сайты они посещают, что скачивают и сколько времени проводят в сети, пока подключены к VPN. Проблема в том, что проверить подобные обещания лично ни один пользователь не может — поэтому ведущие мировые VPN-компании периодически проводят независимые аудиты приватности, чтобы доказать клиентам свою честность.
Что же случилось? 21 июля на хакерском форуме Altenen один из участников выложил 17-гигабайтную SQL-базу данных, которую он назвал украденной у SplitVPN. В ней якобы содержалась информация о пользователях, устройствах, оплатах, а главное — миллионы логов соединений.
Исследователи из Mysterium VPN изучили базу данных и утверждают: раздел deviceproxy действительно содержит примерно 58 миллионов журналов соединений. Это так называемая анонимизированная метаинформация — какой девайс с каким сервером подключался и когда. Формально это не история посещённых сайтов, но по таким данным можно вычислить: кто, откуда и когда пользовался VPN. Для пользователей в странах с цензурой — настоящая бомба под ногами.
SplitVPN на обвинения реагирует ожидаемо жёстко: они признали часть утёкших данных — имейлы, страны, статусы подписок и слегка замаскированные платежные данные — но заявили, что таблица deviceproxy вовсе выдумана и добавлена злоумышленниками для повышения цены на "сенсацию". "Мы не храним такие логи. Любые записи со связкой девайс-сервер-время не имеют к нам отношения", — подчеркнули представители SplitVPN. По их словам, после обнаружения утечки все IP VPN-серверов и ключи были моментально изменены, уязвимость закрыта, а систему проверили внешние специалисты по безопасности. Сейчас, якобы, всё снова работает штатно.
Правда, доказать, что deviceproxy — фейк, невозможно так же, как и подтвердить обратное. Поэтому пользователи SplitVPN могут только разводить руками: или логи были, или нет — но если они попадут не в те руки, в государствах с уголовным преследованием за VPN главная проблема уже не в политике сервиса, а в собственной безопасности.
Эксперты советуют выбирать VPN только с регулярным независимым аудитом, функцией "kill switch", двойным шифрованием и RAM-серверами. Всякие красивые слова о приватности в условиях утечек ничего не стоят — важна только реальная техническая защита.
PEREC.RU
Заголовки новостей, как всегда, пытаются убедить нас: если что-то обещают – этому надо верить. Российский SplitVPN, сервис-невидимка, у которого, судя по собственным заявлениям, нет и не может быть никаких пользовательских логов (в лучше верили только в доброго Деда Мороза), вдруг оказывается с дырой размером в 58 миллионов соединений – такая себе мелочь. Кто-то хранит логи? Да ладно, это всё для поднятия цены слитой базы, уверяют они. Конечно, обвинений SplitVPN не признаёт, и даже часть данных (почты, страны и прочая мелочь) называет достоверной, а вот ту самую страшную таблицу логов – фейком. В сеть уже ушли рекомендации срочно сменить сервера и ключи – SplitVPN, по моде, привлек внешних специалистов. Всё чинно и пристойно. Только поверить в случившееся или нет – это проблема каждого. Нет независимого аудита – мучайся сомнениями, вспоминай, что в некоторых странах за VPN действительно могут и срок нарисовать. Ирония в том, что даже если фейк, а если не фейк? Жизнь продолжает учить: хочешь покоя – ищи VPN с реальной защитой, а не только словесными обещаниями. Остальное – лирика, дым и маркетинг. Никому не верь, особенно если речь о "no-log" и приватности в России...