¿Ha vulnerado el VPN ruso SplitVPN su política de no guardar registros?

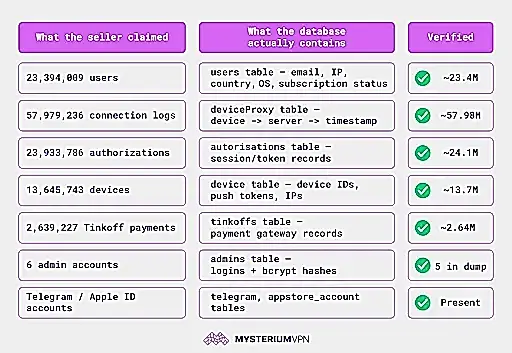
El servicio VPN ruso SplitVPN, antes conocido como NotVPN y utilizado por muchas personas para sortear los bloqueos de Internet, se ha visto envuelto en un escándalo: se ha filtrado una base de datos MySQL que, según investigadores, contenía una cifra asombrosa de unos 58 millones de registros de conexión. Esto contradice la política de «no guardar registros» (no-log) que el servicio afirma seguir: supuestamente, SplitVPN no registra ni almacena datos personales de sus usuarios.
En la práctica, la política «no-log» promete a los usuarios que los servicios no vigilan sus actividades: no registran qué sitios visitan, qué descargan ni cuánto tiempo pasan en línea mientras están conectados a una VPN. El problema es que ningún usuario puede comprobar personalmente este tipo de promesas. Por eso, las principales empresas de VPN del mundo realizan auditorías independientes de privacidad de forma periódica para demostrar a sus clientes que son honestas.
¿Qué ha pasado? El 21 de julio, un usuario publicó en el foro de hackers Altenen una base de datos SQL de 17 gigabytes que, según dijo, había robado a SplitVPN. Supuestamente contenía información sobre usuarios, dispositivos y pagos, y, sobre todo, millones de registros de conexión.
Investigadores de Mysterium VPN analizaron la base de datos y afirman que la tabla deviceproxy contiene efectivamente unos 58 millones de registros de conexión. Se trata de los llamados metadatos anonimizados: qué dispositivo se conectó a qué servidor y cuándo. Técnicamente, no es un historial de los sitios visitados, pero con esos datos se puede averiguar quién utilizó la VPN, desde dónde y cuándo. Para los usuarios de países con censura, es una auténtica bomba de relojería.
SplitVPN ha reaccionado a las acusaciones con la dureza esperada: ha reconocido que parte de los datos filtrados —correos electrónicos, países, estados de suscripciones y datos de pago ligeramente ocultos— son auténticos, pero sostiene que la tabla deviceproxy es completamente inventada y que los atacantes la añadieron para elevar el precio de la «sensacional» filtración. «No guardamos esos registros. Cualquier registro que vincule dispositivo, servidor y hora no tiene nada que ver con nosotros», recalcaron representantes de SplitVPN. Según la empresa, al descubrir la filtración cambiaron de inmediato las direcciones IP de todos los servidores VPN y las claves, cerraron la vulnerabilidad y encargaron a especialistas externos en seguridad que revisaran el sistema. Supuestamente, ahora todo vuelve a funcionar con normalidad.
Eso sí, es tan imposible demostrar que deviceproxy sea falsa como confirmar lo contrario. Así que a los usuarios de SplitVPN solo les queda encogerse de hombros: los registros estaban o no estaban, pero si caen en las manos equivocadas, en los países donde se persigue penalmente el uso de VPN, el principal problema ya no es la política del servicio, sino la propia seguridad.
Los expertos recomiendan elegir VPN con auditorías independientes periódicas, función «kill switch», doble cifrado y servidores RAM. Las bonitas palabras sobre privacidad no valen nada cuando se producen filtraciones: lo que importa es la protección técnica real.
PEREC.RU
Los titulares de las noticias, como siempre, intentan convencernos de que, si alguien promete algo, hay que creerle. SplitVPN, el servicio invisible ruso que, según sus propias declaraciones, no tiene ni puede tener registros de usuarios (solo creíamos más en Papá Noel), resulta tener de pronto un agujero de 58 millones de conexiones. Una minucia. ¿Que alguien guarda registros? Venga ya, aseguran que todo es un montaje para encarecer la base de datos filtrada. Por supuesto, SplitVPN niega las acusaciones: reconoce como auténticos algunos datos (correos, países y demás minucias), pero califica de falsa la temible tabla de registros. Ya han empezado a recomendar cambiar urgentemente servidores y claves; SplitVPN, como manda la moda, ha recurrido a especialistas externos. Todo en orden y muy correcto. Solo queda que cada cual decida si se cree lo ocurrido. Sin una auditoría independiente, toca vivir con la duda y recordar que en algunos países el uso de VPN puede acarrear una condena. La ironía es esta: ¿y si es falso? ¿Y si no? La vida sigue enseñándonos que, si quieres tranquilidad, necesitas una VPN con protección real, no solo promesas verbales. Lo demás son lirismos, humo y marketing. No te fíes de nadie, sobre todo cuando se habla de «no-log» y privacidad en Rusia...