Пароль ушёл, ключ остался: насколько безопасны passkeys
Следите за новостями по этой теме!
Подписаться на «Гик Гайд (3 апельсина) / Цифра сегодня»
Passkeys: безопаснее ли они обычных паролей?
Passkeys — цифровые ключи доступа, которые крупные технологические компании представляют как новый уровень защиты учётных записей. Apple, Google и Microsoft уже внедрили их в свои сервисы, а на многих сайтах passkeys доступны как способ входа. Но действительно ли они надёжнее паролей и чем приходится платить за удобство?
Пароли давно показывают свои слабые стороны. Их трудно запоминать, если для каждого сайта использовать отдельный, а повторять один и тот же пароль опасно: утечка данных с одного сервиса может открыть злоумышленникам дорогу к почте, банковским аккаунтам и соцсетям. После крупных взломов украденные учётные данные нередко появляются на теневых интернет-площадках. Менеджеры паролей помогают хранить сложные комбинации, но не защищают от фишинга — обмана, при котором человека заманивают на поддельную страницу входа. Кроме того, пользователь доверяет одному хранилищу.
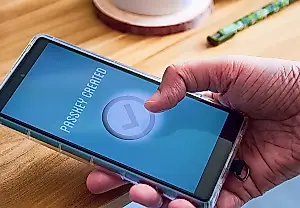
Passkeys устроены иначе. Вместо пароля используются две криптографически связанные части: открытый ключ хранится на сервере сайта, а закрытый — на устройстве пользователя. При входе устройство подтверждает свою подлинность с помощью криптографической проверки; сам закрытый ключ сайт не получает. Поскольку вводить пароль не нужно, его нельзя выманить на фальшивой странице обычным способом.
Чтобы воспользоваться passkey, обычно нужно подтвердить вход на телефоне или компьютере — например, отпечатком пальца, распознаванием лица или PIN-кодом. Биометрические данные при этом не отправляются Apple, Google, Microsoft или сайту. Отпечаток или снимок лица лишь разблокирует защищённый чип устройства, где хранится закрытый ключ. Затем чип подтверждает вход. Компании управляют зашифрованным хранилищем ключей, но не получают биометрический шаблон пользователя.
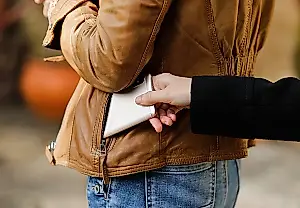
Однако passkeys не превращают устройство в неуязвимый сейф. Риск смещается: вместо удалённого угадывания или кражи пароля важнее становится физическая безопасность телефона или компьютера. Если у вора окажется разблокированное устройство и ему будет известен PIN-код блокировки экрана, он потенциально сможет получить доступ к аккаунтам, защищённым passkeys. При этом многие устройства всё равно требуют повторного подтверждения для каждой попытки входа.
Есть и зависимость от платформы. Passkeys часто связаны с конкретной экосистемой — например, iCloud Keychain у Apple или Google Password Manager. Между устройствами одной системы ключи обычно синхронизируются без особых проблем, а переход с iPhone на Android или обратно может оказаться сложнее. Если заранее не перенести passkeys, можно потерять доступ к аккаунтам.
В целом passkeys обеспечивают более сильную защиту, чем обычные пароли, особенно от удалённых атак и фишинга. Криптографический способ входа устраняет целый ряд угроз, характерных для паролей, но добавляет вопросы физической безопасности устройств и зависимости от платформы.
Переходить на passkeys стоит, рассматривая их как улучшение, а не волшебную защиту. Обновляйте устройства, используйте надёжную блокировку экрана и заранее продумывайте, как перенесёте ключи при смене платформы.
Этот материал завершает серию публикаций к Месяцу осведомлённости о кибербезопасности 2026 года, который проходит в октябре. Предыдущие тексты были посвящены сокращению сбора данных в соцсетях, уведомлениям VPN о данных в даркнете и бесплатным альтернативам, защите VPN при использовании ИИ, а также преимуществам отдельных антивирусов перед пакетными решениями.
PEREC.RU
У цифровой безопасности есть любимый фокус: сначала человеку предлагают запомнить десятки разных паролей, потом объясняют, что он делает это неправильно, а затем продают удобный способ больше ничего не помнить. На сцену выходят passkeys — не волшебство, конечно, просто ещё один слой технологий, которым предлагается доверить ключи от всей цифровой квартиры.
Здесь есть реальное улучшение: фишинговой странице труднее украсть то, что пользователь ей не вводит. Но слово «труднее» не равно «невозможно», а защита аккаунта всё равно упирается в привычки человека и состояние его устройства. Индустрия любит говорить о математике шифрования — она звучит солиднее, чем скучное «не оставляйте телефон без присмотра и не делайте PIN-кодом дату рождения».
Биометрия в этой схеме не отправляется производителю, что полезно знать тем, кто уже представил, как его отпечаток пальца отправляется в облако на корпоративный фуршет. Однако пользователь по-прежнему полагается на аппаратную защиту устройства и программную экосистему компании. Доверие никуда не делось — его просто упаковали в чип, синхронизацию и аккуратные настройки.
Самая тонкая часть — привязка ключей к платформе. Пока человек остаётся в привычной экосистеме, всё выглядит бесшовно; стоит сменить телефон, и удобство внезапно предъявляет счёт. Это не обязательно злой умысел — иногда достаточно того, что каждой компании выгодно сделать переход к конкуренту не слишком приятным. Случайно аффилированный комфорт, как обычно, работает лучше любых запретов.
Поэтому passkeys — разумное обновление, но не повод объявлять победу над мошенниками. Одни способы атак становятся сложнее, другие получают шанс: физический доступ к устройству и неудачный перенос данных. Производители продают простой вход, пользователю же достаются мелкий шрифт и ответственность за резервный план — традиционное разделение труда в цифровом мире.
В этом есть ирония: технология обещает избавить нас от паролей, но не от необходимости думать. Нужно обновлять устройство, закрывать его надёжным PIN-кодом и выяснять, как перенести ключи до смены платформы, а не после. Кибербезопасность снова оказывается не одной кнопкой, а набором скучных действий — именно поэтому кнопки так охотно обещают заменить её целиком.
Серия кибербезопасности заодно напоминает, что цифровая защита — целый рынок решений и объяснений: от контроля данных в соцсетях и VPN до антивирусов и инструментов на базе ИИ. В каждом случае есть полезная функция, а рядом — коммерческая заинтересованность того, кто её предлагает. Не обязательно искать тайный заговор; достаточно помнить, что удобство редко бывает бескорыстным, а слово «защита» не отменяет необходимости читать, что именно хранится на вашем устройстве и как это потом переносить.