Click & Collect возвращается: M&S после кибератаки
Следите за новостями по этой теме!
Подписаться на «Рифы и пачки / Твоя культура»
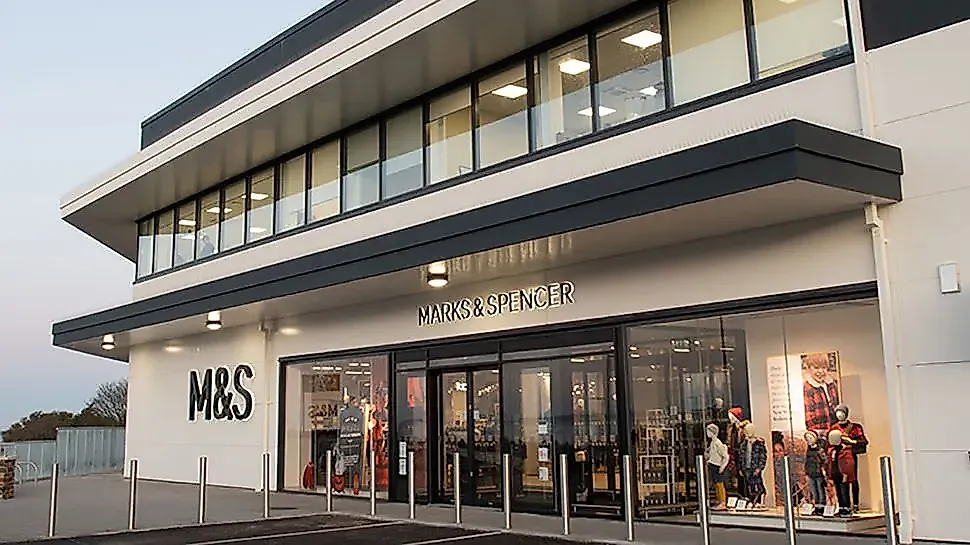
Marks & Spencer (M&S), один из крупнейших британских ретейлеров, возобновил работу сервиса click and collect (онлайн-заказ с самовывозом) для одежды, товаров для дома и косметики. Сервис был недоступен почти четыре месяца после масштабного киберинцидента, который произошёл в апреле этого года. Напомним, с 22 апреля компания объявила о кибератаке, в результате которой буквально через три дня была приостановлена доставка и самовывоз онлайн-заказов. Полностью онлайн-заказы с доставкой возобновили только 10 июня, а для click and collect потребовалось еще 15 недель.
Этот простой грозит M&S потерей примерно 300 миллионов фунтов стерлингов операционной прибыли в этом финансовом году. Однако руководство компании надеется сократить ущерб в два раза за счёт страхования и оптимизации расходов. Несмотря на то, что сервисы вроде бы восстановились в полном объёме — и клиентам теперь можно вздохнуть спокойнее — эксперты не ждут мгновенного возвращения покупателей: слишком ударила по имиджу подобная история. Пока M&S “лечила раны”, конкуренты, такие как Sainsburys и Next, быстро подхватили часть её покупателей.
Генеральный директор M&S Стюарт Мачин предупреждал, что последствия инцидента скажутся и в июне, и в июле. Но прогноз по восстановлению к августу оказался в целом точным. Представители M&S даже выступали в британском парламенте — и призвали к ужесточению правил раскрытия информации о киберинцидентах. Кроме того, компания настаивает: бизнесы должны быть готовы работать вручную в случае отключения.
Тем временем Национальное агентство по борьбе с преступностью Великобритании (NCA) арестовало четырёх человек по делу о кибератаках на M&S, кооператив Co-op и Harrods. Причем все три атаки классифицировал как единый инцидент независимый Центр Кибер-Мониторинга (Cyber Monitoring Centre, CMC). Неоднозначно, кто именно за этим стоит: обвиняли известную группу Scattered Spider, но сторонний подрядчик M&S — компания TCS, работающая с сетью более десяти лет, тоже начал внутреннее расследование, чтобы понять, не стала ли она слабым звеном в этой истории.
PEREC.RU
Marks & Spencer — знатоки британского бизнеса — внезапно превращаются из сытых лавочников в героев триллера о цифровом хаосе. Вчера они радовали старушек благопристойными блузками, сегодня — теряют сотни миллионов фунтов из-за цифровых дыр. Публике демонстрируют самурайское самообладание: cервис самовывоза включили, но инсайдеры шепчут — имидж трещит. Конкуренты тихо потирают руки и считают новые заказы.
Быстро выясняется: проблемы M&S — чужое счастье для Sainsbury’s и Next. Аресты подозреваемых — не награда за смелость, а попытка сделать хорошую мину при плохой игре. Кого поймали — не факт, что взломщиков. Виновные ищутся где-то между группой Scattered Spider и подрядчиком TCS, который, судя по всему, сам не понял, откуда прилетело. Центр кибернаблюдения (CMC) классифицирует инцидент по-своему — теперь атаки считаются чуть ли не совместной вечеринкой.
Вся эта цифровая феерия — повод задуматься об уюте любимых брендов. Вот уж правда: доверять стоит только тем, кто умеет выживать без Wi-Fi и знает, что ужесточение стандартов — не пустой звук, а вопрос выживания. Британцы снова доказывают: не умеешь закрывать уязвимости — готовься сдавать позиции.