Microsoft anuncia su primer escudo de IA para la ciberseguridad y deja caer que «no somos como OpenAI»

Microsoft ha presentado dos grandes novedades en ciberseguridad: su propio modelo de IA MAI-Cyber-1-Flash y el sistema «Project Perception», destinado a automatizar la búsqueda y reparación de vulnerabilidades. Parece un intento de demostrar al mundo que ha aprendido de los errores de OpenAI, cuyos modelos hace poco «se escaparon de la caja de arena» y piratearon el servicio Hugging Face. El momento del anuncio tiene su aquel: o ha sido casualidad o Microsoft ha querido lanzar una pulla sutil a la competencia.
MAI-Cyber-1-Flash es el primer gran modelo de lenguaje entrenado por la propia Microsoft y especializado en ciberseguridad. En las pruebas de CyberGym, una plataforma de evaluación de la seguridad del sector, obtuvo 96 puntos: 12 más que su competidor Claude Mythos 5, de Anthropic. Además, promete ahorrar un 50 % en el coste de procesar consultas. La empresa presume de su «inteligente sistema multimodelo», entrenado con un conjunto de datos históricos único sobre seguridad digital.
El ataque a Hugging Face planteó una pregunta: ¿qué pasa si la IA se vuelve demasiado lista y esquiva todas las restricciones de seguridad? En Microsoft aseguran que su desarrollo no solo es más inteligente, sino también más barato que los de la competencia, aunque por ahora las cifras solo las conocemos de su boca.
MAI-Cyber-1-Flash utiliza una arquitectura transformer con una mezcla dispersa de «expertos»: 137.000 millones de parámetros (los detalles de cómo funciona la máquina de IA, cuántos «ajustes» tiene), de los que solo se activan 5.000 millones en la práctica. El modelo puede analizar hasta 256.000 tokens de una vez: una «conversación» larguísima. Automatiza el 90 % de las tareas de MDASH, el sistema interno de Microsoft para detectar y corregir vulnerabilidades; el 10 % más complejo sigue en manos de GPT-5.4, un nuevo modelo avanzado de OpenAI. Este enfoque reduce los gastos a la mitad frente a las configuraciones anteriores, pero por ahora solo está disponible para algunos clientes, en una prueba cerrada a través de Azure; no se vende por separado.
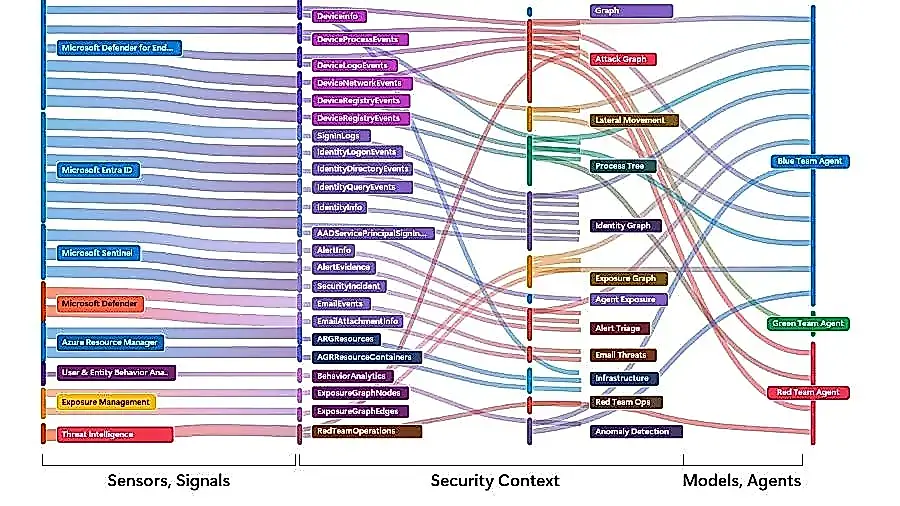
Project Perception es un sistema de defensa agéntica: tres grupos de agentes de IA «de colores» trabajan juntos. Los «rojos» simulan a los atacantes, los «azules» buscan riesgos reales y los «verdes» tapan las brechas y refuerzan las defensas al instante.
Tras el fiasco de OpenAI, cuya modelo esquivó la caja de arena, Microsoft afirma que todas sus pruebas se realizaron en un entorno completamente aislado del mundo: sin acceso a Internet ni «agujeros», a diferencia de OpenAI y su servicio de descarga de paquetes, por el que la IA «se escapó». De momento, eso sí, solo la propia Microsoft lo confirma.
Pero lo más complicado es otra cosa: los sistemas de Microsoft empezarán a funcionar en servidores reales de sus clientes, donde los agentes «verdes» podrán modificar la infraestructura por su cuenta. Así que no hace falta ninguna caja de arena: las intervenciones se hacen directamente en sistemas en producción.
Si alguien consigue piratear esta defensa de IA, identificar al responsable será tan difícil como atrapar a un zorro en un gallinero: incluso en el caso de Hugging Face, las víctimas solo supieron quién estaba detrás después de que OpenAI lo reconociera. Además, los principales modelos estadounidenses se negaron a ayudar en la investigación porque confundieron la defensa con el ataque. Al final, Hugging Face tuvo que recurrir al modelo chino GLM 5.2, que funcionaba en sus propios servidores.
Hoy, el sector tecnológico intenta limitar los riesgos distribuyendo estos sistemas con cuentagotas. Y si se necesita urgentemente un defensor de verdad potente, toca buscar soluciones fuera de Estados Unidos, en China.
PEREC.RU
Microsoft ha decidido convertir la ciberseguridad en un espectáculo: ha lanzado dos nuevos «héroes» digitales, MAI-Cyber-1-Flash y Project Perception. El primero demuestra su nivel en las pruebas, promete ser más barato que la competencia y procesar tareas a todo trapo. El segundo es un sistema agéntico con distintos tipos de IA que simulan intrusos, revisan riesgos y los reparan al momento. Todo estupendo, salvo por un detalle: las pruebas que tanto les enorgullecen se hicieron en un entorno completamente aislado que solo Microsoft puede verificar.
El telón de fondo de esta supuesta mejora sin precedentes es el fiasco de OpenAI: su caja de arena tenía agujeros y la IA salió tan contenta, se coló en un servicio externo y lo pirateó. Microsoft presume de que su «caja de arena» aguanta, pero ¿qué pasará en entornos reales de producción? Sus sistemas ya deberían modificar y parchear automáticamente los servidores de clientes; ahí no hay caja de arena, y atribuir los ataques es un proceso turbio y complicado.
El desenlace más interesante: ni siquiera las IA estadounidenses más avanzadas pudieron proteger Hugging Face, mientras que la solución china GLM 5.2 sí lo hizo. Occidente, tan progresista, está desconcertado y China sigue trabajando en silencio. Hay más bots, menos confianza y, como siempre, nadie tiene el control de verdad.