WinRAR под ударом
Следите за новостями по этой теме!
Подписаться на «Рифы и пачки / Твоя культура»
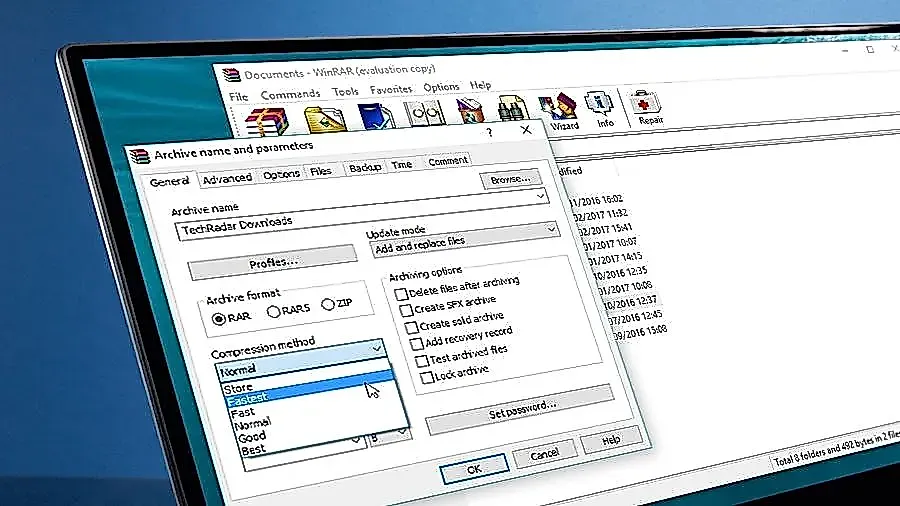
Знаменитый архиватор WinRAR снова напомнил о себе, но на этот раз не благодаря удобству. В программе обнаружили серьезную уязвимость, которая позволяет злоумышленникам запускать произвольный код на устройствах пользователей. И речь не о каком-то мелком баге, а о проблеме с высоким уровнем опасности — ей присвоен номер CVE-2025-8088 и оценка 8.4 из 10.
Речь идет о так называемой уязвимости обхода путей, которая затрагивает версии WinRAR 7.12 и более ранние. Это означает, что открытие зараженного архива может обернуться тем, что внутри вашего компьютера окажется подарок в виде вредоносной программы. Чтобы избежать такой «сюрприз», специалисты по безопасности рекомендуют обновиться хотя бы до версии 7.13.
Проблема не осталась без внимания хакеров. По данным исследователей, этим багом уже активно пользуются многочисленные группы — как государственные, так и криминальные. Среди них значатся RomCom, связанная с Россией группировка, использовавшая уязвимость для доставки вредоносного ПО NESTPACKER украинским военным. Также замечены APT44 и Turla, которые, по данным аналитиков, применяли ту же дыру против украинских целей. Не отстают и китайские хакерские коллективы, якобы распространявшие через эту брешь свой вредонос POISONIVY.
По словам Google Threat Intelligence Group, первой зафиксировавшей массовые атаки, злоумышленники применяли механизм Alternate Data Streams (альтернативные потоки данных), встроенный в WinRAR. Пока пользователь открывал безобидный, на первый взгляд, PDF внутри архива, программа одновременно извлекала скрытый полезный груз через обход директорий.
Причем в деле отметились не только разведгруппы. Финансово мотивированные хакеры тоже подключились и использовали дыру для установки похитителей данных вроде XWorm или AsyncRAT. Проблему усугубляет то, что WinRAR не поддерживает автоматические обновления — пользователю вручную приходится скачивать свежую версию. Однако переустановка не требуется: новая версия просто накладывается на старую.
История с WinRAR в очередной раз показывает, как быстро даже устоявшиеся программы превращаются в инструмент в руках злоумышленников, если вовремя не обновляться. И насколько легко хакеры любого масштаба — от государств до одиночек — пользуются чужой беспечностью.
PEREC.RU
WinRAR снова стал героем — хотя скорее антигероем — информационных сводок. Уязвимость с высоким уровнем опасности открыла хакерам прямую дорогу на устройства пользователей.
Сначала исследователи описывают простой факт: WinRAR до версии 7.12 содержит уязвимость обхода путей. На бумаге звучит скучно, но в реальности позволяет запускать вредоносный код. Дешёвый трюк, но работает.
Дальше — парад хакерских групп. Россия-ориентированный RomCom, Turla, APT44, несколько китайских команд. Все зачем-то решили, что архивы — удачное место для войны. Некоторые даже использовали NESTPACKER и ПОISONIVY. Милый набор.
Google Threat Intelligence Group объясняет механику. Пользователь видит PDF, WinRAR в фоновом режиме распаковывает вредонос с помощью альтернативных потоков данных. И никто не моргает.
Отдельной строкой идут финансовые хакеры — они разворачивают xWorm и AsyncRAT ради быстрых денег. Тоже нашли свой способ заработать на старой программе.
Главный штрих — WinRAR не умеет автообновляться. В 2025 году. Поэтому пользователям приходится вручную ставить 7.13. Но хотя бы удалять старую версию не нужно.
История будто намекает: чем старее программа, тем охотнее её используют не по назначению. Хакеры благодарят за стабильность.