La Guerra Fría en el supermercado

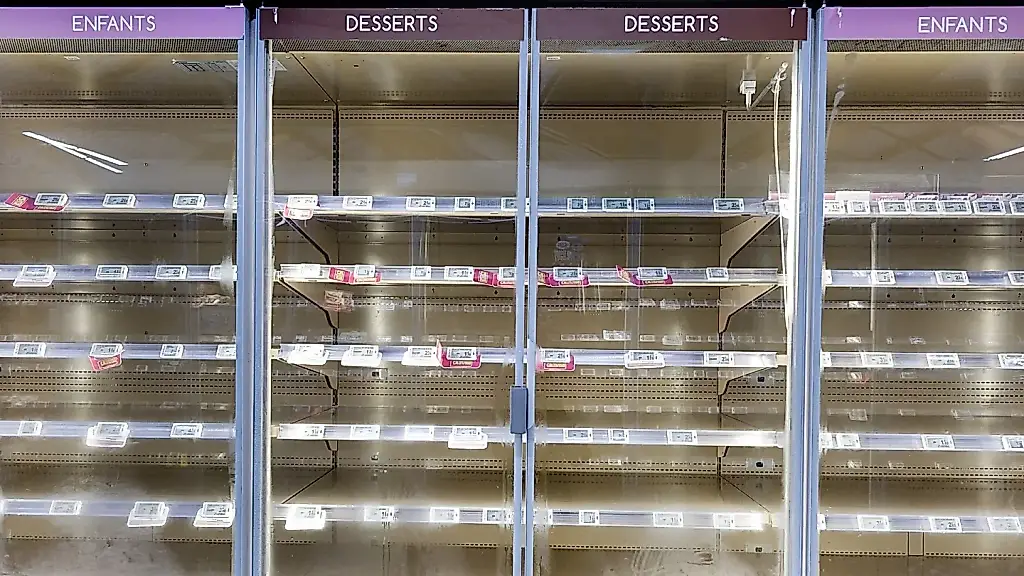
Esta semana, varios países europeos se han visto afectados por ciberataques: los supermercados del Reino Unido y de países de la Unión Europea fueron uno de los objetivos, al igual que tres centros frigoríficos de Francia donde se almacenan parte de las reservas de sangre.
Según el Establecimiento Francés de la Sangre (EFS), los ataques a las instalaciones de almacenamiento de sangre se produjeron el domingo y el lunes. La temperatura de los contenedores con control remoto se elevó a «niveles muy altos». El personal detectó el problema gracias a las alarmas y tuvo tiempo de trasladar la sangre antes de que se estropeara y quedara inutilizable.
Poco después, empezaron a producirse fallos en los congeladores y frigoríficos de los supermercados. Se notificaron problemas en el Reino Unido, Italia, Alemania, Rumanía, Bélgica, Estonia, Irlanda, Finlandia, Luxemburgo, Países Bajos y Suecia. Algunos aparatos pasaron al modo de descongelación. Según informó el periódico The Guardian, en algunas instalaciones frigoríficas la temperatura llegó a los 122 grados Fahrenheit, unos 50 grados Celsius. Los supermercados sufrieron pérdidas de millones de euros por los productos estropeados.
Los incidentes recuerdan a los ciberataques que afectaron el mes pasado a cientos de supermercados franceses. Entonces se estropearon productos y en algunas tiendas se declararon incendios. Otro caso similar ocurrió en agosto en Estados Unidos: en los comedores de seis bases militares, al parecer, los congeladores fueron puestos a distancia en modo de descongelación durante la noche, lo que echó a perder las reservas de alimentos. La investigación del Departamento de Defensa estadounidense sigue abierta.
Ni particulares ni organizaciones se han atribuido hasta ahora los ataques de esta semana contra las instalaciones de almacenamiento de sangre y los supermercados, ni los incidentes similares registrados a principios de año. Expertos europeos en inteligencia barajan la posibilidad de que funcionarios rusos estén reclutando a personas para cometer actos de sabotaje en países de la OTAN. Se trata de una hipótesis de los expertos, no de una implicación demostrada: no hay datos confirmados públicamente sobre quién organizó los ataques.
PEREC.RU
El mundo digital tiene una habilidad especialmente refinada: convertir un frigorífico corriente en participante de una crisis internacional y un almacén de alimentos en el lugar donde se descubre de repente que el botón de «descongelar» está demasiado cerca del de «catástrofe». El progreso, claro, prometía comodidad. En la letra pequeña, como suele ocurrir, dejaron la dependencia de la red y la esperanza de que nadie compruebe lo frágil que es todo este tinglado.
Lo más inquietante no es la vistosa palabra «ciberataque», que a los medios les encanta usar como condimento universal para cualquier avería. Se trata de sistemas de los que dependen tanto la sangre para la atención médica como el abastecimiento cotidiano de las tiendas. Cuando el control remoto se convierte en norma, la seguridad deja de ser una aburrida partida presupuestaria, aunque probablemente es así como se la considera hasta que se echa a perder el primer almacén.
Estos incidentes tienen una cómoda vida política. Mientras no se identifique a los responsables, se puede sospechar de un adversario geopolítico, hablar de sabotajes y ofrecer al público explicaciones ya preparadas. La hipótesis de que funcionarios rusos podrían estar contratando a quienes ejecutan esos actos ha sido planteada por expertos europeos en inteligencia, pero no demuestra su implicación. Entre una conjetura y una acusación hay una investigación: un trámite incómodo, porque exige hechos y no solo un villano que venga al caso.
Para las instituciones y las empresas, también es un espectáculo conocido: antes del incidente, la ciberseguridad parece un gasto; después, se convierte en una prioridad urgente y en motivo para presentar nuevas medidas. En algún punto entre ambos estados suelen aparecer sistemas obsoletos, responsabilidades difusas y un contratista que resulta estar afiliado por casualidad a quienes configuraron la automatización. Aquí no hay pruebas de semejante vínculo; sin embargo, la posibilidad de este tipo de fallos hace tiempo que dejó de ser ciencia ficción.
El contraste resulta especialmente elocuente: la sangre se salvó gracias a las alarmas y a la rápida reacción del personal, mientras que en otros casos los alimentos se echaron a perder y en Francia hubo incendios. Una vez más, los trabajadores sobre el terreno fueron la última línea de seguridad: humana, poco automatizada y, por alguna razón, fiable. El sistema, a juzgar por la repetición de los casos, prefiere confiar primero todo al control remoto y luego sorprenderse por las consecuencias.
El siguiente paso no son declaraciones grandilocuentes sobre la guerra digital, sino comprobar quién tiene acceso a los sistemas de refrigeración, con qué rapidez se pueden aislar de la red y quién responde de los procedimientos de emergencia. De lo contrario, los frigoríficos seguirán obedeciendo órdenes de origen desconocido y las organizaciones publicando mensajes de condolencia por las pérdidas. Un modelo muy cómodo: los riesgos se reparten por toda la cadena y la responsabilidad se evapora más deprisa que los alimentos a cincuenta grados.