Europa busca la soberanía digital a través del código abierto

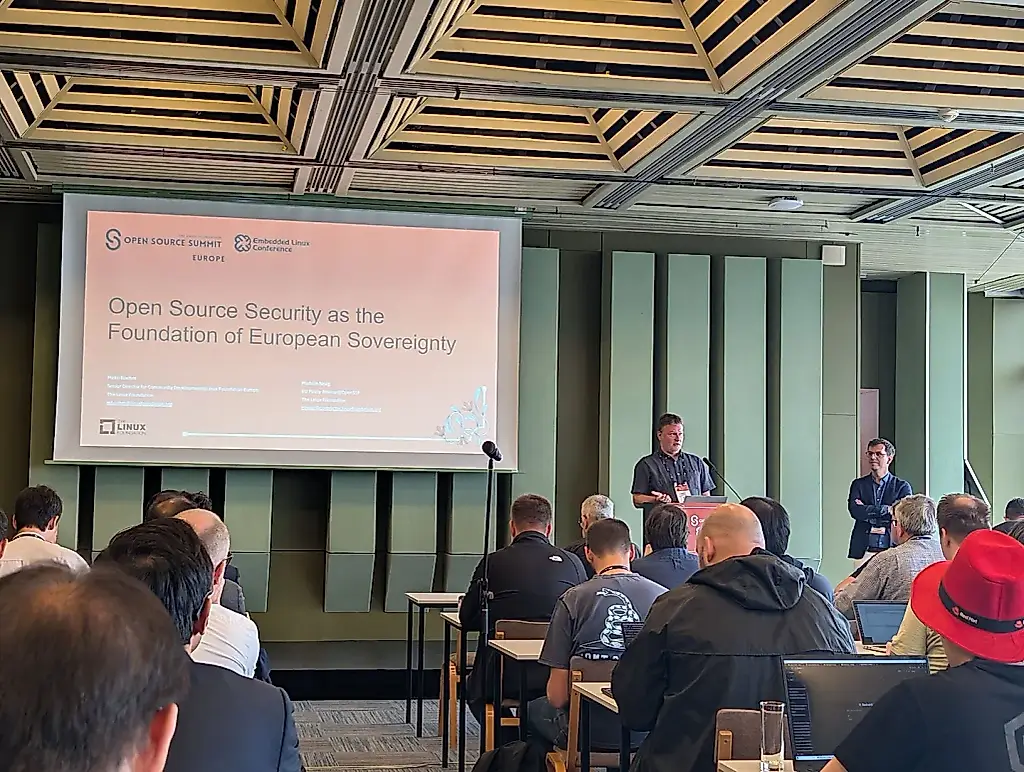
Europa ha decidido buscar su autonomía digital no mediante el aislamiento, sino a través del código abierto. En plena rivalidad entre Estados Unidos y China, la Unión Europea considera el software de código abierto una de las vías para reducir su dependencia de proveedores extranjeros. Pero hay un detalle incómodo: no hay soberanía posible sin seguridad.
En el Open Source Summit Europe, Madalin Neag y Mirko Boehm, representantes de la Linux Foundation, afirmaron que todo un conjunto de iniciativas europeas converge en una misma tarea: proteger las cadenas de suministro de software. Se trata de la directiva NIS2, el reglamento DORA, el Cyber Resilience Act (CRA) y una agenda más amplia de soberanía tecnológica. En otras palabras, la UE intenta averiguar con qué código está construida su economía digital y quién puede mantenerlo.
La carrera tecnológica la lideran ahora Estados Unidos y China. La parte estadounidense cuenta con los hyperscalers —los mayores proveedores de servicios en la nube—, así como con Nvidia, OpenAI, Google y Microsoft. China desarrolla su propio ecosistema de inteligencia artificial, fabrica chips y cuenta con empresas como Alibaba, Tencent y DeepSeek. Ambas potencias compiten por la capacidad de cálculo, la electricidad y el espacio en los centros de datos.
En esta carrera, Europa parece más pasajera que propietaria del coche. La Comisión Europea reconoce que, pese a años de regulación e inversiones, los proveedores de países ajenos a la UE suministran más del 80 % de los productos, servicios, infraestructuras y propiedad intelectual digitales del bloque.
En junio de 2026, la Comisión Europea presentó un paquete de soberanía tecnológica. Incluía el Chips Act 2.0, el Cloud and AI Development Act (CADA), un plan para digitalizar la energía y desarrollar la IA, y una nueva estrategia de la UE sobre código abierto.
El código abierto es especialmente importante porque ya sustenta buena parte de las tecnologías que utiliza Europa: infraestructura en la nube, servicios financieros, sistemas públicos y soluciones basadas en inteligencia artificial. Según los cálculos de la Comisión, aplicar la estrategia durante siete años requerirá unos 2.000 millones de euros de inversión pública y privada. Se prevé destinar el dinero al Open Internet Stack —un conjunto unificado de componentes abiertos—, apoyar aceleradoras empresariales, incorporar el código abierto a la contratación pública y a programas de investigación como Horizon Europe, y financiar proyectos conjuntos de los países de la UE, entre ellos Digital Commons EDIC.
La soberanía digital no significa levantar una fortaleza tecnológica y alzar el puente levadizo. La idea es que las organizaciones europeas puedan elegir, comprobar, mantener y, si hace falta, sustituir tecnologías críticas, en vez de depender de ecosistemas cerrados e infraestructuras controladas desde fuera de Europa.
El desarrollo de la IA agrava el problema. Los modelos actuales requieren enormes cantidades de capacidad de cálculo, energía y espacio en centros de datos, precisamente los ámbitos en los que las empresas estadounidenses y chinas invierten grandes sumas. La UE teme que la próxima generación de infraestructura digital crítica quede bajo el control de actores extranjeros antes de que exista un ecosistema europeo capaz de competir.
Según los cálculos de la Comisión Europea, para 2036 Europa necesitará unos 200.000 millones de euros para ampliar la capacidad de sus centros de datos, principalmente con capital privado. Podrían hacer falta otros 100.000 millones para proyectos de nube e IA, AI Factories y Gigafactories. Mientras tanto, se prevé que el consumo eléctrico de Estados Unidos alcance niveles récord no solo en 2026, sino también en 2027. Los principales motores serán los centros de datos y la inteligencia artificial.
Europa no puede limitarse a igualar los presupuestos de Estados Unidos y China. Por eso el código abierto ofrece una vía alternativa: no hace falta construirlo todo desde cero si se pueden controlar, comprobar y desarrollar unas bases tecnológicas compartidas.
Sin embargo, no basta con descargarse programas de código abierto. Neag y Boehm subrayaron: «No se puede proteger pasivamente la cadena de suministro». Una empresa que solo descarga dependencias, las incorpora a su producto, las analiza y mantiene sus propios parches corre el riesgo de acumular deuda técnica mientras el proyecto original se va deteriorando.
En su lugar, se aconseja a las organizaciones que participen activamente en los proyectos críticos: que identifiquen las dependencias clave, entablen relaciones con sus desarrolladores, aporten sus correcciones al proyecto principal y, cuando sea necesario, financien su mantenimiento a largo plazo.
Este enfoque también tiene una justificación comercial. Según los ponentes, las modificaciones propuestas por los desarrolladores pueden generar un retorno de 3,3 veces la inversión; las contribuciones de la comunidad, de 2,5 veces; y la financiación directa, de 2,3 veces. En cambio, mantener bifurcaciones privadas propias cuesta a las organizaciones una media de 258.000 dólares por ciclo de lanzamiento.
Es probable que la política europea de soberanía cambie la forma en que las empresas abordan las compras y los riesgos de las cadenas de suministro. Habrá que prestar más atención a la transparencia de las dependencias, el origen de los componentes, la gestión de vulnerabilidades, el desarrollo seguro y el estado de los proyectos de los que depende cada producto. Este enfoque ya se refleja en la regulación, incluido el CRA.
En el futuro podría aparecer incluso una escala formal de soberanía: Sovereignty Effectiveness Assurance Levels, o SEAL. El nivel SEAL-0 significa que la tecnología está bajo el control de organizaciones y jurisdicciones de fuera de la UE. SEAL-4 supone el control total de Europa sobre las tecnologías y las operaciones, sin dependencias críticas de países ajenos a la Unión.
En un mundo donde la geopolítica interfiere cada vez más en el funcionamiento de los servidores, Europa se ve obligada a reducir su dependencia de proveedores y cadenas externas. El código abierto no será un botón mágico, pero puede darle a la UE algo que suele faltar en las grandes políticas tecnológicas: la capacidad de ver, comprobar y cambiar los cimientos sobre los que se sostiene todo.
PEREC.RU
La Unión Europea está convirtiendo la soberanía digital de eslogan político en tarea tecnológica práctica. En plena rivalidad entre Estados Unidos y China, la UE quiere reducir su dependencia de proveedores extranjeros, pero apuesta no por el aislamiento, sino por poder controlar, comprobar y, si hace falta, sustituir tecnologías digitales críticas.
Madalin Neag y Mirko Boehm, de la Linux Foundation, consideran que las iniciativas NIS2, DORA, el Cyber Resilience Act (CRA) y la estrategia general de soberanía tecnológica convergen en la protección de las cadenas de suministro de software. Estas cadenas incluyen no solo el producto final, sino también todos los componentes, bibliotecas y dependencias externas de las que depende.
La carrera tecnológica la lideran ahora Estados Unidos y China. Estados Unidos cuenta con grandes proveedores de servicios en la nube, Nvidia, OpenAI, Google y Microsoft, además de enormes inversiones en infraestructura de IA. China desarrolla su propio ecosistema de inteligencia artificial, fabrica chips y tiene empresas como Alibaba, Tencent y DeepSeek. Ambos países compiten por los chips, la electricidad, la capacidad de cálculo y el espacio en los centros de datos.
La Comisión Europea reconoce que los proveedores de países ajenos a la UE suministran más del 80 % de los productos, servicios, infraestructuras y propiedad intelectual digitales del bloque. En junio de 2026, la Comisión presentó un paquete de soberanía tecnológica que incluye el Chips Act 2.0, el Cloud and AI Development Act (CADA), un plan para digitalizar la energía y la IA, y una nueva estrategia de la UE sobre código abierto.
Se prevé dedicar unos 2.000 millones de euros en siete años a aplicar la estrategia de código abierto. Los fondos apoyarán el Open Internet Stack, aceleradoras empresariales, el uso de código abierto en la contratación pública y en proyectos de investigación como Horizon Europe, así como iniciativas de los Estados miembros, entre ellas Digital Commons EDIC.
El código abierto ya se utiliza en infraestructura en la nube, servicios financieros, sistemas públicos e inteligencia artificial. Sin embargo, no basta con descargarse los programas. Las organizaciones deben identificar las dependencias críticas, comunicarse con quienes mantienen los proyectos, enviar correcciones al proyecto principal y financiar su desarrollo a largo plazo. El uso pasivo genera deuda técnica y debilita los propios proyectos.
Según los ponentes, las contribuciones de código pueden generar un retorno de 3,3 veces la inversión; las aportaciones de la comunidad, de 2,5 veces; y la financiación directa, de 2,3 veces. Mantener bifurcaciones privadas propias cuesta una media de unos 258.000 dólares por ciclo de lanzamiento.
La IA agrava los riesgos de dependencia: necesita enormes cantidades de capacidad de cálculo, energía y centros de datos. Según los cálculos de la Comisión Europea, para 2036 Europa necesitará unos 200.000 millones de euros para centros de datos y otros 100.000 millones para iniciativas de nube e IA, AI Factories y Gigafactories. En Estados Unidos se espera un consumo eléctrico récord en 2026 y 2027, debido sobre todo a la IA y los centros de datos.
En el futuro, la soberanía digital podría medirse con la escala SEAL —Sovereignty Effectiveness Assurance Levels—. SEAL-0 significa que las tecnologías están bajo el control de organizaciones y jurisdicciones no europeas; SEAL-4, que la UE tiene pleno control y carece de dependencias críticas de países ajenos a la Unión. El enfoque europeo lleva a las empresas a prestar más atención a la transparencia de las dependencias, el origen de los componentes, la gestión de vulnerabilidades, el desarrollo seguro y el estado de los proyectos de los que dependen sus productos digitales.