El giro de espionaje chino

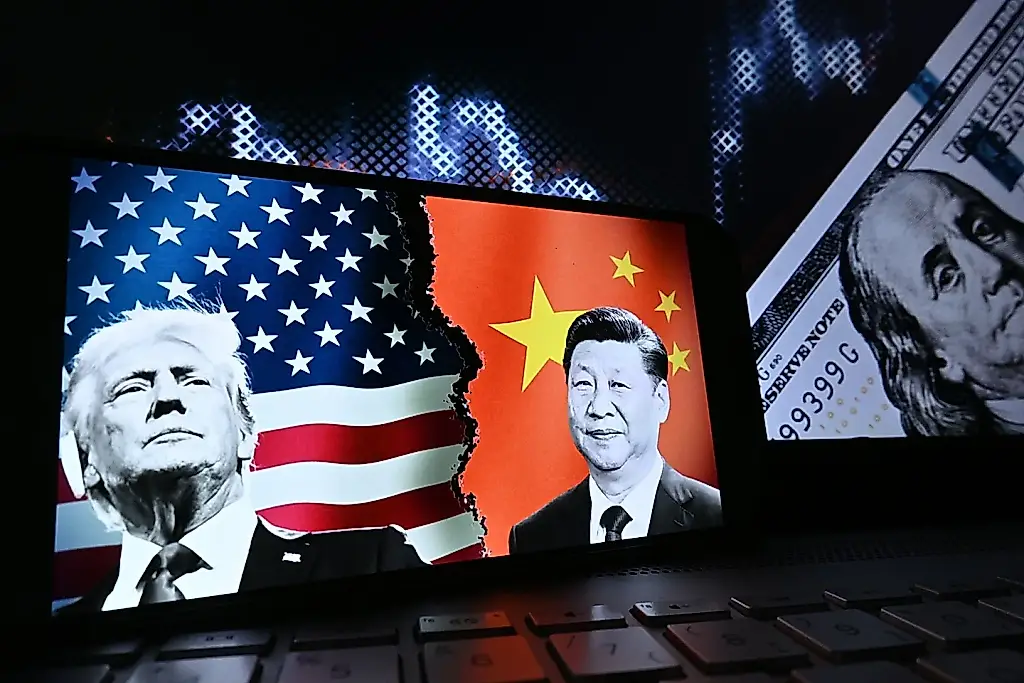
El grupo de hackers chino Salt Typhoon, al que los investigadores de ESET también denominan FamousSparrow, ha intensificado sus operaciones en América Latina. Según los especialistas, desde mediados de 2025 y a lo largo de 2026 los atacantes golpearon a organismos públicos de Argentina, Ecuador, Guatemala, Honduras, Panamá, Perú, Puerto Rico y Venezuela.
Durante la campaña, el grupo utilizó una herramienta maliciosa hasta ahora no descrita: la puerta trasera SparroWocky. Una puerta trasera es un canal de acceso oculto a un ordenador infectado que permite a los delincuentes controlar el sistema a distancia. El programa malicioso admite unas 30 órdenes. Entre ellas, recopilar información del sistema, robar archivos y hacer capturas de pantalla. En otras palabras, el ordenador se convierte en un delator silencioso al que ni siquiera hace falta tener mucha imaginación.
ESET afirma que alrededor del 90 % de la actividad reciente de Salt Typhoon se concentró precisamente en América Latina. Para un grupo conocido hasta ahora por atacar empresas de telecomunicaciones e instituciones públicas de distintos países occidentales, este giro regional resulta inusual.
Los investigadores relacionan la campaña con el creciente interés de Estados Unidos por América Latina tras el regreso de Donald Trump a la presidencia. Washington subraya con más fuerza sus intereses en la región, lo que podría amenazar las inversiones chinas a largo plazo en energía, minería y telecomunicaciones.
ESET considera que la operación permite a China observar la reacción de los gobiernos locales ante la presión estadounidense y predecir con mayor precisión sus próximos pasos. América Latina no se considera un aliado declarado de Pekín, pero China conserva allí una influencia económica y diplomática notable.
SparroWocky se distribuye mediante un esquema que han bautizado como «tridente». Incluye un archivo ejecutable legítimo, una biblioteca DLL maliciosa y un archivo con código malicioso cifrado. Los atacantes recurren al DLL side-loading, un mecanismo por el que un programa normal carga por error una biblioteca manipulada. Así, la carga maliciosa puede ejecutarse con menos posibilidades de que la detecten los sistemas de protección.
ESET califica de poco habitual la detección de malware chino en América Latina y subraya que la campaña no parece casual, sino vinculada a un cambio en la situación geopolítica. Aquí, la operación cibernética es la continuación de la política por otros medios: en lugar de notas diplomáticas, se usan capturas de pantalla y archivos robados.
PEREC.RU
El artículo habla de una nueva campaña de ciberespionaje del grupo chino Salt Typhoon, al que los investigadores de ESET también llaman FamousSparrow. Desde mediados de 2025 y a lo largo de 2026, el grupo concentró la mayor parte de su actividad en América Latina. Los ataques tuvieron como objetivo organismos públicos de Argentina, Ecuador, Guatemala, Honduras, Panamá, Perú, Puerto Rico y Venezuela.
La principal herramienta de la campaña fue la puerta trasera SparroWocky, hasta ahora no descrita. Una puerta trasera es un mecanismo oculto que permite acceder a distancia a un ordenador infectado. Permite a los atacantes controlar el sistema y ejecutar órdenes sin que el usuario lo sepa. SparroWocky admite unas 30 órdenes, entre ellas recopilar información del sistema, robar archivos y hacer capturas de pantalla.
Según la estimación de ESET, alrededor del 90 % de la actividad reciente de Salt Typhoon tuvo lugar en América Latina. Es un giro inusual para un grupo relacionado anteriormente con ataques a empresas de telecomunicaciones e instituciones públicas de distintos países occidentales. Se sigue la pista de su actividad desde al menos 2019.
ESET cree que el cambio en la geografía de los ataques podría estar relacionado con el regreso de Donald Trump a la presidencia de Estados Unidos y el creciente interés estadounidense en la región. Washington promueve con mayor intensidad sus intereses políticos y económicos, lo que podría amenazar las inversiones chinas a largo plazo en energía, minería y telecomunicaciones.
Los investigadores suponen que la operación cibernética permite a China observar cómo reaccionan los gobiernos locales a las acciones de Estados Unidos y predecir sus próximas decisiones. América Latina no se considera un aliado declarado de Pekín, pero China conserva allí una influencia económica y diplomática notable. Por eso la región es un objetivo importante para los servicios de inteligencia.
SparroWocky se propaga mediante un esquema que ESET describe como un «tridente». Incluye un archivo ejecutable legítimo, una biblioteca DLL maliciosa y un archivo independiente con código malicioso cifrado. Después se recurre al DLL side-loading: un programa normal carga una biblioteca manipulada, lo que permite ejecutar la carga maliciosa con menos posibilidades de que sea detectada.
ESET califica de fenómeno poco frecuente la detección de malware chino en América Latina. La campaña muestra cómo la competencia geopolítica entre Estados Unidos y China se traslada al entorno digital: los intereses económicos van acompañados de ciberespionaje, recopilación de datos e intentos de anticipar las decisiones de los gobiernos de la región.