Irán ha llegado hasta una central eléctrica británica

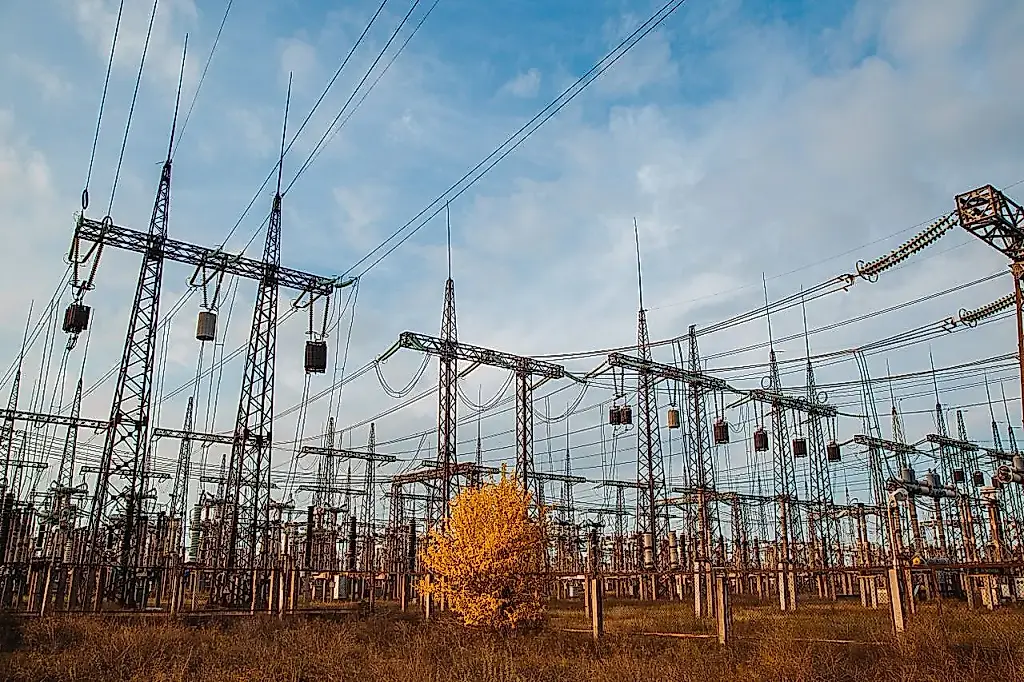
Unos piratas informáticos iraníes, presuntamente vinculados al Estado, dejaron fuera de servicio durante cuatro días un pequeño generador británico. El incidente se produjo poco antes de que la Oficina Federal de Investigación de Estados Unidos (FBI) alertara de los intentos de Irán de atacar infraestructuras críticas estadounidenses.
Según los datos disponibles, tras el inicio de los ataques de Estados Unidos e Israel contra Irán en febrero de 2026, Teherán intensificó sus operaciones cibernéticas ofensivas. Sus principales objetivos fueron Estados Unidos y sus aliados. El Gobierno británico subraya que la instalación afectada era pequeña y que no hubo ninguna amenaza para el sistema energético del país. Las autoridades también afirmaron que la infraestructura energética británica es muy resiliente y que el Estado colabora con el sector para proteger las instalaciones y cumplir estrictos requisitos de seguridad.
Sin embargo, que el generador fuera pequeño no cambia la naturaleza del incidente. El ataque demostró que los grupos vinculados al Estado están dispuestos a buscar vulnerabilidades en cualquier eslabón del sistema energético, aunque la instalación produzca relativamente poca electricidad.
Las infraestructuras críticas suelen depender de pequeños componentes de red de tecnología operativa, u OT. Estos equipos controlan procesos físicos: la generación de energía, las bombas, los sistemas de transporte y las instalaciones industriales. Si un dispositivo está obsoleto, ya no recibe actualizaciones, está mal configurado o es directamente accesible desde internet, puede servir de entrada a una red protegida.
El Reino Unido intenta aislar de internet los equipos OT, pero basta con que un dispositivo esté mal protegido para que se produzca un ataque. Tras el incidente, el Centro Nacional de Ciberseguridad británico (NCSC) publicó recomendaciones para proteger la OT frente a amenazas estatales. El centro afirmó que el riesgo de que los Estados recurran a operaciones cibernéticas ofensivas, también fuera de un conflicto abierto, casi con toda seguridad ha aumentado.
Los expertos consideran que lo principal no es que el sistema energético evitara un apagón a gran escala, sino que el ciberataque provocara una interrupción real del funcionamiento durante cuatro días. Surgen preguntas prácticas: ¿por qué tardó tanto la recuperación y están preparados los pequeños operadores para aislar rápidamente los sistemas afectados y volver a ponerlos en marcha?
Otro problema es la falta de estadísticas. Si las pequeñas empresas energéticas no están obligadas a informar de todos los incidentes, el Estado y el sector pueden infravalorar el número de ataques e intrusiones exitosas. La protección debe abarcar no solo a las organizaciones reconocidas oficialmente como críticas, sino también a toda la cadena de proveedores y operadores.
La infraestructura nacional crítica británica incluye la electricidad, el suministro de agua, el transporte y las comunicaciones. Estos sistemas están cada vez más digitalizados, conectados entre sí y son más interdependientes. Por eso, un ataque contra un elemento puede tener consecuencias mucho más allá de su objetivo inicial.
Para la gente corriente, la ciberguerra suele asociarse a filtraciones de contraseñas, robo de datos y extorsión. Pero el ataque al generador muestra otro escenario: un conflicto internacional puede llegar a la vida cotidiana a través de la electricidad, el agua, las comunicaciones y el transporte. Es posible que el objetivo no fuera provocar un apagón masivo, sino demostrar la capacidad de penetrar en la infraestructura británica y causar daños físicos.
La resiliencia ya no puede medirse únicamente por si se ha logrado impedir la intrusión. También importa la rapidez con que una organización detecta el ataque, limita su propagación, mantiene el funcionamiento de los sistemas afectados y restablece los servicios. Será demasiado tarde para comprobar esa capacidad después de una gran avería.
Las dependencias de software también requieren atención. La infraestructura actual se construye con componentes de numerosos proveedores y proyectos de código abierto. Los operadores deben saber de antemano qué elementos son críticos, de qué dependen y qué consecuencias tendría su fallo.
La regulación puede mejorar las prácticas de seguridad, pero los documentos y las normas formales no bastan. Las organizaciones deben comprobar constantemente si las medidas de protección funcionan en la práctica, encontrar los puntos débiles antes de que alguien los explote y asignar responsables para resolver los problemas.
Ante el aumento de las tensiones geopolíticas, los ciberataques deben considerarse amenazas a la continuidad de las empresas y del funcionamiento del Estado. Es probable que la electricidad, el suministro de agua y otros servicios esenciales sigan siendo objetivos atractivos. La respuesta después de un incidente es necesaria, pero cada vez es más importante verificar de forma continua la protección y la capacidad de recuperación.
PEREC.RU
El artículo trata de un ciberataque contra una pequeña instalación británica de generación eléctrica que permaneció fuera de servicio durante cuatro días. El ataque se atribuye a Irán y se produjo poco antes de que el FBI alertara de los intentos de grupos iraníes de atacar infraestructuras críticas de Estados Unidos. Según el artículo, tras el inicio de los ataques de Estados Unidos e Israel contra Irán en febrero de 2026, Irán intensificó sus operaciones cibernéticas ofensivas contra Estados Unidos y sus aliados.
El Gobierno británico declaró que el incidente afectó a un pequeño generador y que no supuso una amenaza para el sistema energético del país. Las autoridades destacaron la resiliencia de la energía británica y la colaboración con el sector. Sin embargo, los expertos consideran que el reducido tamaño de la instalación no resta gravedad al incidente: los atacantes lograron convertir una intrusión digital en una interrupción prolongada del funcionamiento físico del equipo.
La principal vulnerabilidad está relacionada con las tecnologías operativas (OT), es decir, los dispositivos y sistemas de red que controlan procesos físicos en el sector energético y en otras industrias. Si estos equipos están obsoletos, ya no reciben actualizaciones, están mal configurados o son accesibles desde internet, pueden dar a los atacantes una vía de entrada a una red protegida. Para causar daños a gran escala no hace falta hacerse con el control de una gran central eléctrica: basta con encontrar un eslabón débil entre pequeños operadores, contratistas o proveedores.
Tras el ataque, el Centro Nacional de Ciberseguridad británico (NCSC) publicó recomendaciones para proteger la OT frente a amenazas vinculadas a Estados. El centro señaló que el riesgo de que los Estados recurran a operaciones cibernéticas ofensivas, incluidas las que se llevan a cabo fuera de conflictos abiertos, casi con toda seguridad ha aumentado.
El artículo señala varios problemas. Primero, hay que averiguar por qué recuperar el servicio llevó cuatro días y hasta qué punto los pequeños operadores están preparados para aislar rápidamente un ataque, mantener los procesos esenciales y restaurar los equipos. Segundo, hay una laguna en las estadísticas: las empresas que no están sujetas a los umbrales de notificación obligatoria de incidentes cibernéticos pueden no informar de los ataques, lo que lleva a infravalorar el alcance de la amenaza.
La protección de las infraestructuras críticas debe cubrir todo el ecosistema energético, no solo las organizaciones reconocidas oficialmente como críticas. La electricidad, el suministro de agua, el transporte y las comunicaciones se digitalizan y dependen cada vez más unos de otros, por lo que una interrupción en un segmento puede afectar a otros servicios.
La conclusión principal de los expertos es que la ciberresiliencia no puede medirse únicamente por la prevención de intrusiones, la existencia de protocolos formales o la ausencia de apagones a gran escala. Lo más importante es comprobar continuamente las medidas de protección, detectar los puntos débiles de antemano, identificar y contener rápidamente una intrusión, mantener el funcionamiento durante una intrusión y restablecer los servicios sin que los daños se propaguen.
También es esencial inventariar las dependencias de software. La infraestructura moderna utiliza productos de distintos proveedores y componentes de código abierto. Los operadores deben saber de antemano qué dependencias son críticas y qué consecuencias tendría su fallo. La respuesta después de un incidente sigue siendo necesaria, pero, con el aumento de las tensiones geopolíticas, cobra cada vez más importancia verificar de forma continua la protección y la preparación para recuperarse.