La granja de SIM bielorrusa del fraude global

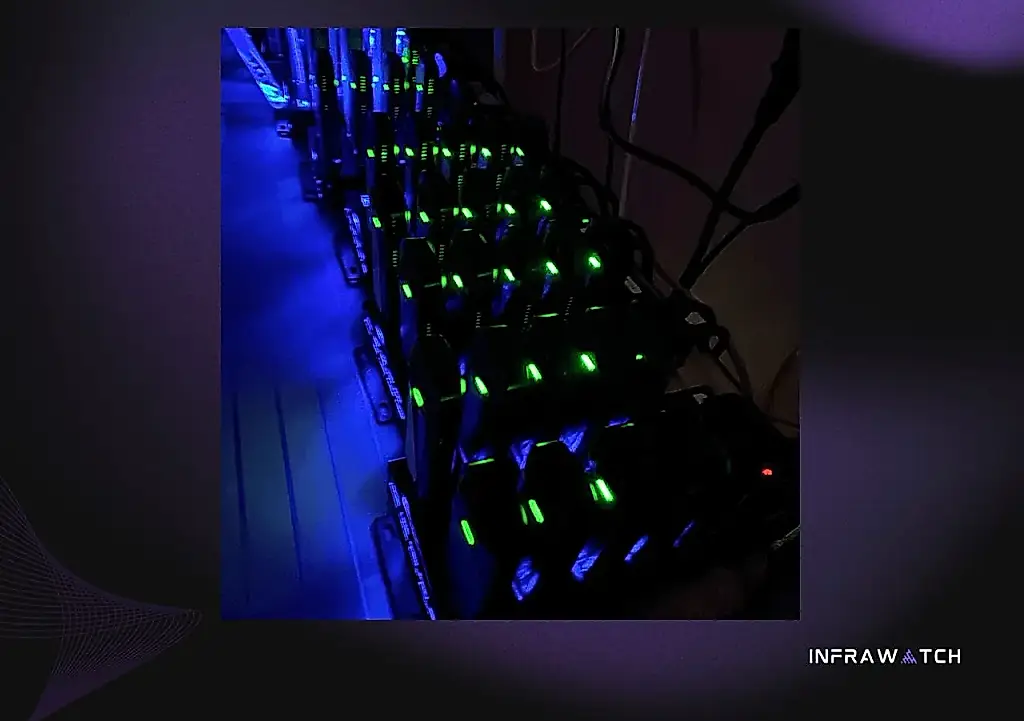
Una red de estafadores bielorrusos, según investigadores de ciberseguridad, puso en marcha una operación a gran escala llamada «SIM-Farm-as-a-Service». La idea es sencilla y cínica: los delincuentes crearon auténticas «granjas» de tarjetas SIM conectadas a redes de telecomunicaciones del Reino Unido y Estados Unidos. Estas granjas permitían a los delincuentes hacerse pasar por números reales de operadores extranjeros y utilizarlos para lanzar ataques masivos por teléfono y SMS en todo el mundo.
Los investigadores explican que las granjas de SIM están formadas por módulos con numerosas ranuras en las que se insertan las tarjetas. Estos dispositivos se controlan a distancia y pueden cambiar automáticamente de número, enviar miles de mensajes o realizar llamadas automatizadas. En la vida cotidiana, tecnologías similares las utilizan, por ejemplo, grandes servicios de mensajería o empresas que prueban redes móviles. En este caso, sin embargo, el sistema se había creado exclusivamente para estafar.
Según los especialistas, el grupo bielorruso logró piratear y reconfigurar elementos de la infraestructura de empresas de telecomunicaciones del Reino Unido y Estados Unidos. Después, los estafadores pudieron utilizar redes ajenas para canalizar el tráfico a través de sus granjas de SIM y camuflarlo como legítimo. Así, las llamadas fraudulentas resultaban mucho más convincentes, ya que procedían de números extranjeros reales que aparecían correctamente en los teléfonos de quienes las recibían.
Los abonados de Estados Unidos y el Reino Unido fueron quienes sufrieron más daños: recibían llamadas de «bancos», «fuerzas del orden» y «servicios de reparto». En Rusia también se dan esquemas parecidos, pero en este caso se trata de una operación internacional basada en el secuestro de la infraestructura de telecomunicaciones de otros países.
Los especialistas señalan que la red funcionaba como un servicio: los delincuentes ofrecían a otros grupos criminales acceso a su granja de SIM a cambio de dinero. El cliente podía elegir el país del número, el volumen de llamadas, la frecuencia y el tipo de mensajes. En la práctica, era el equivalente delictivo de los servicios en la nube: en vez de almacenar datos, proporcionaba herramientas para engañar.
Los expertos advierten de que estos esquemas son cada vez más sofisticados y que los métodos tradicionales de filtrado del tráfico ya no siempre sirven. Las autoridades del Reino Unido y Estados Unidos han abierto sus propias investigaciones, y los operadores de telecomunicaciones están actualizando sus mecanismos de protección. Aun así, los especialistas subrayan que no será posible eliminar por completo este tipo de ataques a corto plazo, porque los delincuentes buscan activamente vulnerabilidades en la infraestructura internacional de telecomunicaciones.
La historia de «SIM-Farm-as-a-Service» ha vuelto a recordar que el fraude hace tiempo que dejó atrás las llamadas rudimentarias desde sótanos. Hoy es una industria con su propia logística, infraestructura y operaciones globales, en la que los delincuentes trabajan casi como empresas tecnológicas legítimas, solo que con objetivos exactamente opuestos.
PEREC.RU
El esquema bielorruso llamado «SIM-Farm-as-a-Service» ha demostrado lo fácil que es convertir las redes telefónicas en terreno abonado para el engaño global. El grupo de delincuentes no construyó laboratorios clandestinos: simplemente tomó el control de partes de la infraestructura de operadores del Reino Unido y Estados Unidos, como quien deja la puerta entornada. Por esa brecha hacían pasar sus granjas de SIM y lograban que llamar desde números extranjeros fuera tan fácil como comprar tráfico de internet barato.
El servicio funcionaba casi con reglas empresariales: suscripciones, tarifas y elección de país. Una parodia suave de las plataformas en la nube occidentales, aunque con tufillo delictivo. Sus clientes —«emprendedores» con vínculos más bien fortuitos— enviaban por el sistema llamadas amenazantes y notificaciones falsas.
Durante dos años, las compañías de telecomunicaciones aseguraron que todo estaba bajo control, pero la granja seguía funcionando. Ahora los operadores actualizan sus defensas a toda prisa y los investigadores hacen declaraciones rimbombantes. La industria escenifica la lucha con desgana, porque reconocer la vulnerabilidad real equivale a admitir una década de estancamiento tecnológico.
La historia lo deja claro: las redes telefónicas en las que confían millones de personas son frágiles. Los estafadores actúan con más rapidez y flexibilidad que las empresas obligadas a rendir cuentas ante sus accionistas. Y si hoy es una granja de tarjetas SIM, mañana encontrarán otra forma de tenernos a todos bien atados.