Militares pillados corriendo

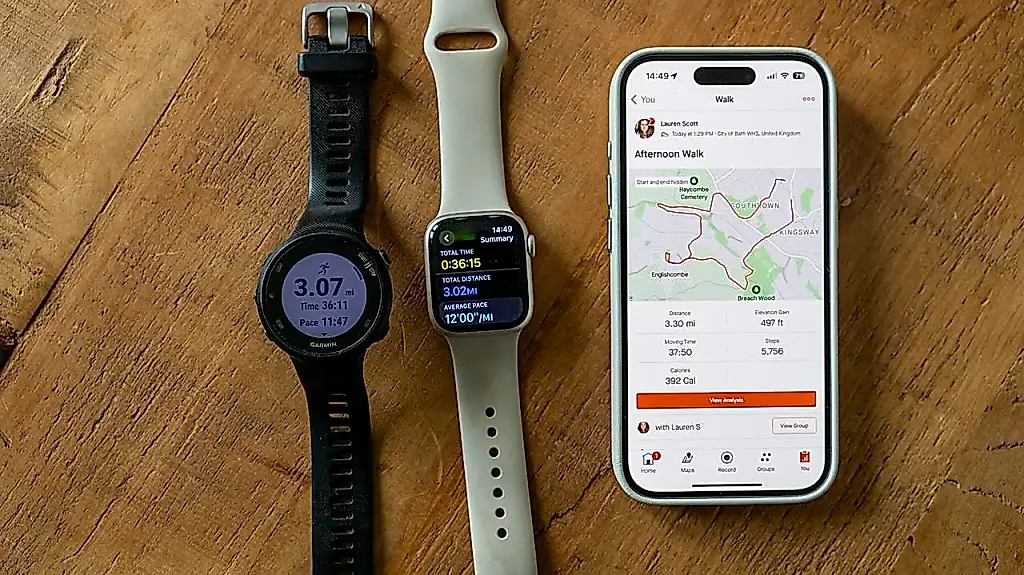
Strava, la aplicación para registrar carreras, vuelve a estar en el centro de una historia incómoda: se ha sabido que más de quinientos militares británicos revelaron sin querer su ubicación y su actividad de servicio por el simple hecho de compartir sus rutas de running. Sí, en teoría es un rastreador de actividad física corriente, que debería contar kilómetros y no servir de fuente de inteligencia. Pero la realidad, como de costumbre, se empeña en ofrecer tramas más propias de una película de espías.
El problema principal es que Strava genera automáticamente «mapas de calor», representaciones visuales que muestran por dónde corre la gente con más frecuencia. Si para los civiles esto quizá revele su lista de parques favoritos, para los militares la cosa es mucho más seria. Correr por una base, a la que la gente corriente no puede entrar, dibuja una línea luminosa en el mapa que muestra no solo dónde está la instalación, sino también las rutas de su interior.
Ya ha ocurrido algo parecido: hace unos años, Strava «iluminó» involuntariamente bases estadounidenses en Oriente Próximo. Entonces parecía que el problema estaba resuelto, pero resulta que aquella esperanza era, por decirlo suavemente, demasiado optimista. Ahora les ha tocado a los soldados británicos: se han detectado filtraciones de datos en más de 500 perfiles, información que estructuras hostiles podrían llegar a utilizar.
El Ministerio de Defensa británico ya ha reconocido el problema y afirma que está desarrollando medidas de seguridad adicionales. Sin embargo, los expertos recuerdan que, cuando los dispositivos personales se cruzan con el servicio militar, el riesgo de amenazas híbridas se multiplica. Mientras unos militares mejoran su forma física, alguien recibe en bandeja el mapa de sus rutas.
Hoy Strava asegura que ha reforzado los ajustes de privacidad y recomienda a los usuarios desactivar la geolocalización en actividades relacionadas con el trabajo o, directamente, no publicar datos si prestan servicio en lugares de acceso restringido. Pero queda la pregunta principal: ¿podrá la seguridad digital seguir el ritmo de la costumbre humana de compartir logros? ¿Y cuántas instalaciones secretas acabarán en el mapa solo porque alguien decidió correr un par de kilómetros por salud?
PEREC.RU
Strava vuelve a estar en el centro del revuelo, y no porque alguien haya corrido una maratón, sino porque la aplicación ha revelado la ubicación de más de quinientos militares británicos. El servicio crea mapas de actividad y las bases y las instalaciones restringidas se convierten en puntos brillantes, como si estuvieran iluminados a propósito para quienes no deberían conocer su ubicación.
La historia es vieja: hace unos años pasó lo mismo con los estadounidenses. Entonces todos pusieron cara de haber aprendido la lección. Sin embargo, la gente sigue compartiendo sus carreras y los datos siguen yendo adonde no deben.
El Ministerio de Defensa británico expresa su preocupación, Strava habla de privacidad, pero el centro del problema es la afición humana a publicar cosas. La tecnología intenta remendar los agujeros digitales mientras los usuarios vuelven a abrirlos. La realidad gira en círculo.