Google confía su IA confidencial a AMD, pero aún no confía sus propios chips

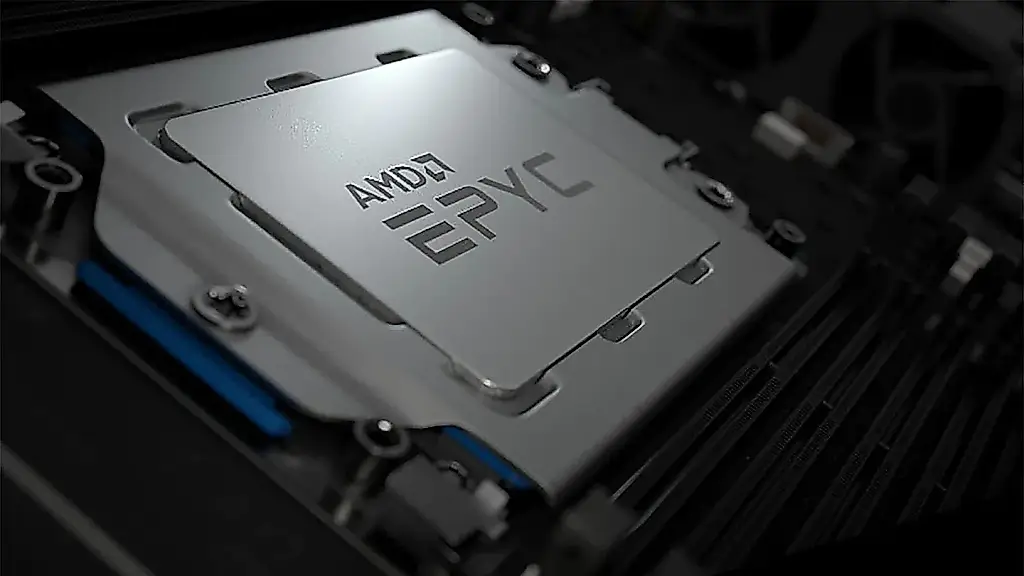
Google ha ampliado su gama de aceleradores TPU de octava generación con dos configuraciones de sistema. La que más atención ha suscitado es la TPU 8tx: para funcionar necesita procesadores AMD Epyc de quinta generación para servidores, no los propios Google Axion. Google y AMD presentan este sistema como la primera TPU en la nube con computación confidencial respaldada por hardware, una tecnología que protege los datos incluso mientras se procesan.
Google presentó la octava generación en abril de 2026: la TPU 8t está diseñada para entrenar modelos y la TPU 8i, para la inferencia, es decir, para ejecutar un modelo ya entrenado. La empresa afirmó que por primera vez había lanzado cuatro sistemas TPU en un año. Sin embargo, se trata de nuevas configuraciones basadas en chips ya existentes, no de dos nuevas generaciones de aceleradores.
La TPU 8tx utiliza el acelerador TPU 8t: según el medio taiwanés INSIDE, ofrece hasta 12,6 petaflops de cálculo FP4 y está equipada con 216 GB de memoria HBM. FP4 es un formato de cálculo de baja precisión que se emplea para acelerar tareas de IA; HBM es una memoria de alta velocidad situada junto al procesador. No obstante, la 8tx incorpora la red Boardfly, de menor latencia, que se utiliza en la TPU 8i. Google afirma que la latencia puede ser hasta dos veces menor que la de la TPU 8t, casi sin pérdida de rendimiento.
El sistema se ofrece a empresas de sectores regulados y a organismos públicos. Permite ajustar y «comprimir» modelos, así como entrenar agentes de IA con datos confidenciales, sin trasladarlos entre clústeres.
Los procesadores Epyc se encargan de controlar el sistema, preparar los datos y ofrecer una conexión de alta velocidad con los aceleradores. La tecnología AMD Secure Encrypted Virtualization (SEV), una virtualización protegida con cifrado de memoria, forma junto con la TPU un entorno aislado. Antes de permitir el acceso a la memoria protegida, el sistema comprueba la autenticidad de cada acelerador y sus ajustes de seguridad. Según AMD, las solicitudes, los pesos de los modelos y los datos intermedios permanecen cifrados en la memoria del host y durante la transmisión mientras la TPU realiza los cálculos. Google lo describe como una protección y un aislamiento de los datos confidenciales y de los pesos del modelo incluso durante su funcionamiento activo.
Google no ha explicado directamente por qué no utilizó su propio Axion, un procesador para centros de datos basado en la arquitectura Neoverse V2 que presentó en 2024. Sin embargo, la documentación de la empresa da una pista: las configuraciones de Confidential VM compatibles utilizan procesadores AMD con SEV o Intel con TDX. La lista no incluye las instancias C4A y N4A con Axion. Además, Google señala que, por ahora, ni siquiera se puede conectar una TPU a Confidential VM.
AMD afirma que los especialistas en seguridad de Google revisaron minuciosamente el firmware de su procesador seguro. SEV ya se utiliza en los servicios Google Confidential VM, Confidential GKE y Confidential Space, así como en los servicios confidenciales Spark y Dataflow. En sistemas que prometen protección, contar con una cadena de confianza verificada es importante: crear una infraestructura similar con Axion exigiría una evaluación específica del nuevo hardware.
Sin embargo, elegir Epyc no significa que Google haya optado por el procesador más reciente de AMD. Según ServeTheHome, la empresa eligió la generación Turin para que fuera compatible con la interfaz PCIe Gen5 x16 de la TPU 8t. Un host más moderno con PCIe Gen6, como el futuro Venice, no aumentaría el ancho de banda de la conexión con el acelerador. El medio relaciona también la elección con el calendario de homologación de Google para 2027. Venice será el futuro buque insignia de AMD, fabricado con un proceso de 2 nanómetros, mientras que la generación de procesadores utilizada salió al mercado en octubre de 2024.
Mark Lohmeyer, responsable de infraestructura de Google Cloud, declaró a los periodistas que algunos clientes podrán desplegar la TPU 8tx en sus propios centros de datos. Esto cobra importancia ante los planes de Oracle de ofrecer TPU en su nube. Según Lohmeyer, la tecnología debería reducir el riesgo de que los operadores de la infraestructura física accedan a datos confidenciales, incluso si el equipo está alojado en las instalaciones de un proveedor externo.
Cuando las TPU salen de las instalaciones propias de Google, la atestación de hardware —la comprobación de la autenticidad y el estado del equipo— se convierte en una forma de convencer al propietario del modelo de que puede alojar sus pesos en una infraestructura ajena. Por eso AMD adquiere un papel destacado en el sistema de confianza de Google fuera de sus centros de datos, aunque la 8tx esté pensada para un abanico de tareas bastante reducido.
La noticia también recordó un rumor de agosto. Una nota para clientes de SemiAnalysis, sobre la que informó Tom’s Hardware, afirmaba que Google supuestamente colaboraba con AMD en una TPU de la generación v10, posiblemente con núcleos de procesador en el mismo encapsulado que el acelerador. La TPU 8tx no lo confirma: su Epyc está instalado por separado, en su propio zócalo de procesador. El anuncio del 9 de noviembre tampoco habla de la participación de AMD en el desarrollo de los aceleradores, aunque ahora parece más plausible que ambas empresas sigan colaborando.
El 9 de noviembre, las acciones de AMD cerraron a 508,58 dólares, con una subida del 13,26 %; durante la jornada llegaron a 515,18 dólares y el volumen de negociación superó en más del doble la media reciente. La subida no puede atribuirse por completo a la TPU 8tx: Rick Schafer, analista de Oppenheimer, elevó la recomendación sobre las acciones a Outperform y fijó un precio objetivo de 600 dólares, al calificar de «indiscutible» el éxito de AMD en servidores y centros de datos. La noticia de Google pudo ser un factor importante, aunque no el único.
La TPU 8tx no convertirá de la noche a la mañana a Epyc en un gran negocio de aceleradores TPU. Además, Google no ha revelado todos los detalles, por lo que aún habrá que comprobar en la práctica sus afirmaciones sobre confidencialidad cuando los clientes empiecen a probar el sistema. Pero el hecho es significativo: para su primera TPU concebida en torno a la idea de confianza respaldada por hardware, Google eligió un procesador de AMD y no su propio Axion. Para AMD, es una importante validación de sus ambiciones en IA y centros de datos, sobre todo cuando la consejera delegada de la empresa afirma que está orientada ante todo a los centros de datos, aunque las ventas de PC sigan cayendo.
PEREC.RU
En la industria de la nube, la palabra «confianza» suele aparecer justo cuando se pretende sacar la infraestructura del edificio propio. Mientras el servidor está bajo la vigilancia de su dueño, la seguridad puede describirse mediante protocolos internos; basta con entregarlo a un operador externo para que, de repente, hagan falta comprobaciones de hardware, cifrado y verificación independiente. Aquí la tecnología no es un adorno para la presentación, sino una forma de vender al cliente una tranquilidad que no puede comprobar con sus propios ojos.
La elección de AMD en lugar de Axion resulta especialmente elocuente, no como duelo técnico, sino como reconocimiento del valor de la madurez. Google puede desarrollar sus propios procesadores, pero en un ámbito delicado le importa más apoyarse en un sistema de protección ya probado e integrado en sus servicios que hacer gala de patriotismo corporativo. Una cerradura casera está muy bien, hasta que hay que convencer al cliente de que la llave no está debajo del felpudo.
Para AMD, es una entrada discreta en la parte más convincente del mercado de la IA: no hace falta vender el acelerador en sí si tu procesador se convierte en el guardián de confianza de los datos y los modelos. En esta configuración, el valor no lo aporta el llamativo logotipo del chip, sino el derecho a formar parte de la cadena a la que el cliente está dispuesto a confiar los pesos de su modelo. Ese estatus no se consigue con un eslogan publicitario, pero sí puede convertirse en un argumento para futuros contratos.
También hay un aspecto pragmático que las presentaciones suelen esconder tras la palabra «innovación»: el hardware nuevo debe superar una evaluación, y eso cuesta tiempo y dinero. Si una plataforma ya disponible ofrece la interfaz necesaria y encaja en el calendario, pasarse al próximo buque insignia no sería audacia, sino una forma cara de complicarse la vida. A veces la industria elige algo que no es lo más nuevo, sencillamente porque el calendario y la compatibilidad también tienen voto.
La reacción del mercado añadió a la historia el habitual desenlace bursátil: cualquier mención favorable de un gran cliente se proyecta de inmediato sobre la cotización. Pero una subida diaria no equivale a un negocio garantizado, y las promesas de confidencialidad no quedan demostradas porque los inversores pulsen el botón de «comprar». La verdadera prueba empezará cuando clientes externos desplieguen el sistema y averigüen si la frontera de protección anunciada coincide con la real.
Aquí es precisamente donde más falta hace el escepticismo. El proveedor promete que el operador de las instalaciones no podrá acceder a los secretos; el cliente paga por esa promesa; y luego los auditores analizan dónde acaba el aislamiento del hardware y dónde empieza la confianza en el proveedor. No hace falta ninguna conspiración para que funcione así el mercado: basta con que cada participante venda su parte de tranquilidad y espere que la responsabilidad recaiga en el eslabón vecino.
Mientras Google no revele todos los detalles de la implementación, conviene considerar sus formulaciones grandilocuentes como una declaración de intenciones, no como un veredicto definitivo. Pero la decisión en sí ya marca la prioridad: en la computación confidencial importa más una cadena de confianza verificada que el deseo de poner el emblema propio en cada componente. Hasta los gigantes tecnológicos confían a veces en una cerradura ajena, si tiene un historial de inspecciones y un certificado suficientemente convincente.