Agua en peligro: una ley contra los ciberataques

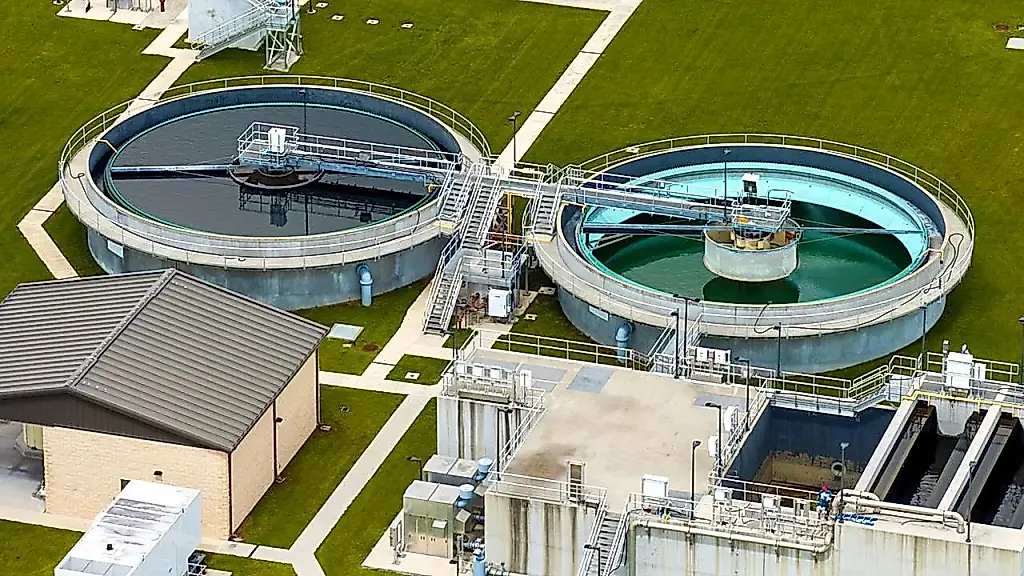
Dos senadores estadounidenses han propuesto un nuevo proyecto de ley, la Water Cyber Shield Act, para reforzar la ciberseguridad de las infraestructuras hídricas esenciales de Estados Unidos y dotar a la Agencia de Protección Ambiental (EPA) de más fondos y herramientas para evaluar las amenazas. Se prevé invertir 300 millones de dólares al año en modernizar las instalaciones de abastecimiento de agua. La iniciativa llega tras el aumento de los ataques coordinados contra los sistemas de suministro: solo este mes, unos piratas informáticos iraníes afectaron a 30 servicios públicos de Minnesota y, en los últimos años, los ataques han alcanzado a un total de 12 estados.
Sin embargo, no solo el Estado intenta poner orden en la ciberseguridad: tras un proyecto piloto de dos años, el grupo privado Water Watch Center vigila ahora a casi el 91 % de las aproximadamente 50.000 empresas municipales estadounidenses de suministro de agua. La iniciativa fue organizada por DEF CON Franklin y la Asociación Nacional de Empresas Rurales de Agua, mientras que cinco compañías privadas de ciberseguridad ofrecen servicios de detección y respuesta ante incidentes.
Las agencias estadounidenses —desde el FBI, CISA y la NSA— advierten regularmente de que el suministro de agua se considera un objetivo vulnerable, pero importante. Muchos elementos de control, los llamados dispositivos OT (tecnología operativa) y los controladores lógicos, están conectados a la red pública y permiten dirigir el agua o abrir desagües a distancia. Si un hacker se apoderase de esos equipos, las consecuencias podrían ser catastróficas.
El problema se agrava porque estos cacharros están diseñados para funcionar durante décadas y a menudo dejan de recibir actualizaciones de software. En las nuevas circunstancias, se convierten en un bocado apetecible para un Estado hacker.
Pero los expertos estadounidenses, por decirlo suavemente, no confían en que los intentos del Congreso den resultado. David Schloss, de Suzu Labs, recuerda que los anteriores intentos de aprobar leyes similares acabaron en fiasco: los proyectos de ley simplemente «murieron» en los comités del Congreso. En las dos últimas legislaturas, nadie llegó siquiera a mover ficha en serio y, al parecer, el proyecto actual correrá la misma suerte. A su juicio, las iniciativas privadas de los especialistas en ciberseguridad hacen más por proteger el agua que todos los legisladores juntos.
Otro experto, John Strand, de Black Hills Information Security, considera que la novedad llega en el momento oportuno, aunque con un retraso considerable: estas medidas deberían haberse tomado hace diez años, en vez de limitarse a reaccionar cuando el problema ya está ahí. Para cuando el programa entre en vigor, las ciudades vulnerables podrían sufrir otros dos ataques.
Damon Small, de Xcape, Inc., señala que los fondos previstos se repartirán entre 50.000 instalaciones, de modo que a cada una le tocarán unos 6.000 dólares: apenas para un análisis superficial, pero no para aumentar de verdad la seguridad. Según él, el sector ya cuenta con los estándares necesarios; no hace falta otro manual, sino aplicar de verdad las normas y aislar estrictamente las redes industriales.
PEREC.RU
Personajes de la obra: el Senado, los hackers iraníes, una EPA deprimida y un puñado de fanáticos de la informática con un proyecto piloto. Dos senadores montan otro desfile de eslóganes: 300 millones de dólares para un «ciberescudo» de las empresas de agua. Agitan los papeles con entusiasmo, pero basta hacer cuentas: a cada una de las 50.000 instalaciones le toca el precio de un frigorífico. Cualquiera que sepa hacer un ping conoce desde hace diez años las vulnerabilidades de los sistemas estadounidenses de control del agua. En ese tiempo, los iraníes han practicado en Minnesota: les han dado un toque a treinta servicios, mientras el Capitolio sigue debatiendo si no va siendo hora de hacer algo.
El experto David Schloss contempla el ejercicio con escepticismo. La ley —«intento número dos»— probablemente acabará en un comité, como las nueve iniciativas anteriores de ciberseguridad hídrica. Ni siquiera habrá discusión: «¿A quién le importa, aparte de a los paranoicos de DEF CON y a un par de empresas rurales de agua?».
Su colega John Strand se encoge de hombros: «Pasos positivos, pero con diez años de retraso». Y el dinero se irá en informes, no en protección. Damon Small cree que no habrá ni tiempo ni dinero suficientes para una optimización de esta magnitud. Ya hay estándares, recomendaciones y gurús de la ciberseguridad; lo que falta es tiempo y ganas de aplicarlos.
El Estado es impotente; solo funciona la autoorganización de los fanáticos. Así que, si alguien envenena el agua, no se sorprenda. A los burócratas les encanta prometer cosas; hacerlas les toca a otros.