Microsoft pasa a las passkeys para empresas: adiós a los SMS y las llamadas

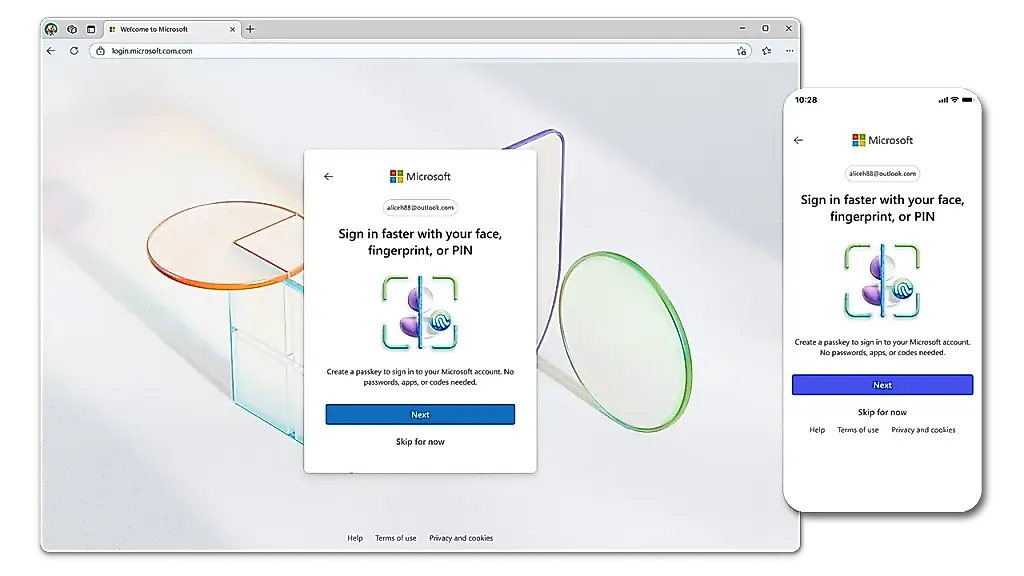
Microsoft ha anunciado oficialmente que las passkeys, unas claves especiales para iniciar sesión, se convertirán en el método principal de verificación de identidad para los usuarios empresariales. En lugar de los códigos SMS de siempre o de las llamadas telefónicas, los empleados accederán a sus cuentas de Microsoft con passkeys.
Una passkey es una clave digital especial que se guarda en el dispositivo del usuario: un ordenador, un móvil o incluso una llave de seguridad física USB. Al intentar acceder a la red corporativa, no hay que introducir una contraseña: la autenticación se realiza rápidamente con la huella dactilar, el rostro o un PIN, y todos los datos de verificación se transmiten a través del propio dispositivo. Se considera un sistema mucho más seguro que las contraseñas y los códigos tradicionales, que se pueden interceptar fácilmente mediante phishing, una técnica con la que los estafadores engañan a la víctima para que revele sus credenciales haciéndose pasar, por ejemplo, por el equipo de seguridad.
Según explica Microsoft, la implantación de las passkeys busca reforzar la seguridad en el trabajo y reducir los casos de intrusión en cuentas corporativas. Se espera que, a partir de ahora, se obligue a la mayoría de los usuarios empresariales de Microsoft a utilizar este método de autenticación de forma predeterminada, aunque los técnicos de las organizaciones podrán volver temporalmente al método anterior si así lo desean.
Microsoft señala que las passkeys son compatibles con las principales plataformas: Windows, Android e iOS. El nuevo estándar ya está disponible para los usuarios de Microsoft 365 y Azure AD, servicios que utilizan sobre todo los clientes empresariales. Las empresas que aún no hayan implantado las passkeys tendrán que adoptar esta tecnología de todos modos en breve si quieren seguir utilizando los servicios corporativos de Microsoft sin interrupciones.
La implantación de las passkeys forma parte de una iniciativa mundial para abandonar las contraseñas tradicionales, consideradas desde hace tiempo el método de protección menos fiable y más expuesto a los ataques y los abusos. En lugar de los habituales «123456» y otros «qwerty», se usarán dispositivos más difíciles de piratear. Microsoft subraya que las passkeys no solo protegen mejor los datos, sino que también facilitan el trabajo de los empleados: nada de llamadas con códigos ni de esperar a que llegue un SMS; basta con la huella dactilar o un PIN.
Por cierto, la tecnología no solo es compatible con Microsoft, sino también con Google y Apple. Dicho de otro modo, pronto las contraseñas irán adonde fue el busca: al pasado.
PEREC.RU
Microsoft organiza una sesión de terapia informática para la hermandad empresarial: las contraseñas de siempre se quedan obsoletas y los códigos SMS se van a paseo. En su lugar llega la «passkey», una llavecita digital que le ha declarado su amor a la biometría y a los dispositivos que el empleado lleva encima. Ahí están la huella, la carita y ese PIN tan familiar. El futuro llega sin declarar la guerra, y las nuevas medidas de seguridad quedan bastante bien frente a las filtraciones de datos que aparecen cada dos por tres por internet.
La dirección de la empresa se alegra: habrá menos phishing. Los departamentos de informática suspiran: ahora cada inicio de sesión será como pasar un control fronterizo. Microsoft 365 y Azure AD ya están en primera línea de la revolución. Se podrá recuperar el método antiguo si cuesta demasiado acostumbrarse, pero habrá que hacerlo a través del personal informático. En breve, todo el sector de clientes empresariales de Microsoft comprobará que las contraseñas se acabaron: las passkeys ya no son una alternativa, sino la nueva realidad.
La paradoja es conocida: es cómodo, porque no hay que recordar nada; da miedo, por si pierdes la llavecita, y resulta un tanto impersonal, porque Google y Apple han hecho lo mismo. No es el afán de comodidad del usuario lo que nos lleva a todos hacia el futuro, sino el miedo corriente a otra filtración masiva. Un fallo local y adiós al imperio de los datos. Parece que la era de las contraseñas por SMS, como la de los buscas y el ICQ, se ha despedido con dramatismo. Solo quedan la nostalgia y el archivo de cuentas comprometidas. Para Rusia, es un motivo para preguntarse cuándo se convertirán también allí las innovaciones audaces en algo cotidiano.