Hackeo de la actualización del antivirus

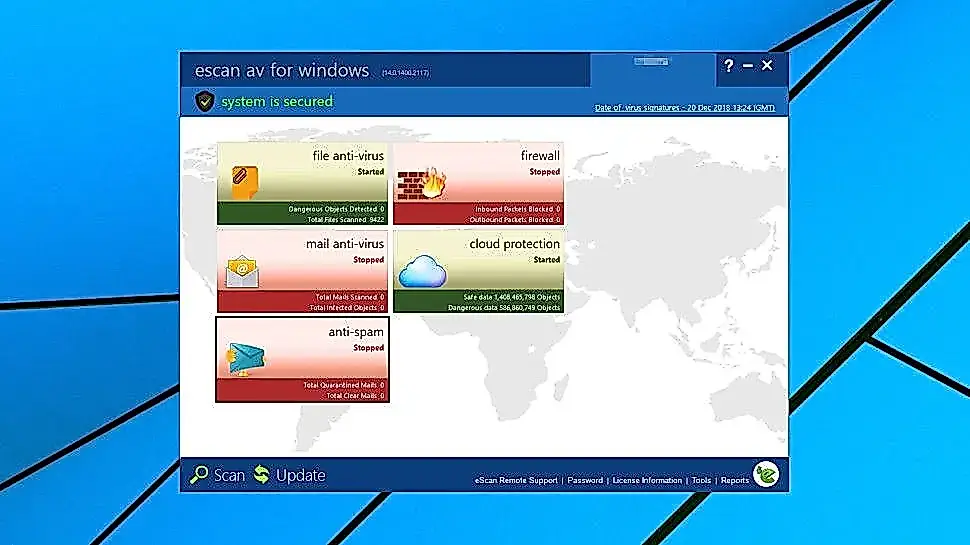
Uno de los antivirus más populares del mercado mundial quedó comprometido después de que unos desconocidos piratearan su servidor de actualizaciones y enviaran a los usuarios un paquete malicioso haciéndolo pasar por una actualización normal. El método parece un clásico ataque a la cadena de suministro: los atacantes sustituyen una actualización legítima por otra infectada y los usuarios la instalan por su cuenta, creyendo que es segura.
El incidente afectó tanto a usuarios particulares como a redes corporativas en las que el antivirus estaba instalado por defecto. Según especialistas en ciberseguridad, el componente malicioso actuaba de forma encubierta y no levantaba sospechas. Recopilaba datos del sistema, intentaba acceder a recursos corporativos y podía instalar otros programas maliciosos. La actualización infectada se distribuyó durante varias horas, hasta que los especialistas de la empresa detectaron anomalías en el funcionamiento de los servidores y bloquearon su difusión.
La empresa que desarrolló el antivirus confirmó el hackeo y declaró que ya está investigando el caso junto con expertos independientes. Se recomienda a los usuarios instalar de inmediato el parche de emergencia, realizar un análisis completo del sistema y cambiar las contraseñas más importantes. Mientras tanto, los investigadores subrayan que estos ataques no son raros y que cuanto más popular es un producto, más probabilidades hay de que los hackers lo utilicen como puerta «legítima» a los ordenadores ajenos.
Los expertos en ciberseguridad también advierten de que las consecuencias del ataque podrían prolongarse. Aunque se elimine la actualización infectada, los atacantes podrían haber dejado módulos adicionales en el sistema. En las redes corporativas ya se han puesto en marcha auditorías para asegurarse de que las consecuencias no se extiendan. Aunque la empresa desarrolladora asegura que la situación está bajo control, muchos especialistas consideran que este es uno de los incidentes más graves de los últimos años, dada la enorme difusión del antivirus.
Aún no se sabe quién está detrás del ataque, pero la forma de actuar apunta a un grupo bien preparado y con recursos considerables. Sin embargo, ahora mismo a los usuarios solo les importa una cosa: comprobar que su sistema no se ha visto afectado y tomar medidas para evitar que se repitan situaciones así en el futuro.
PEREC.RU
El antivirus en el que confiaban millones de personas se convirtió de repente en vehículo de código malicioso: unos hackers piratearon el servidor de actualizaciones y sustituyeron una actualización normal por otra infectada. La situación parece otra demostración de lo fácil que puede venirse abajo la sensación de seguridad digital.
La empresa intenta salvar la cara, habla de una situación controlada y promete parches. Pero en estos casos las declaraciones suenan a ritual: primero perforan la protección y después explican a todo el mundo que está bajo control.
Los expertos se han sumado, han iniciado una investigación y estudian las huellas. Cada paso recuerda la coreografía habitual de los escándalos de ciberseguridad: primero el reconocimiento de los hackers, luego la detección y, por último, el cierre de agujeros.
Es curioso que a los usuarios vuelvan a recomendarles cambiar las contraseñas y ejecutar un análisis completo, como si fuera un ritual mágico capaz de limpiar el sistema de cualquier consecuencia.
Todavía se desconoce el desenlace del ataque. Pero quedan dudas: si hackean los principales antivirus a través de sus propias actualizaciones, ¿dónde está ese cerrojo digital fiable del que tanto les gusta hablar?