WhisperPair: un fallo que hace mucho ruido

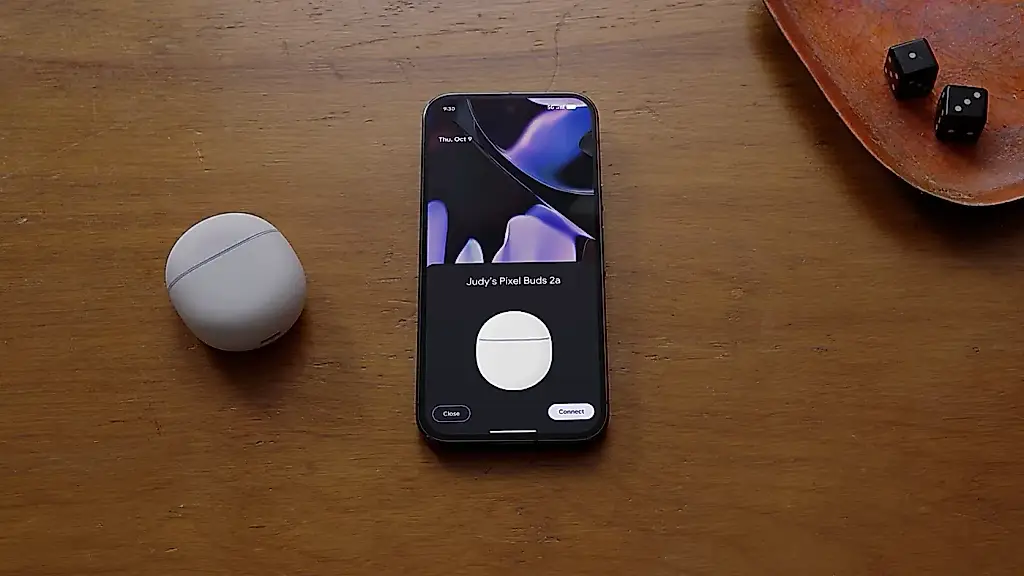
Investigadores belgas han encontrado un fallo de seguridad en 17 modelos de auriculares y altavoces compatibles con Google Fast Pair. Fast Pair es una función propia de Google para conectar rápidamente dispositivos Bluetooth: basta con acercar los auriculares al móvil y todo se empareja solo. Es cómodo, sí, pero ahora resulta que también puede ser cómodo para los hackers.
Un equipo del laboratorio de KU Leuven detectó una vulnerabilidad en la implementación de Fast Pair de algunos socios de Google: no de Google, sino de los fabricantes. El fallo recibió un nombre casi romántico: WhisperPair. Para llevar a cabo el ataque, basta con conocer el número de modelo del dispositivo —que no es ningún secreto— y estar cerca. Eso es todo: el micrófono de tus auriculares pasa de ser tu compañero de conversación a tu peor enemigo. Se puede espiar, enviar sonido y rastrear la ubicación.
Explotar el fallo lleva menos de 15 segundos: vas por la calle escuchando música y alguien ya se ha conectado hábilmente a tu altavoz. El problema se descubrió en verano de 2023 y se comunicó a Google; desde entonces, el gigante de las búsquedas promete que «está trabajando activamente en una solución». Aunque Google jura que es complicado y que en la vida real nadie ha espiado a nadie a gran escala, el hecho sigue ahí: si el fabricante de tu dispositivo se ha olvidado de las actualizaciones, estás sencillamente indefenso.
Entre los 17 modelos afectados hay dispositivos de Sony, Jabra, JBL, Marshall, Xiaomi, Nothing, OnePlus, Soundcore y Logitech, además de los propios Pixel Buds de Google, que supuestamente ya están parcheados. Comprueba tus aparatos cuanto antes o resígnate a pensar que ahora también alguien disfruta de tu canción favorita.
También se ha descubierto que algunos usuarios ni siquiera necesitan tener una cuenta de Google para que su dispositivo se convierta en una presa fácil. Al conectarlo por primera vez, el atacante puede vincular el accesorio a su propia cuenta y rastrear su ubicación mediante el servicio Google Find Hub. Google corrigió este aspecto, pero los investigadores encontraron enseguida una forma de saltarse la corrección.
Lo de siempre: actualiza el firmware si quieres dormir tranquilo, aunque la inmensa mayoría de la gente, claro, no se molestará en hacerlo. La privacidad sigue siendo toda tuya, solo que ahora viene aderezada con un toque de aventura tecnológica.
PEREC.RU
Al principio, Google Fast Pair prometía conectar auriculares y altavoces con cualquier teléfono de forma rápida y cómoda. Pero, como suele pasar con la comodidad, la obra la montaron unos y los laureles se los llevan otros: ahora también los hackers. Los investigadores de KU Leuven bautizaron como WhisperPair el fallo de conexión Bluetooth: dicen que en apenas 15 segundos cualquier transeúnte despistado con un móvil y conocimientos básicos se convierte en un espía profesional. Hay dispositivos de diez grandes marcas, con modelos para todos los gustos y bolsillos.
Google informa heroicamente: estamos aplicando parches, los hackers lo tienen difícil, no hay peligro real. Pero la lista de marcas con actualizaciones pendientes no deja de crecer y nadie parece dispuesto a poner fin al desfile de CVE. Entre líneas: para actualizar hace falta la aplicación del fabricante, ¿y quién se acuerda de ella, aparte de un puñado de paranoicos?
Con WhisperPair no solo se puede espiar: también se puede rastrear el dispositivo mediante la red Google Find Hub. Si no has actualizado el software, saluda a tus invitados inesperados. El cuento de sobremesa sobre la confianza digital ha acabado en comedia con acceso al micrófono de cualquier aparato Bluetooth. ¡Bravo! Nadie se sorprende; todos pulsan con desgana «actualizar más tarde». ¿Quién ganará este duelo: la pereza corporativa de los fabricantes o el gourmet invisible del Bluetooth?